
cve-risk-analyzer
cve-risk-analyzer es un proyecto open source orientado a inteligencia artificial, herramientas de desarrollo, seguridad.
Ficha actualizada 28 sept 2026, 16:54 · upstream 28 sept 2026, 16:33 · release v1.0.2
Qué es cve-risk-analyzer
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
cve-risk-analyzer es software open source analizado por HostingByte a partir de su repositorio. Se han inspeccionado sus metadatos, documentación y señales de despliegue para identificar requisitos, dependencias y complejidad operativa.
- Uso relacionado con inteligencia artificial
- Uso relacionado con herramientas de desarrollo
- Uso relacionado con seguridad
- Uso relacionado con multimedia
- La información técnica es una estimación automática y debe validarse antes de un despliegue de producción.
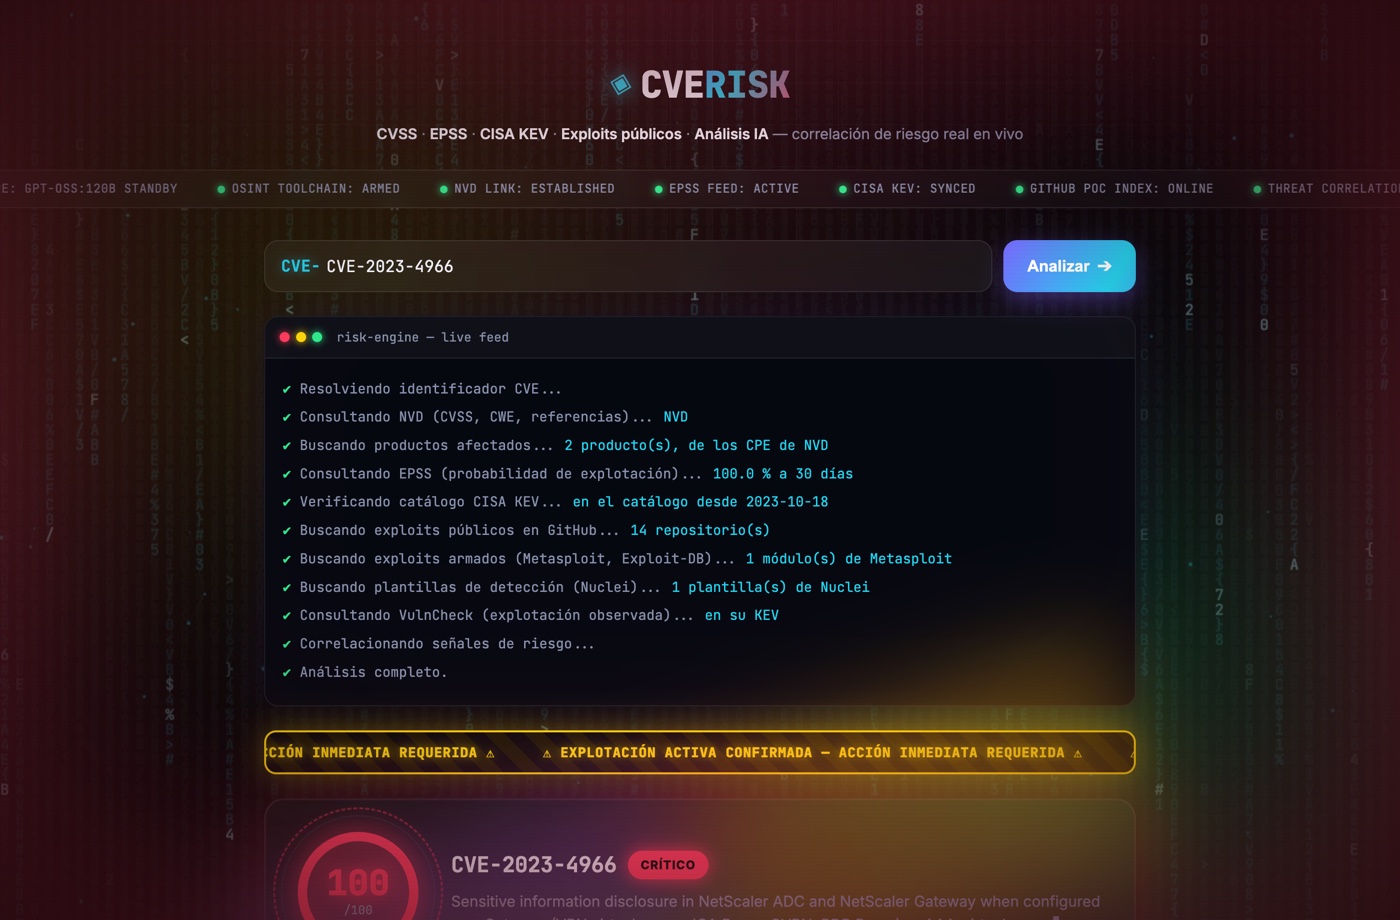
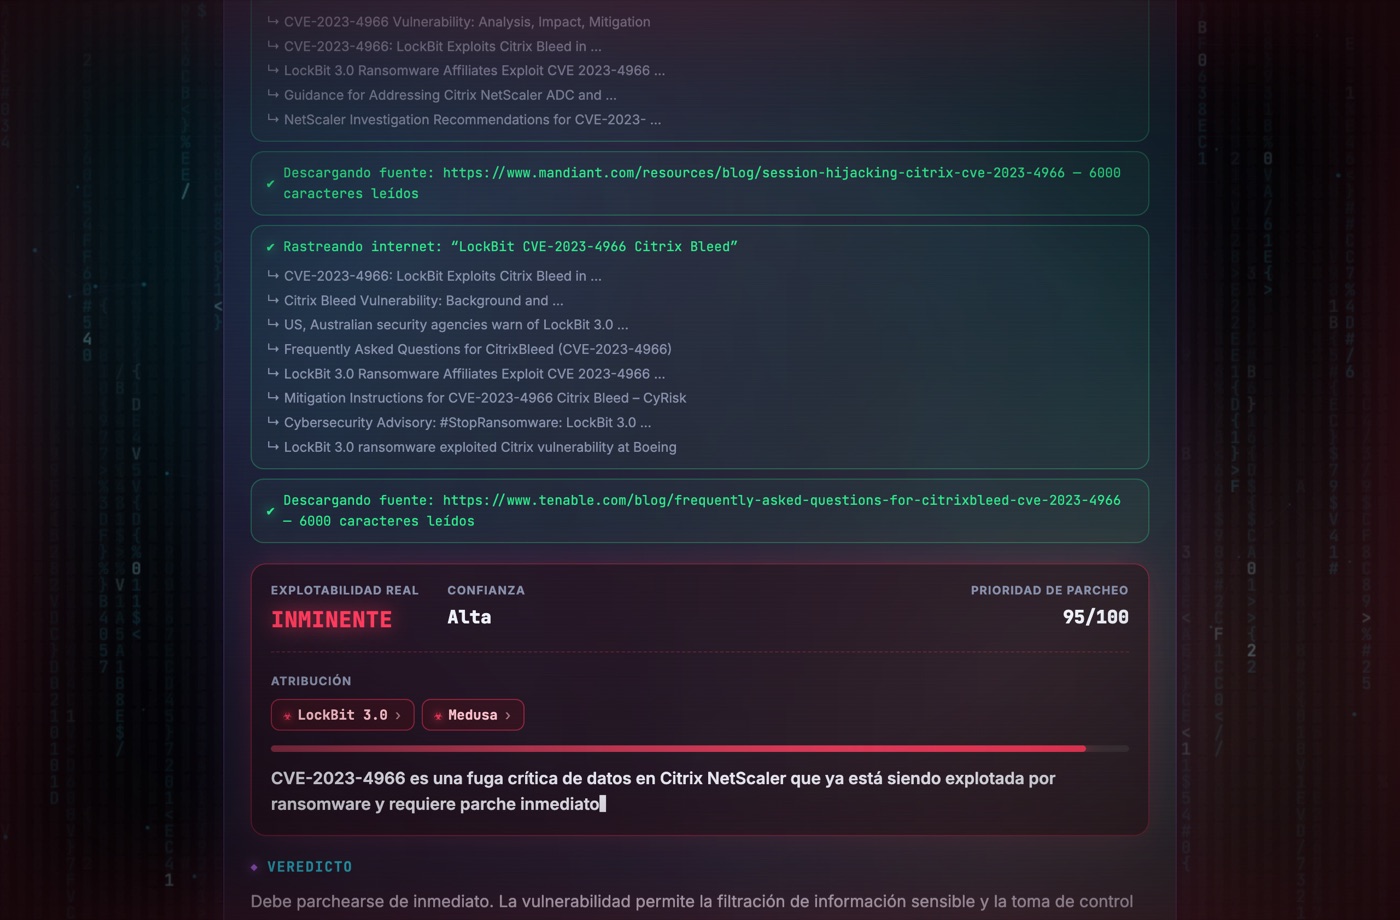
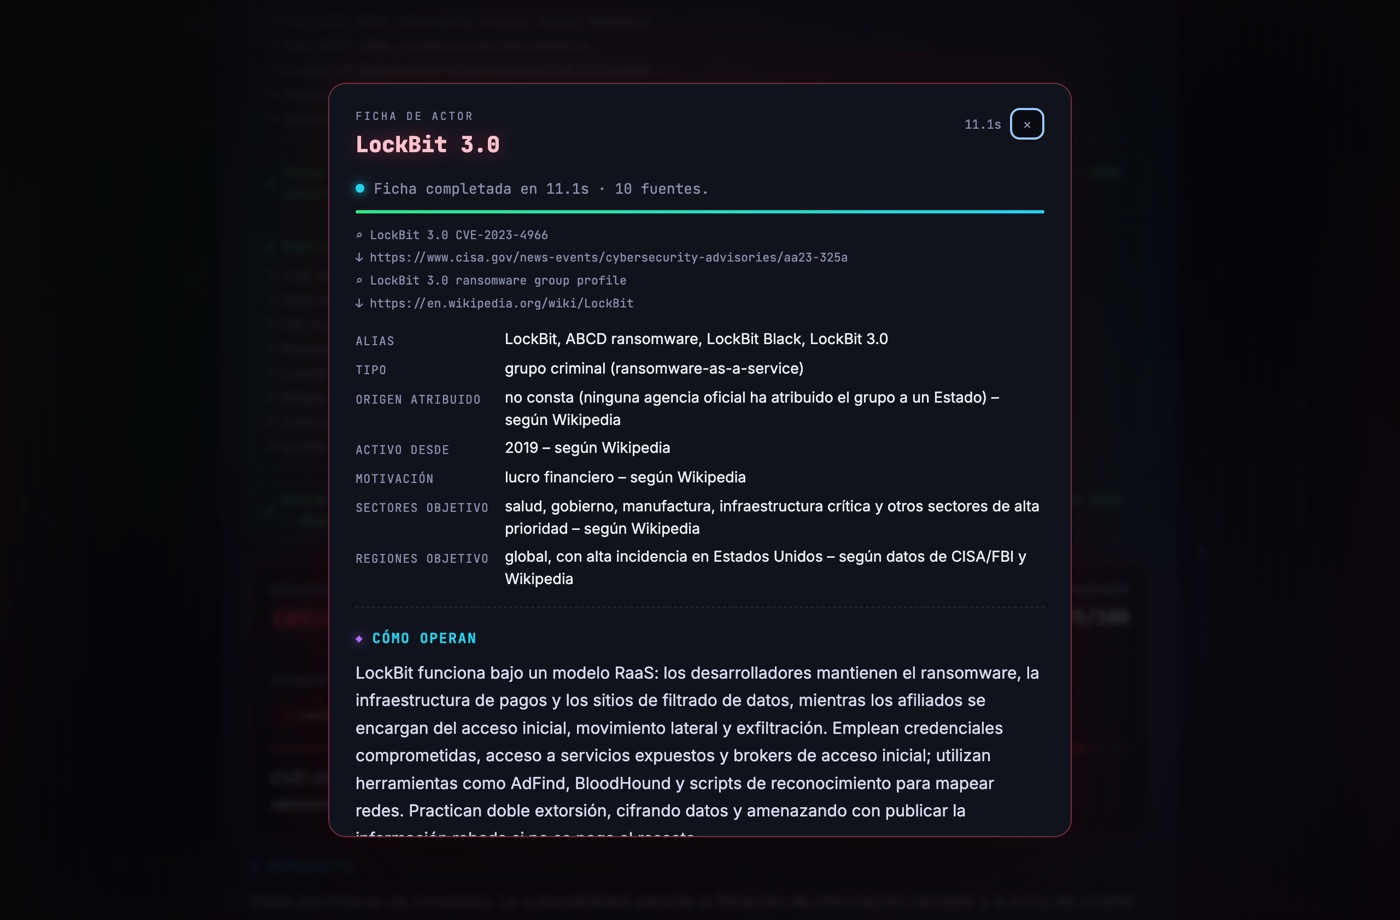
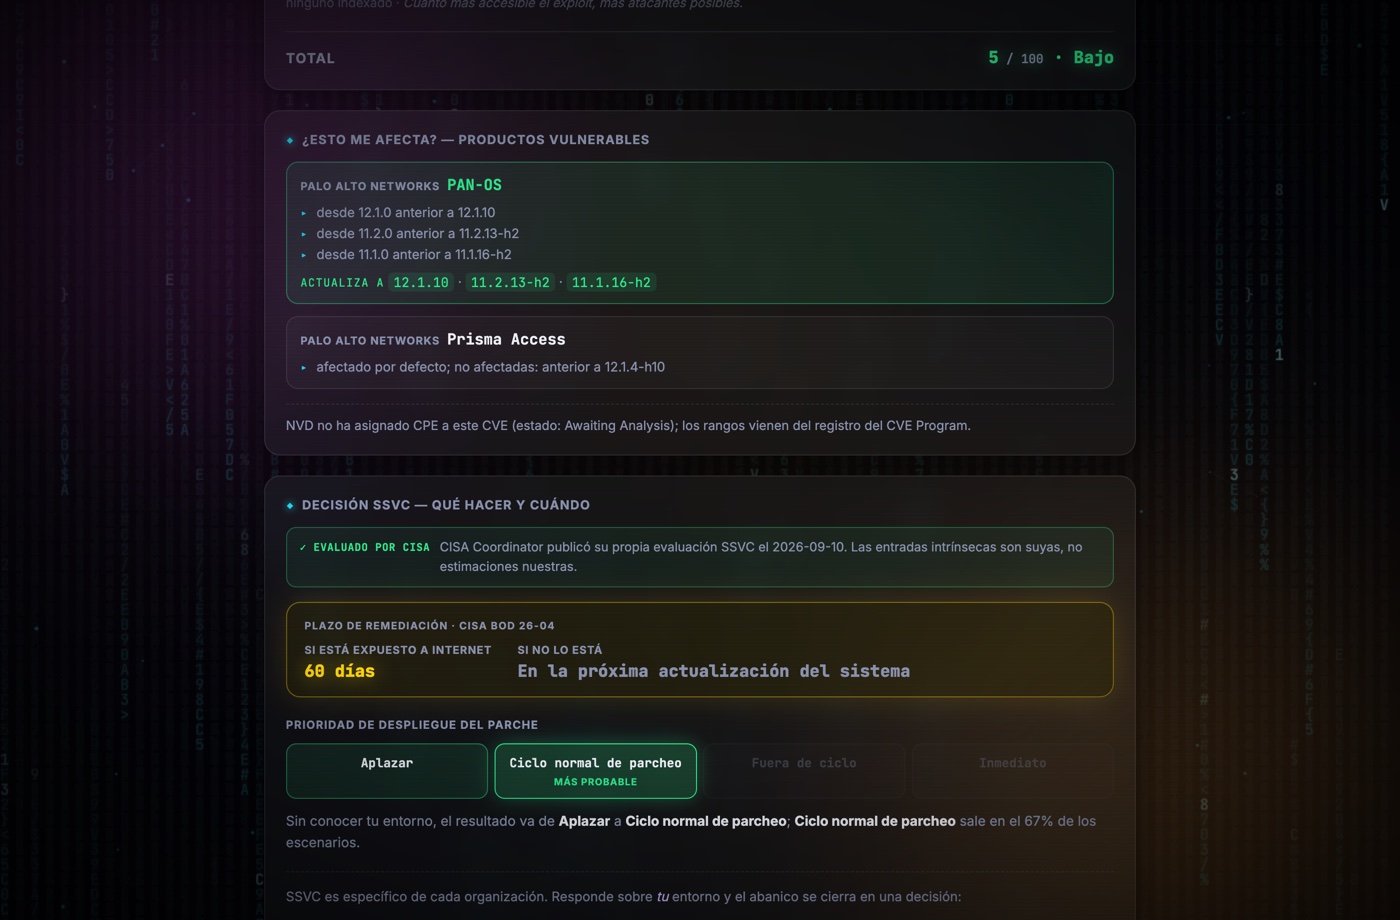
Capturas del proyecto
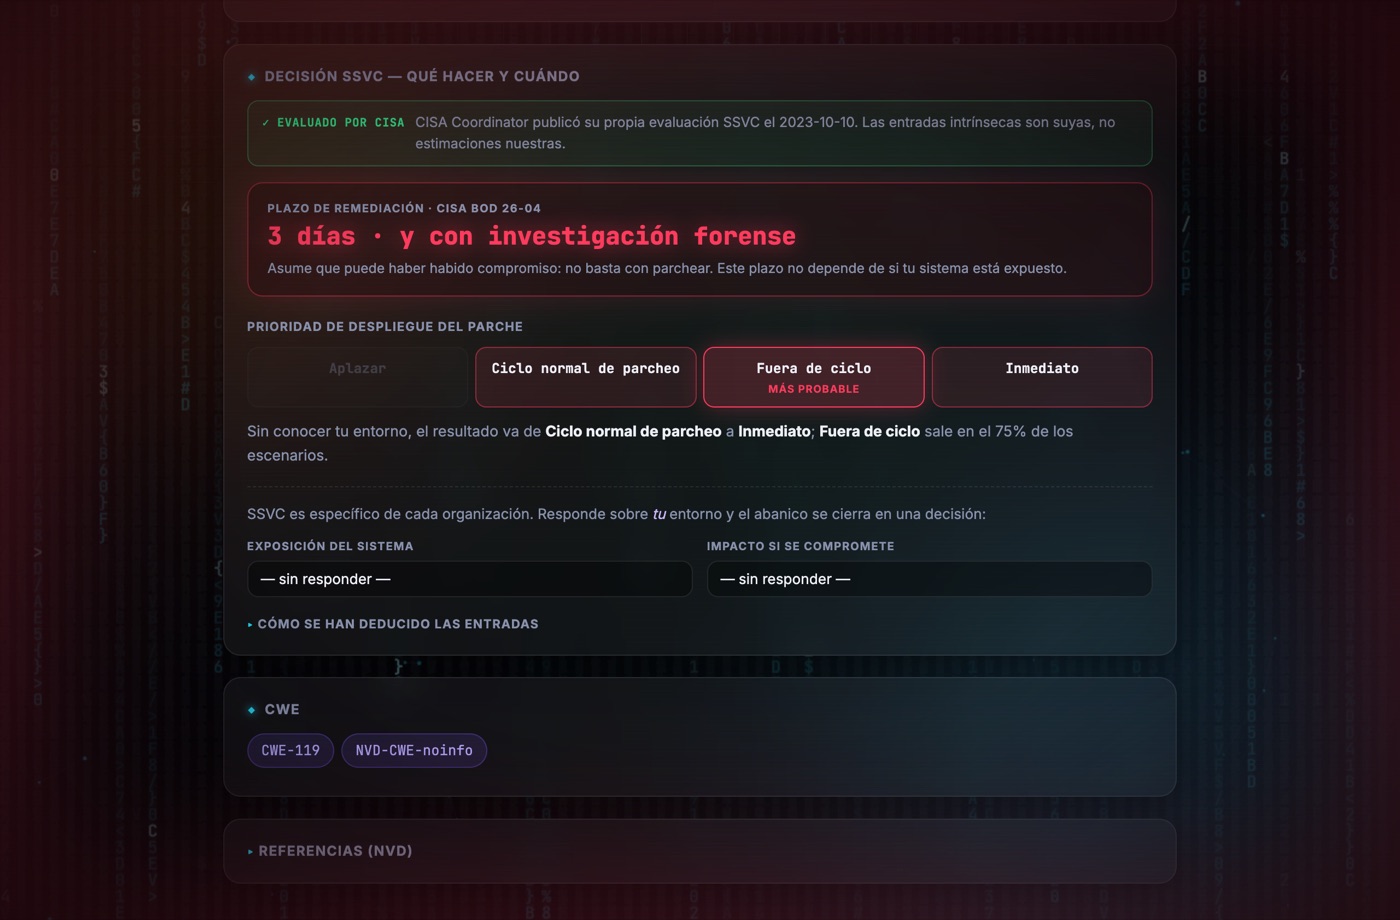
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Revisar la documentación oficial, persistencia de datos, secretos, copias de seguridad y proxy HTTPS antes de producción.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.