
custodexa
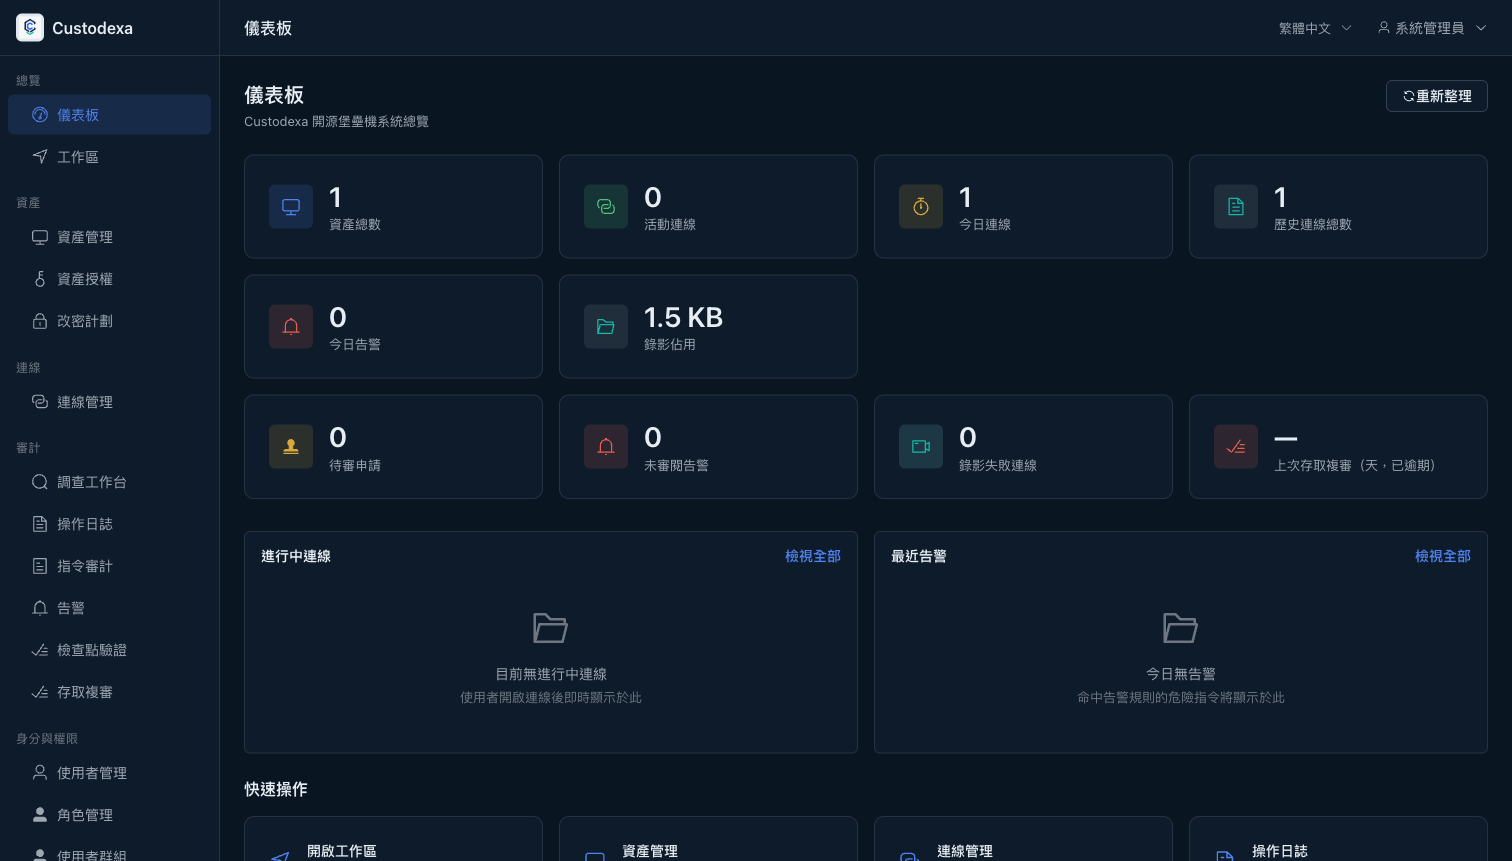
Custodexa es un bastión de acceso abierto que funge como puerta de entrada única para conexiones privilegiadas, registrando cada sesión y comando ejecutado con auditoría completa.
Ficha actualizada 23 sept 2026, 16:39 · upstream 23 sept 2026, 16:25 · release v1.12.1
Qué es custodexa
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
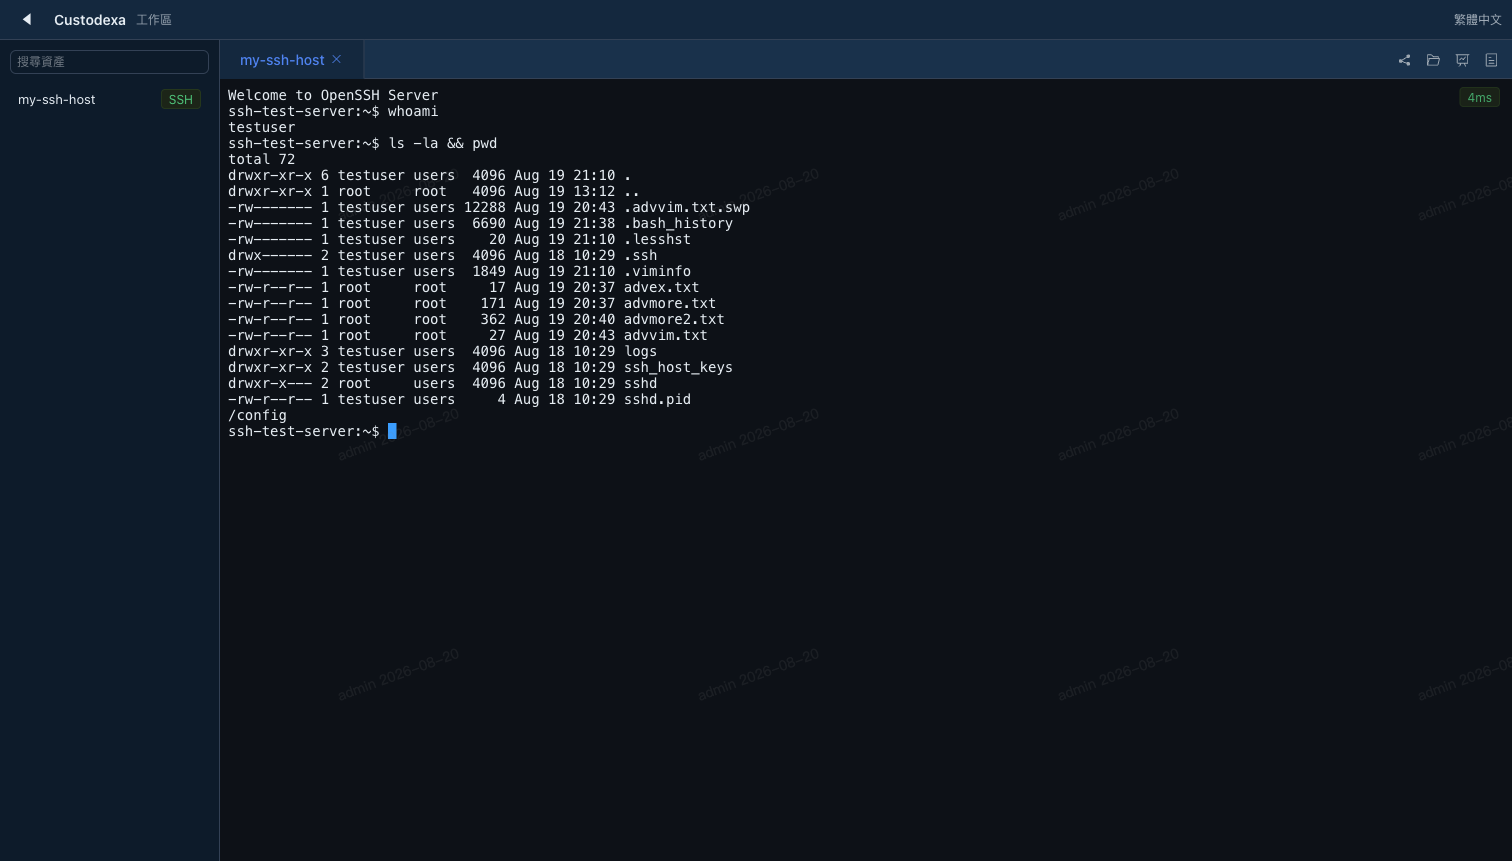
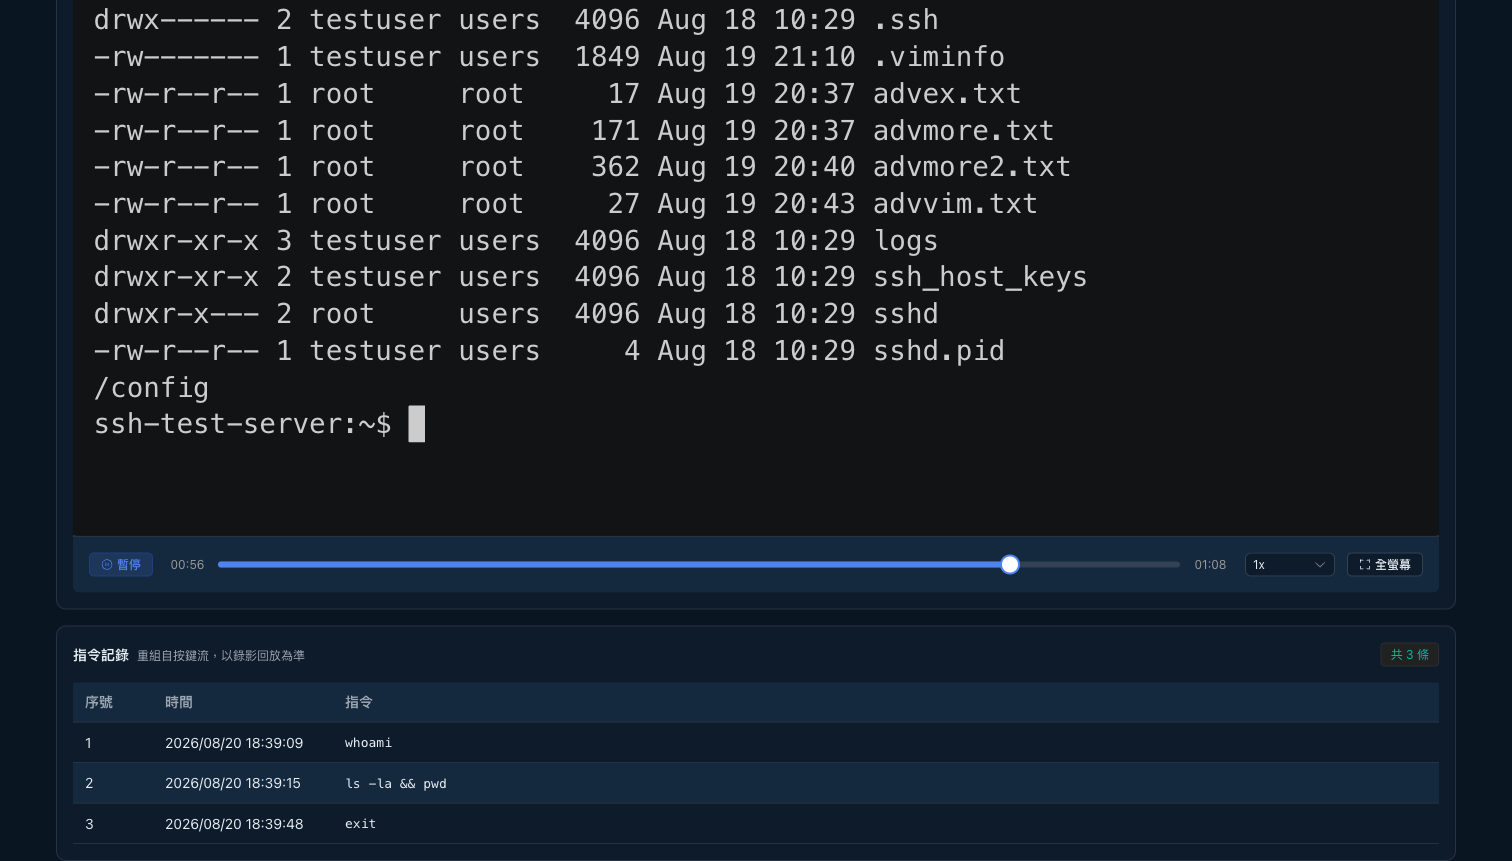
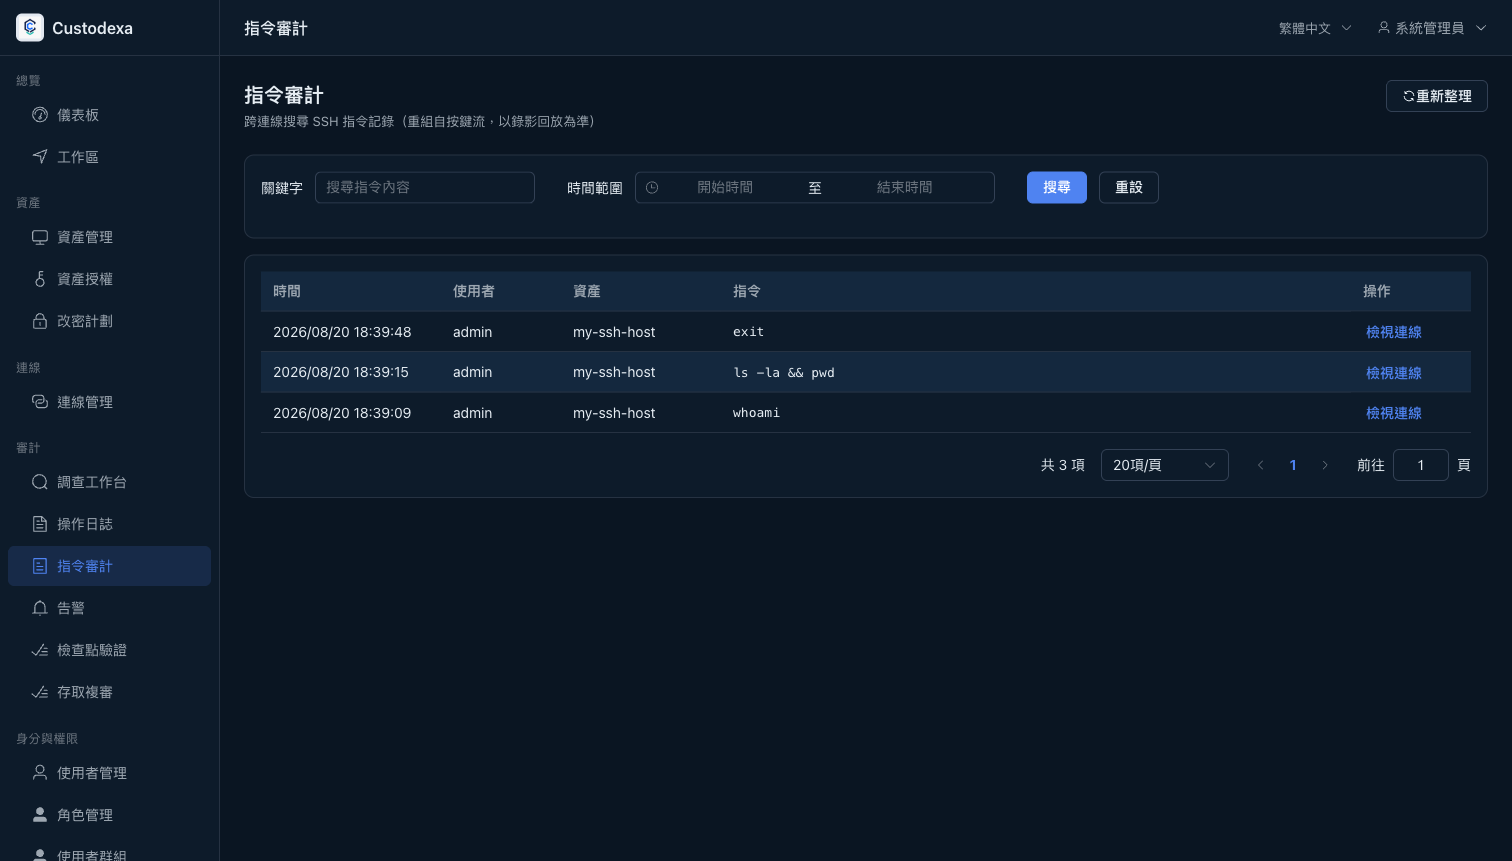
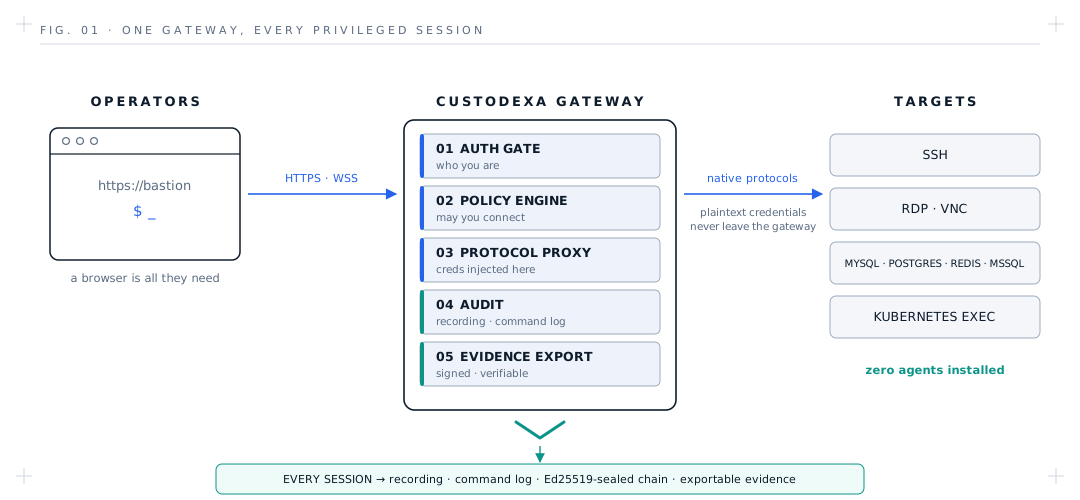
Custodexa es una herramienta open-source de bastión de acceso que actúa como gateo único para todas las conexiones privilegiadas. Cada conexión se registra desde el inicio hasta el final, con un historial de comandos y una cadena de verificación auditada mediante firmas digitales. El sistema no requiere agentes instalados en los hosts objetivo, lo que reduce la superficie de ataque y simplifica la gestión del acceso a sistemas críticos como bases de datos, SSH o Kubernetes.
La arquitectura centraliza la autenticación, el control de políticas, la proxy de protocolos y la auditoría en un único backend. Esto elimina la necesidad de múltiples gateos por protocolo (SSH, RDP, VNC, MySQL, Redis, etc.) y permite una gestión unificada del acceso a activos distribuidos.
Custodexa se diferencia de soluciones comerciales al ser completamente open-source bajo AGPL-3.0, sin versiones empresariales pagas ni funcionalidades ocultas. Su diseño minimalista prioriza la simplicidad de uso: solo un comando Docker Compose para desplegar y una configuración mínima en .env para inicializar.
- Auditoría forense post-incidente: recuperar registros completos de conexiones, comandos ejecutados y credenciales por sesión
- Control de acceso a bases de datos críticas: registrar cada consulta SQL, comando DDL o cambio de privilegios con firma digital
- Seguridad en entornos híbridos: gatear SSH, RDP, VNC y Kubernetes desde un único punto de control centralizado
- Compliance regulatoria: generar reportes de acceso con trazabilidad completa para auditorías internas o externas
- Gestión de credenciales: rotación automática y verificable de contraseñas en Linux y Windows con evidencia de ejecución
- Seguridad en DevOps: proteger pipelines CI/CD, despliegues a producción y acceso a repositorios sensibles
- Custodexa es completamente open-source bajo AGPL-3.0, sin versiones empresariales pagas ni funcionalidades ocultas
- No requiere agentes instalados en los hosts objetivo: cada conexión se registra desde el navegador del usuario
- Protege credenciales y comandos sensibles antes de que lleguen al terminal del usuario final
- Soporta múltiples protocolos (SSH, RDP, VNC, MySQL, Redis, Kubernetes) con proxy unificado
- Auditoría en tiempo real: bloquea comandos peligrosos antes de ejecutarlos y registra cada paso
- Cadena de verificación: cada sesión genera una firma Ed25519 no notariada que puede verificarse offline
- Depende de un backend Go con PostgreSQL, Redis y S3/MinIO para persistencia: puntos únicos de fallo
- No tiene autenticación en dos factores (MFA) nativa: se recomienda integrar TOTP o hardware tokens
- El registro completo de cada sesión puede generar volumen alto de datos que requiere almacenamiento adecuado
- La auditoría por comandos no cubre todas las acciones del terminal (ej. uso de herramientas externas sin CLI)
- No incluye capacidades de autenticación multi-factor nativas: se recomienda integración con MFA externo
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Despliegue recomendado en Docker Compose con un solo comando: ```bash docker compose -f docker-compose.dev.yml up -d --build ``` El stack inicializa en modo desarrollo (hot reload) y genera el certificado TLS automáticamente. Para producción, se recomienda desplegar en Kubernetes o AWS ECS con la misma configuración. Configuración de seguridad: - El token maestro nunca se escribe en disco: se genera localmente en el navegador del usuario. - En entornos sin internet, se puede usar el modo `env` (seeds) o KMS (Key Management Service). - Se recomienda configurar un certificado TLS auto-generado y distribuirlo a los hosts conectados. - El registro de comandos debe almacenarse en S3/MinIO con permisos estrictos para evitar exponer datos sensibles. Para producción, se recomienda migrar el backend Go a una imagen Docker oficial (Go 1.20+) y desplegar con Helm o Kustomize.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.