
crucible-iap
Plataforma open-source auto-alojada para automatización de infraestructura, alternativa a Spacelift. Gestiona Terraform, OpenTofu, Ansible y Pulumi con políticas OPA/Rego, estado persistente y auditoría completa en tu propia infraestructura sin dependencia de SaaS.
Ficha actualizada 24 sept 2026, 18:43 · upstream 24 sept 2026, 18:26 · release v0.9.9
Qué es crucible-iap
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
Crucible IAP es una plataforma de automatización de infraestructura auto-alojada diseñada como alternativa open-source a soluciones como Spacelift o Terraform Cloud. Permite un flujo de trabajo GitOps donde el push de código desencadena planes, revisiones y aplicaciones de cambios en la infraestructura, manteniendo el estado, las políticas y el registro de auditoría dentro de tu propia infraestructura para garantizar la privacidad y seguridad.
La plataforma soporta múltiples herramientas de IaC como OpenTofu, Terraform, Ansible y Pulumi, ejecutándose en contenedores Docker efímeros con permisos reducidos para maximizar la seguridad. Incluye gestión nativa de secretos mediante integración con OIDC (AWS, GCP, Azure, Vault) sin credenciales estáticas, y ofrece capacidades avanzadas de Policy-as-code usando OPA/Rego para validar cambios antes de aplicarlos.
El despliegue se realiza mediante Docker Compose, ofreciendo opciones para usar un proxy inverso externo o el servidor web Caddy incluido con TLS automático. Proporciona observabilidad integrada con Grafana y Prometheus, notificaciones a canales como Slack o Teams, y gestión de roles RBAC a nivel de organización y pila (stack).
- Gestión centralizada de infraestructura multi-nube para equipos de DevOps
- Implementación de políticas de seguridad y cumplimiento normativo con OPA/Rego
- Auditoría completa de cambios en la infraestructura mediante registro inmutable
- Despliegue seguro sin credenciales estáticas usando federación OIDC
- Automatización de detección de desviaciones (drift) en entornos críticos
- Licencia AGPL-3.0 garantizando código abierto y uso libre
- Soporte nativo para múltiples herramientas IaC (Terraform, OpenTofu, Ansible, Pulumi)
- Integración GitOps con GitHub, GitLab, Azure DevOps y Bitbucket
- Observabilidad integrada con Grafana y Prometheus sin configuración externa
- Gestión de secretos segura mediante integración OIDC y rotación de claves
- Estado actual en Release Candidate, lo que implica posibles inestabilidades
- Requiere infraestructura propia para auto-alojamiento sin soporte SaaS directo
- No incluye Dockerfile propio, requiriendo uso de docker compose
- Dependencia de servicios externos como PostgreSQL y MinIO para el estado
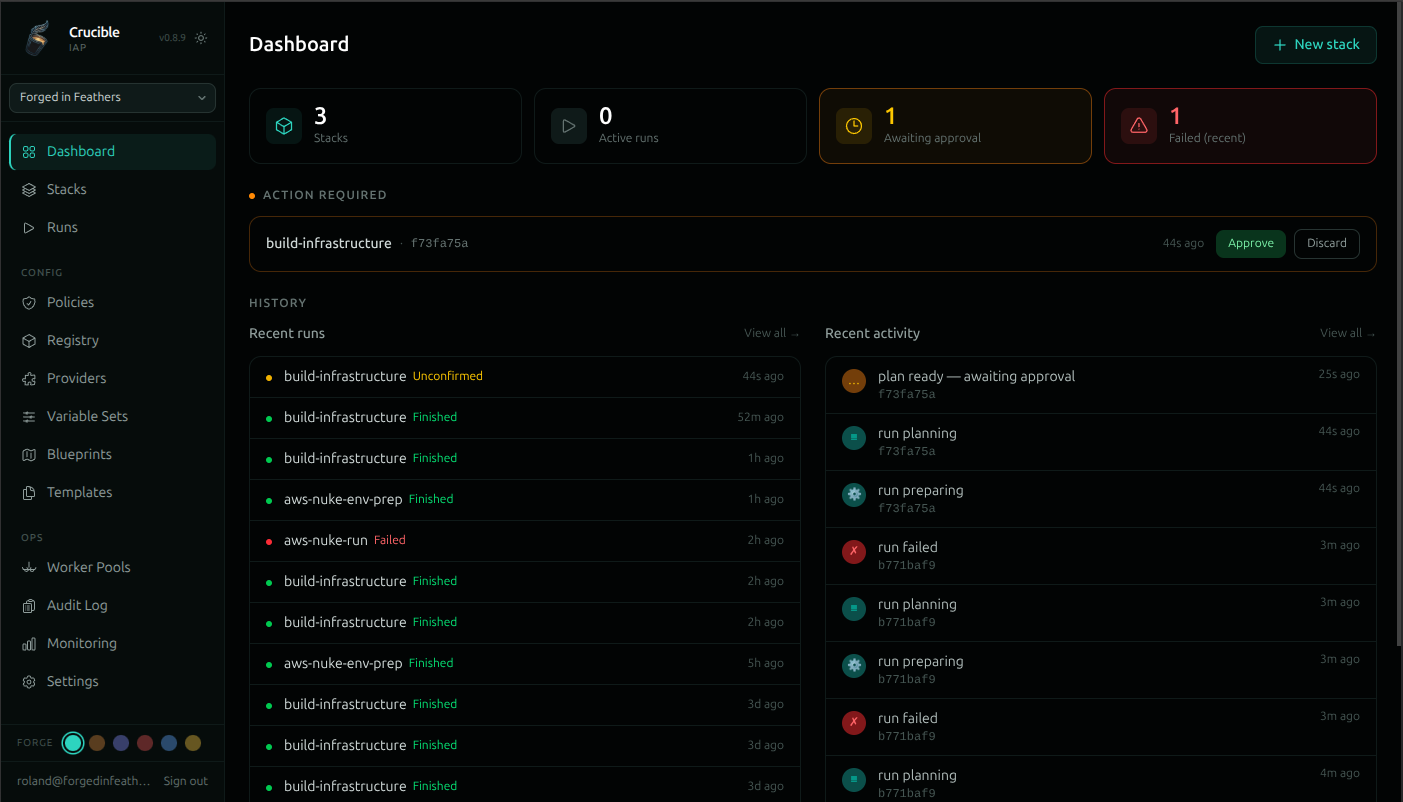
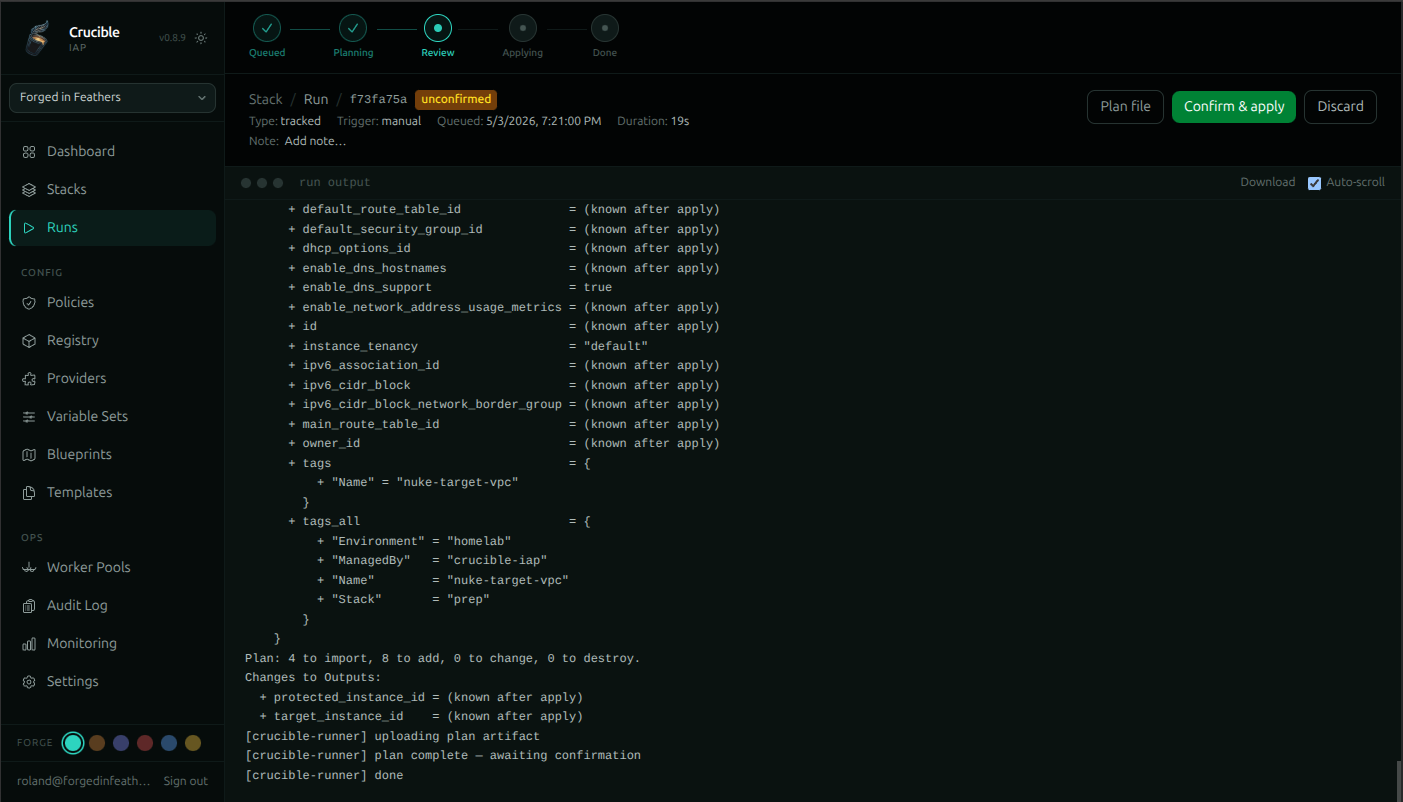
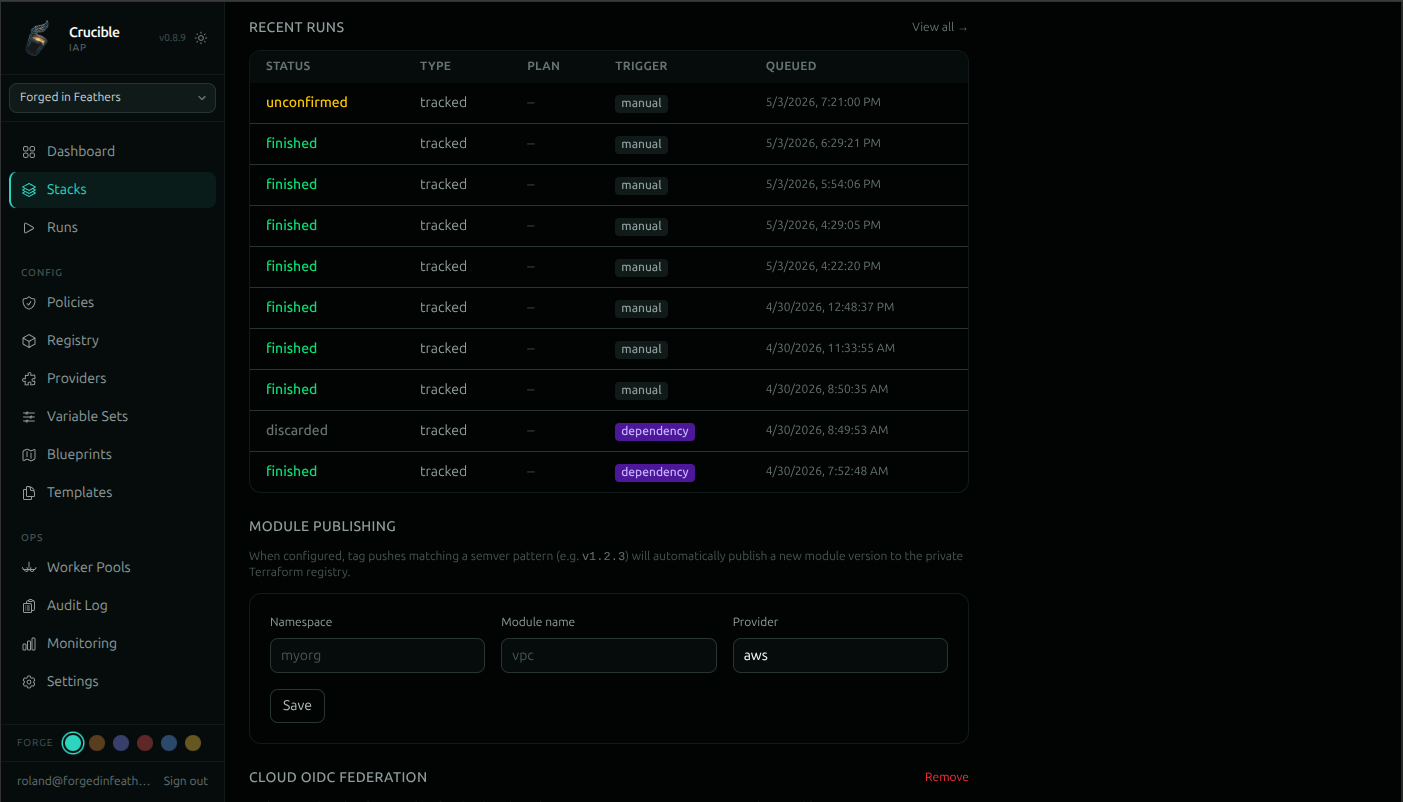
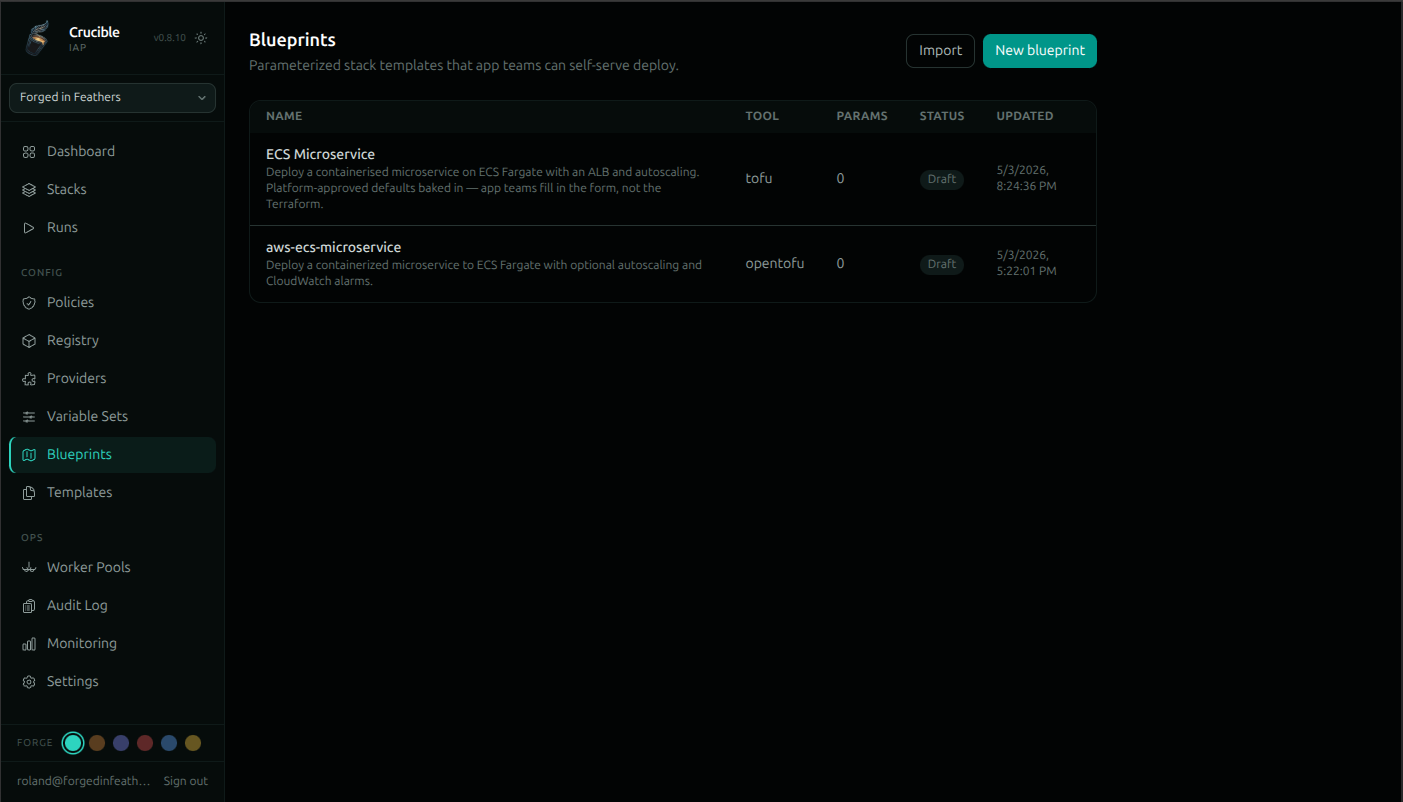
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
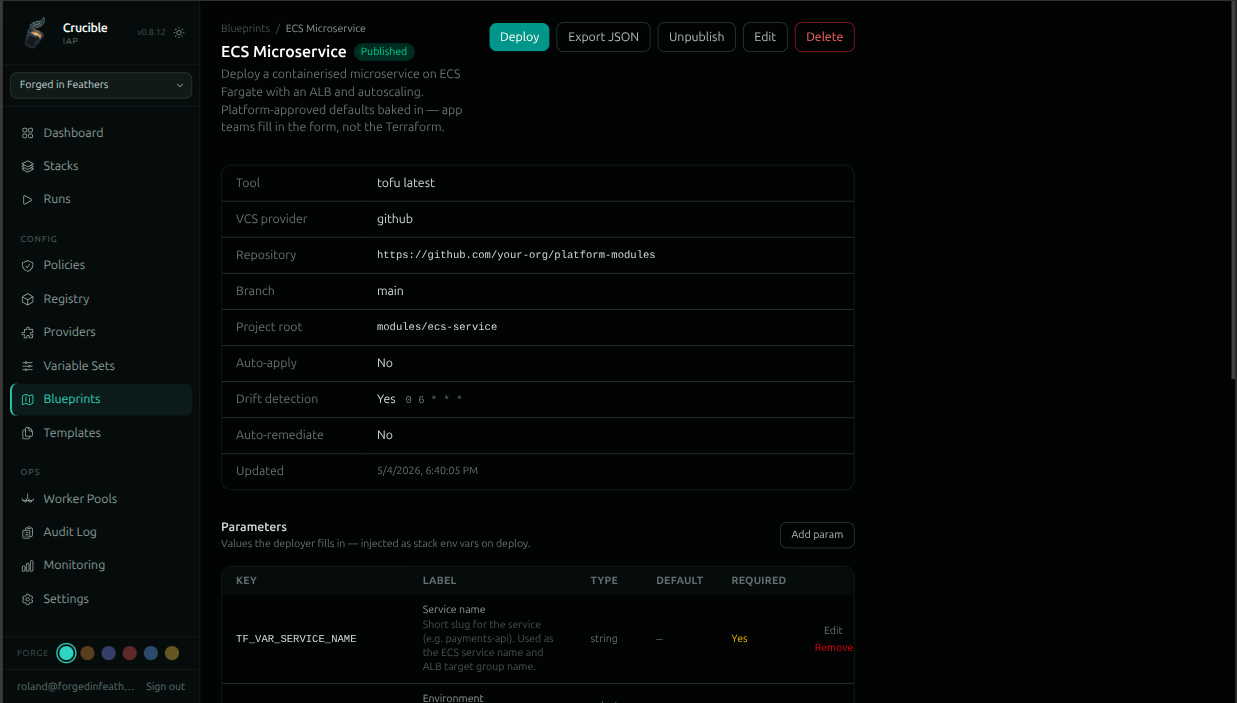
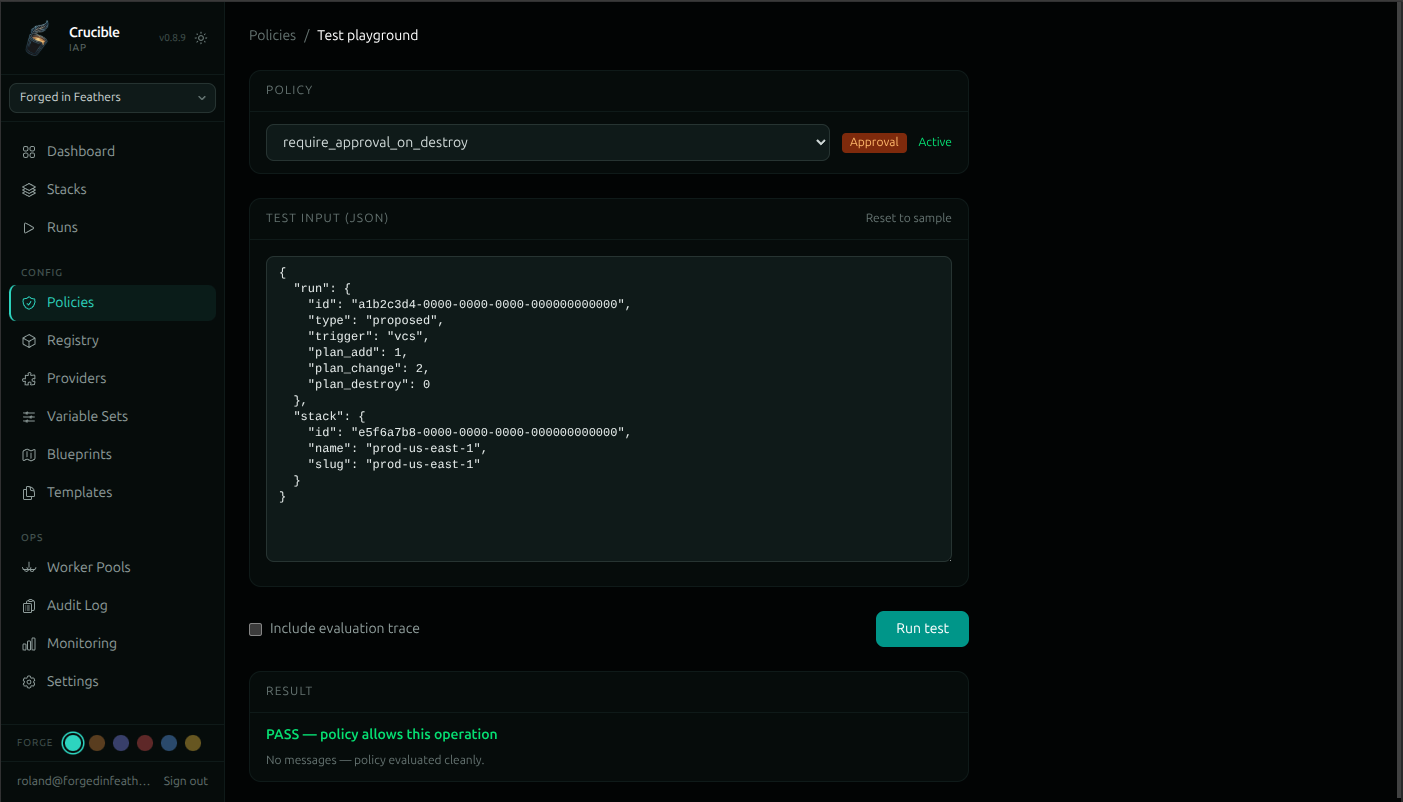
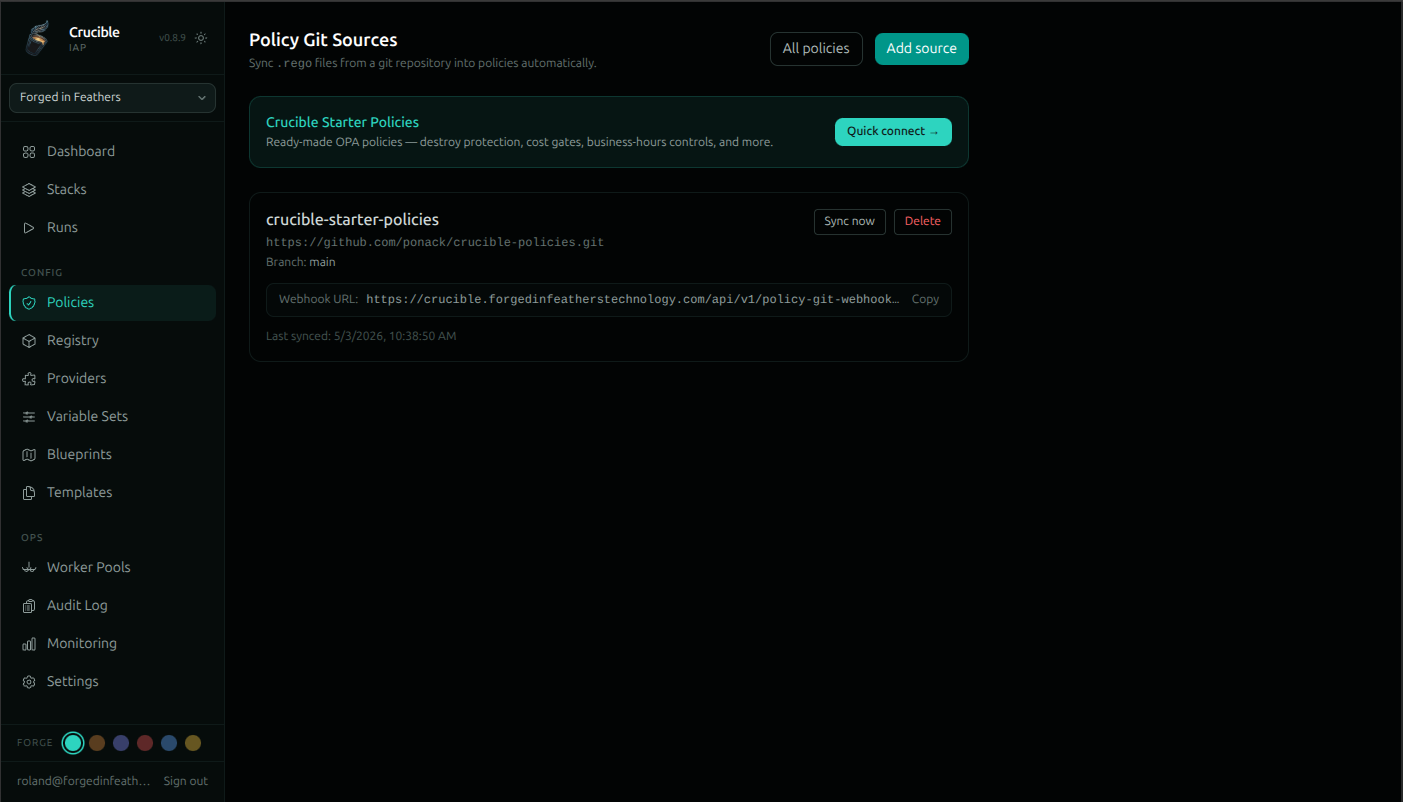
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Despliegue inicial con `docker compose up -d`. Crear la red `crucible-runner` antes de iniciar. Usar perfil `external-proxy` si se emplea nginx o Traefik, o `authentik` para IdP opcional. TLS automático vía Let's Encrypt en Caddy o proxy externo. Verificar variables de entorno `.env` (CRUCIBLE_BASE_URL, POSTGRES_PASSWORD).
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.