
cooldown
Cooldown es una herramienta auto-alojada que presupuesta el tiempo de atención en sitios específicos mediante un proxy transparente en Raspberry Pi con Tailscale y mitmproxy, forzando pausas de enfriamiento tras sesiones prolongadas.
Ficha actualizada 24 sept 2026, 6:04 · upstream 24 sept 2026, 6:00 · release sin release detectada
Qué es cooldown
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
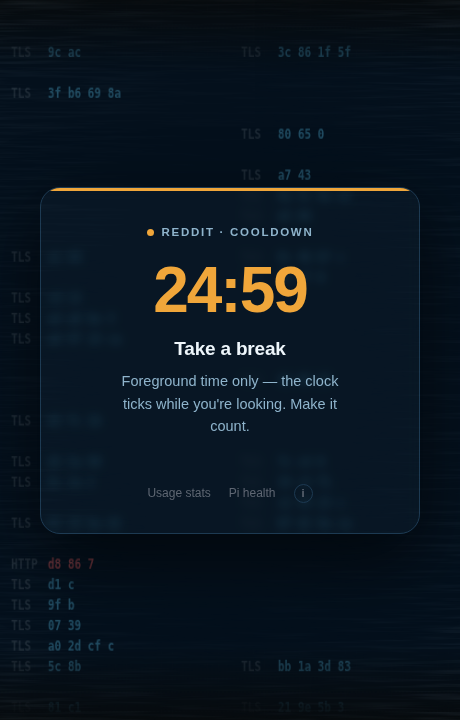
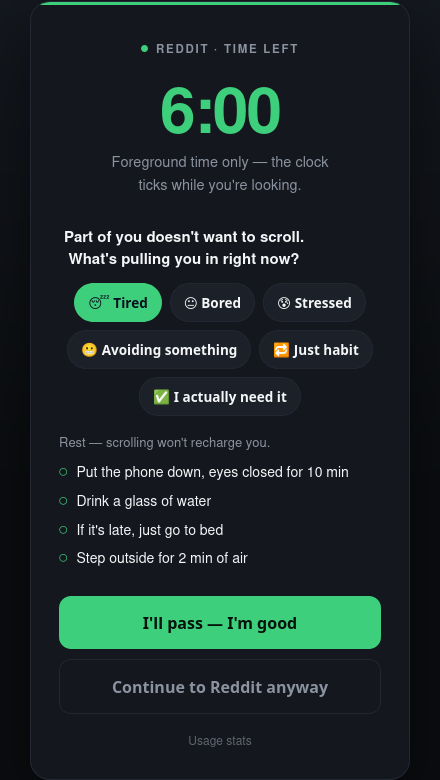
Cooldown es una herramienta de autogestión del tiempo diseñada para dispositivos Raspberry Pi con Tailscale y mitmproxy. El sistema implementa un modelo de presupuestación de tiempo en primera línea (foreground time) mediante inyección de latidos visuales, forzando pausas de enfriamiento tras sesiones prolongadas.
La arquitectura se basa en un proxy transparente que intercepta tráfico web para aplicar restricciones selectivas sin bloquear completamente el acceso. Utiliza Redis para persistencia del estado de sesiones y Flask para la lógica de negocio. El despliegue nativo requiere instalación manual de certificados CA en dispositivos móviles y configuración de Tailscale.
Destaca por su enfoque de cirugía digital sobre bloqueo simple, permitiendo acceso a funcionalidades útiles mientras se restringe el contenido problemático. Incluye modos de estudio con listas blancas y curfew nocturno suave para higiene del sueño.
- Control parental autoadministrado en redes domésticas sin telemetría externa
- Reducción del doomscrolling en plataformas específicas como YouTube y Reddit mediante inyección de latidos
- Gestión de salud digital mediante modos de estudio con escape hatch a listas blancas
- Implementación de curfew nocturno suave para higiene del sueño sin bloqueo abrupto
- Arquitectura auto-alojada sin telemetría externa, todo el estado local en Redis
- Presupuestación granular por sitio web y sesión con refill pasivo
- Modo Study con escape hatch a listas blancas para educación continua
- Despliegue optimizado para Raspberry Pi con systemd nativo y iptables
- Inyección de latidos visuales para medir tiempo real de atención del usuario
- Requiere instalación manual de certificados CA en dispositivos móviles, no intercepta apps nativas con HTTPS pinning
- Dependencia crítica de Tailscale para redirección móvil y configuración de nodo de salida
- Configuración compleja de iptables y mitmproxy requiere conocimientos técnicos avanzados
- Facebook requiere HTTP/2 específico y limpieza de datos una vez por dispositivo
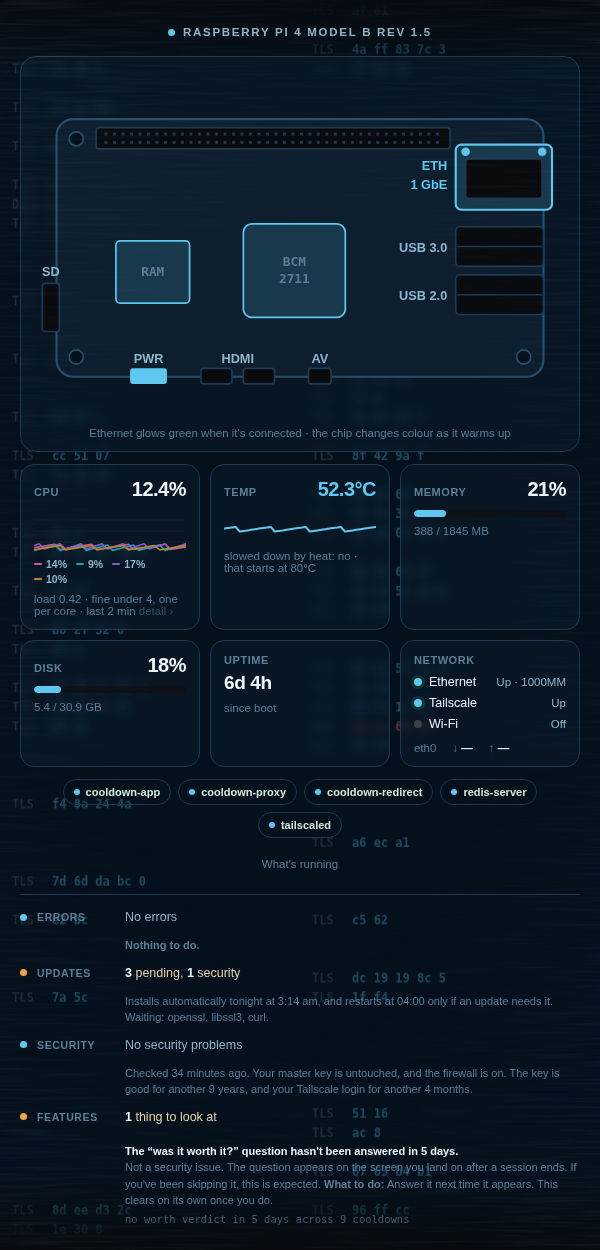
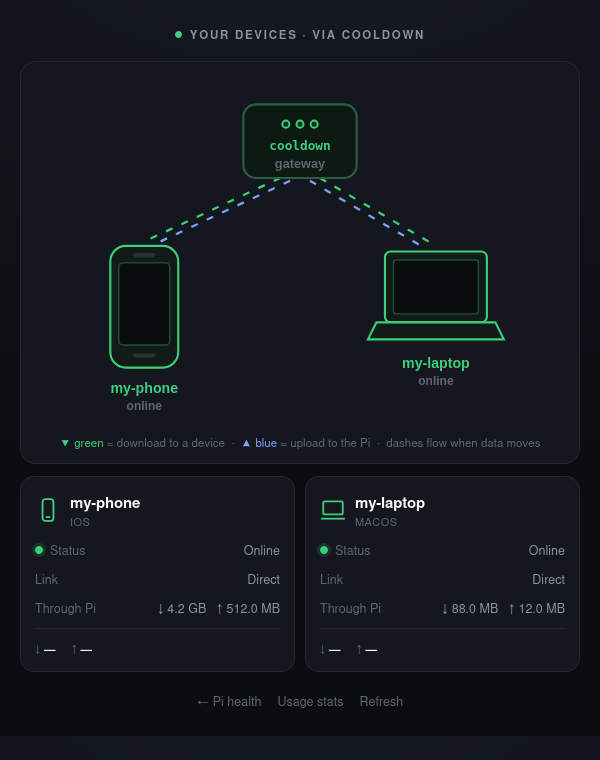
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Leer SECURITY.md antes de instalar cualquier componente. Generar certificados propios nunca descargarlos de terceros. Configurar Tailscale con la caja como nodo de salida. Verificar permisos systemd en /etc/systemd/system/. Mantener Redis persistente para estado de sesiones.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.