
coding-lab
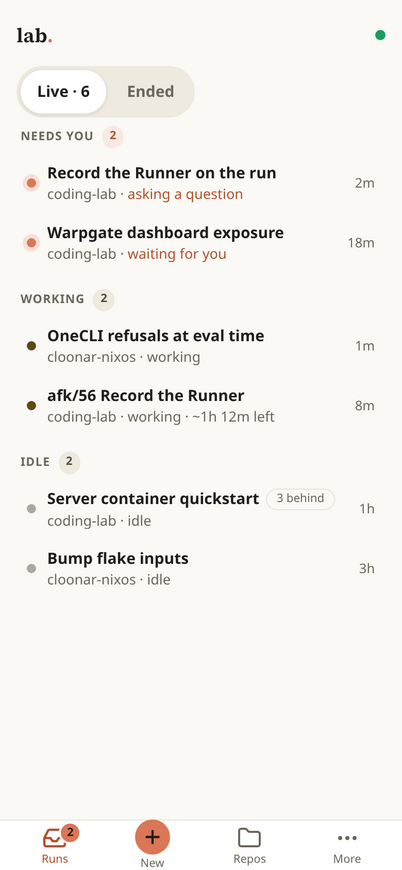
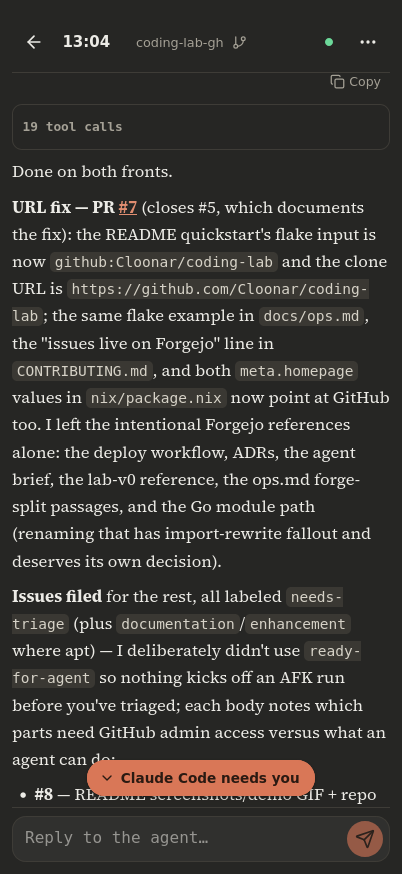
lab es un servidor autocontenido con interfaz web de teléfono para ejecutar agentes de programación contra repositorios Git. Permite sesiones interactivas o AFK (unattended) donde se resuelven issues y se crean PRs.
Ficha actualizada 23 sept 2026, 11:35 · upstream 23 sept 2026, 11:24 · release v0.2.0
Qué es coding-lab
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
lab es una solución self-hosted que proporciona una interfaz web de teléfono para ejecutar agentes de desarrollo en repositorios Git. Los usuarios pueden iniciar sesiones manuales interactivas a través del chat integrado o sesiones AFK que resuelvan issues abiertos y abran pull requests. La plataforma soporta múltiples proveedores de agentes (Claude Code, Codex), integración con trackers como Forgejo y GitHub, ejecución tanto en contenedores como en el host, gestión segura de credenciales mediante AES-256-GCM, y un enfoque Nix-first para la construcción del software.
- Ejecutar agentes de programación (como Claude Code o Codex) contra repositorios Git sin necesidad de configurar un entorno local
- Automatizar el desarrollo mediante sesiones AFK que resuelvan issues y abran pull requests automáticamente
- Gestionar múltiples repositorios con diferentes proveedores de agentes en una interfaz centralizada
- Ejecutar sesiones interactivas desde cualquier dispositivo móvil o tablet
- Implementar pipelines de CI/CD automatizados donde el agente resuelve issues y abre PRs sin intervención humana
- Soporta múltiples proveedores de agentes (Claude Code, Codex) mediante un patrón de adaptación sin refactorización
- Permite ejecutar sesiones tanto en contenedores como directamente sobre el host del sistema operativo
- Utiliza AES-256-GCM para cifrar credenciales y secrets a repositorios con protección de datos
- Incluye un tracker integrado por defecto que permite gestionar issues, labels, comentarios y cambios sin dependencias externas
- Soporta ejecución en modo incogni (neutral) para evitar leaks de información al agent durante el desarrollo
- No soporta repositorios con trackers como Forgejo, por lo que no puede ejecutar sesiones contra repositorios que utilicen este tracker
- No incluye un CLI dedicado a la gestión del agente (labctl), aunque se puede usar lab para iniciar y detener sesiones
- La ejecución en contenedor requiere una imagen de desarrollo específica con herramientas como tmux, prlimit y agent-tools
- El modo incogni no es configurable por defecto y debe activarse explícitamente por repositorio
- No tiene soporte nativo para repositorios que utilicen trackers externos sin configuración adicional
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.

Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Instalación recomendada en NixOS mediante el módulo oficial. Se requiere Git, tmux, ssh (openssh) y prlimit. Para producción se recomienda usar HTTPS con un certificado auto-signed o SSL/TLS externo. La API operator está disponible a través de /api/v1 con autenticación por cookie o token PAT. El servidor se ejecuta como servicio systemd con configuración personalizada en ~/.config/lab/config.toml. Se recomienda mantener el repositorio actualizado y ejecutar migraciones periódicas para evitar inconsistencias entre la base de datos y el estado real.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.