
codexmanager
CodexManager es una herramienta open source que permite a modelos LLM como ChatGPT acceder y comprender proyectos locales o remotos mediante un sistema seguro de lectura de archivos, gestión de workspaces y análisis de uso.
Ficha actualizada 27 sept 2026, 11:35 · upstream 27 sept 2026, 11:29 · release sin release detectada
Qué es codexmanager
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
CodexManager es una plataforma open source diseñada para permitir que modelos de lenguaje como ChatGPT accedan y comprendan proyectos en entornos locales o remotos de manera segura. El proyecto utiliza tecnologías como Next.js, Node.js, Rust y Python para construir su arquitectura modular. Ofrece tres modos de operación: local, server y hybrid, permitiendo conexiones seguras a través de túneles MCP sin exponer puertos públicos.
La herramienta se centra en la lectura segura de directorios locales o remotos por parte de asistentes IA, la gestión de workspaces para proyectos de investigación continua, el diagnóstico de conexiones SSH y la administración de créditos y sesiones de modelos como Codex. Su arquitectura incluye proveedores aislados (Provider), un router centralizado (Router) y túneles seguros (Tunnel) que facilitan la comunicación sin comprometer la seguridad.
El proyecto está licenciado bajo MIT y cuenta con documentación detallada para despliegue manual, configuración de agentes y pruebas. Soporta Docker Compose para orquestación, aunque no incluye un Dockerfile directo. La interfaz web se construye con Next.js y Tauri para el cliente de escritorio.
- Permitir a asistentes IA leer y analizar proyectos locales o remotos sin necesidad de subir código
- Gestionar workspaces persistentes para investigación continua con modelos como Codex
- Diagnosticar conexiones SSH y verificar la integridad de rutas de archivos autorizadas
- Administrar créditos, tokens y sesiones de uso de modelos LLM integrados
- Arquitectura modular con proveedores aislados (local/server) para máxima seguridad
- Soporte nativo para tres modos de operación: local, server y hybrid
- Integración segura con MCP (Model Context Protocol) sin exponer puertos públicos
- Herramientas de análisis de uso incluyendo créditos, tokens e historial de sesiones
- Dependencia de configuraciones SSH manuales para acceso remoto
- Restricciones de profundidad de lectura y tamaño de archivos en Provider
- Necesidad de autenticación explícita para cada ruta autorizada
- No incluye Dockerfile directo, requiriendo Docker Compose manual
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
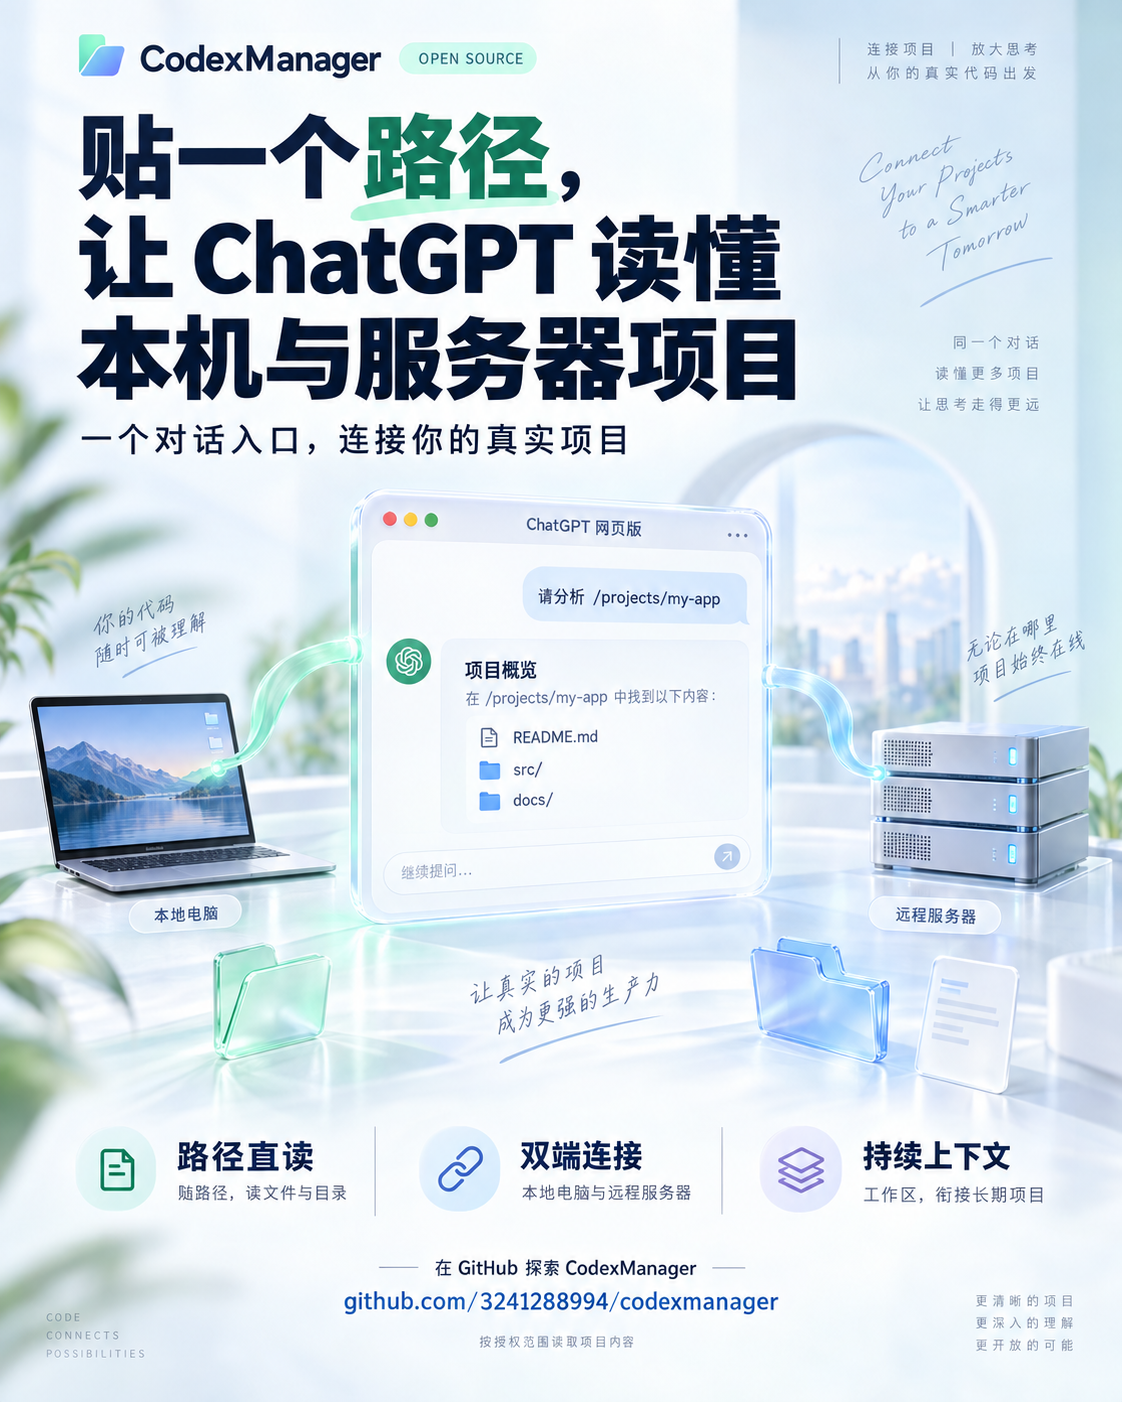
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Recomendado usar Docker Compose en entornos de producción. Asegurar que los puertos 1460 y 48761 estén correctamente mapeados solo a localhost o redes privadas confiables. Verificar la configuración de registry.allowed_roots antes de exponer el servicio para evitar accesos no autorizados a archivos sensibles.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.