
CodeTend
CodeTend es una herramienta de autoalojamiento para escaneos continuos de salud de repositorios mediante agentes LLM especializados.
Ficha actualizada 24 sept 2026, 7:34 · upstream 24 sept 2026, 7:22 · release sin release detectada
Qué es CodeTend
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
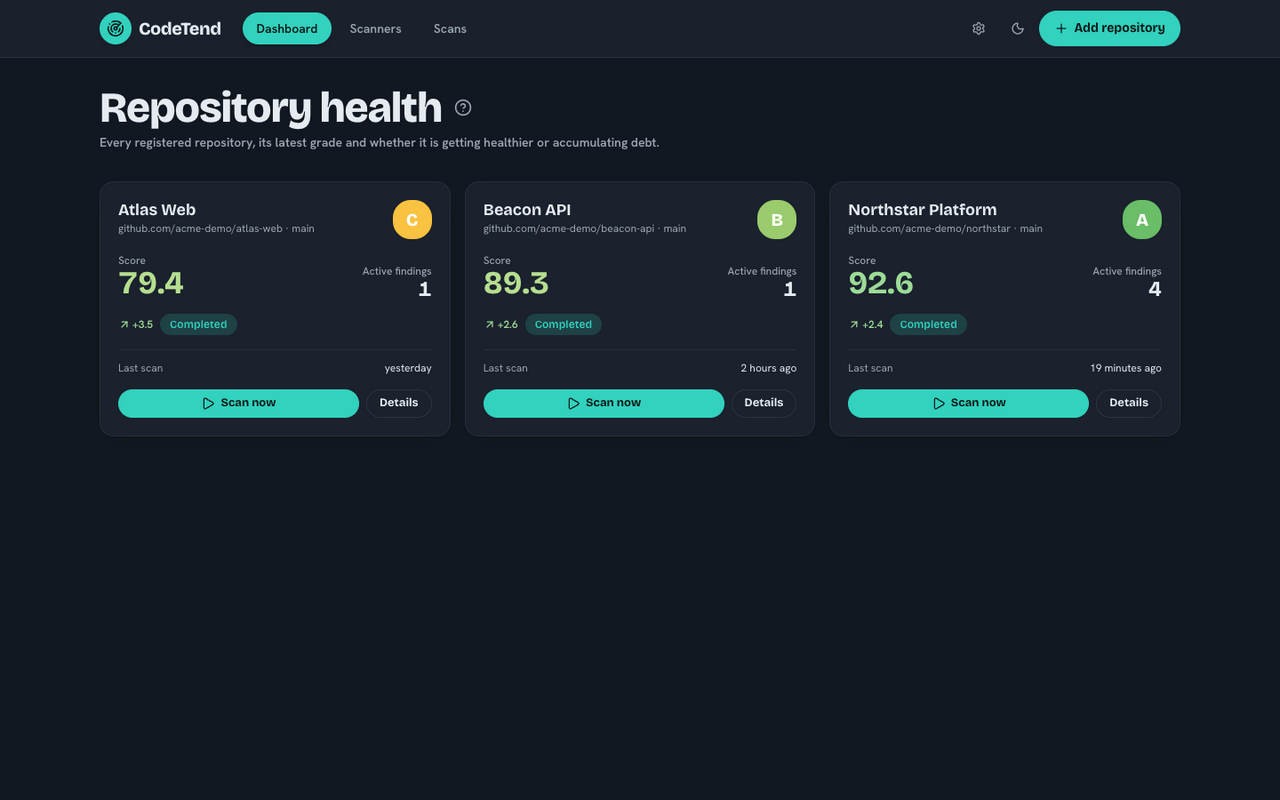
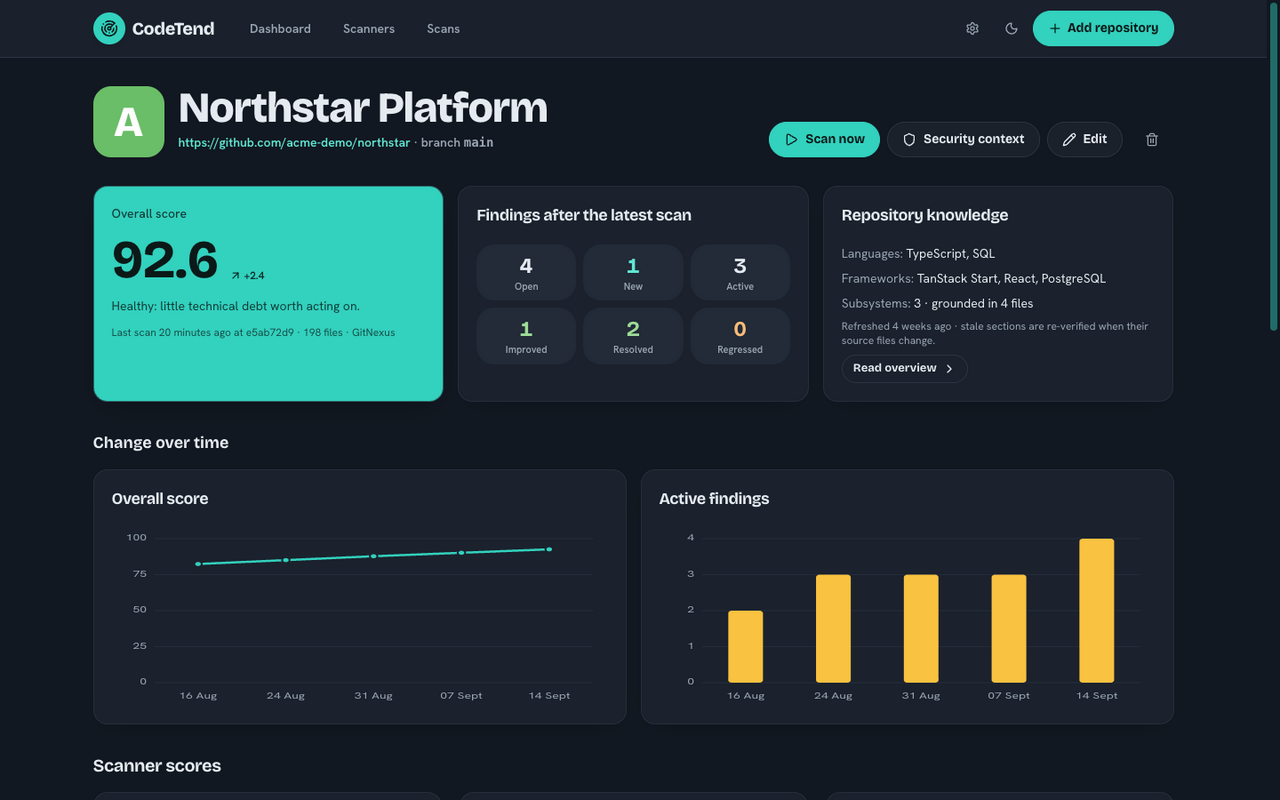
CodeTend realiza escaneos continuos y agnósticos al lenguaje de repositorios enteros utilizando una arquitectura separada entre la aplicación web y el runtime de agentes Eve. Registra repositorios y, mediante un cron o demanda, ejecuta quince agentes especializados que evalúan dimensiones como arquitectura, duplicación, seguridad y deuda técnica. Cada hallazgo tiene un ciclo de vida persistente (nuevo, activo, resuelto) y las puntuaciones se calculan matemáticamente basándose en penalizaciones por hallazgos, no por juicio del modelo.
La plataforma integra datos de vulnerabilidad reales como OSV Scanner, FIRST EPSS y CISA KEV, permitiendo priorizar riesgos con CVSS local. Soporta clientes MCP para que agentes externos como Codex inspeccionen el estado o inicien escaneos. Todo se ejecuta en contenedores Docker con Bun y React 19, utilizando PostgreSQL para persistencia sin telemetría externa.
- Auditoría continua de deuda técnica y calidad de código
- Monitorización de vulnerabilidades de dependencias en tiempo real
- Integración con agentes de codificación vía endpoint MCP
- Gestión del ciclo de vida de hallazgos de seguridad
- Control de costes de tokens LLM y presupuesto por escaneo
- Puntuaciones deterministas calculadas matemáticamente, no subjetivas
- Soporte nativo para runtime de agentes durable Eve
- Integración con datos de vulnerabilidad externos (OSV, EPSS)
- Arquitectura separada entre app y runtime de escaneo
- Endpoint MCP protegido por OAuth para clientes externos
- Autenticación nativa ausente; requiere proxy o gateway externo
- Dependencia de endpoint compatible con OpenAI para modelos LLM
- Estado actual de prueba (Proof of concept) en repositorios reales
- Escaneo completo realizado como integración externa de servicio
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.

Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Requiere Docker Compose con PostgreSQL y Eve runtime. Necesita Bun 1.4 o Node 24. Configurar OPENAI_API_KEY en .env. No exponer directamente sin proxy de autenticación por defecto. Imágenes multi-arch en GHCR disponibles.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.