
codeflare
Codeflare es un motor de ingeniería agéntico que ejecuta desarrollo de software y operaciones de infraestructura dentro de tu propio entorno Cloudflare.
Ficha actualizada 24 sept 2026, 22:16 · upstream 24 sept 2026, 21:44 · release v1.2.4
Qué es codeflare
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
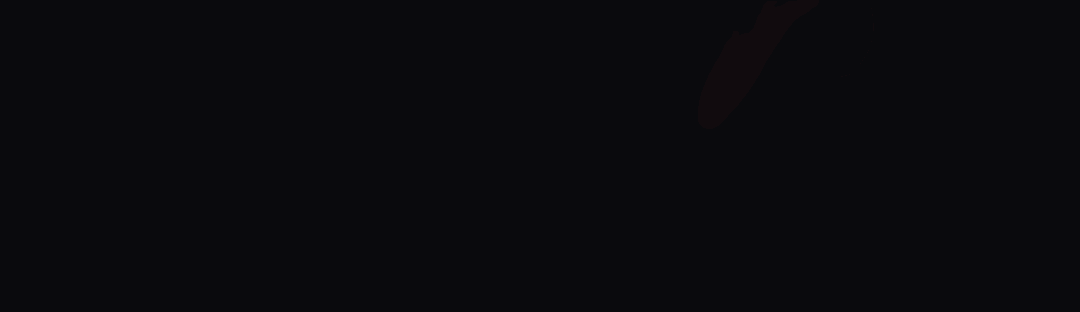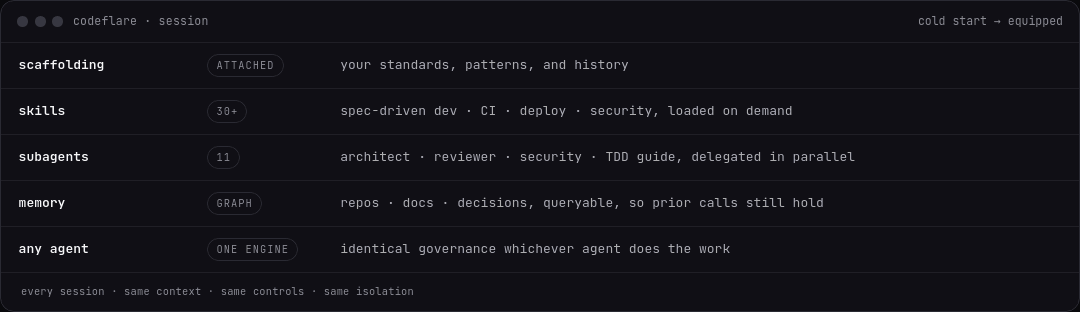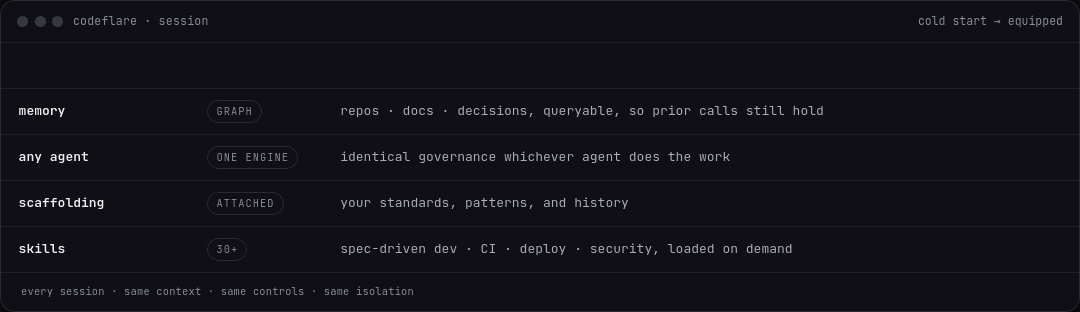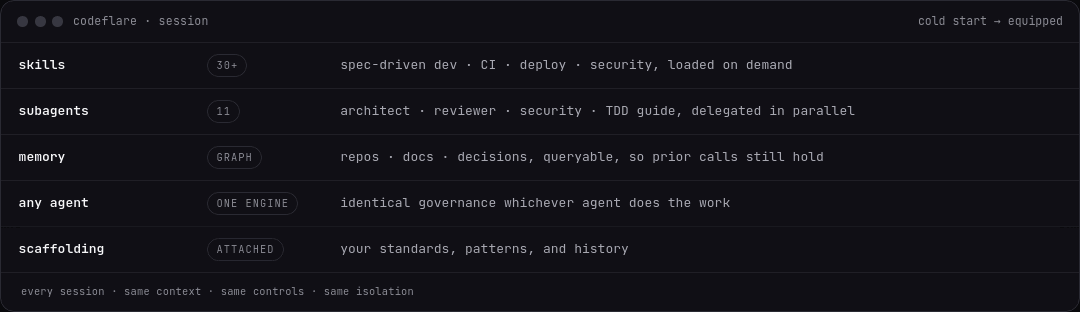
Codeflare actúa como un motor de ingeniería agéntico que ejecuta flujos completos de desarrollo y operaciones dentro de tu propio entorno Cloudflare. Los agentes pueden inspeccionar repositorios, implementar cambios, abrir pull requests, reparar CI, desplegar aplicaciones e investigar sistemas bajo una arquitectura single-tenant que mantiene el control en la organización del cliente.
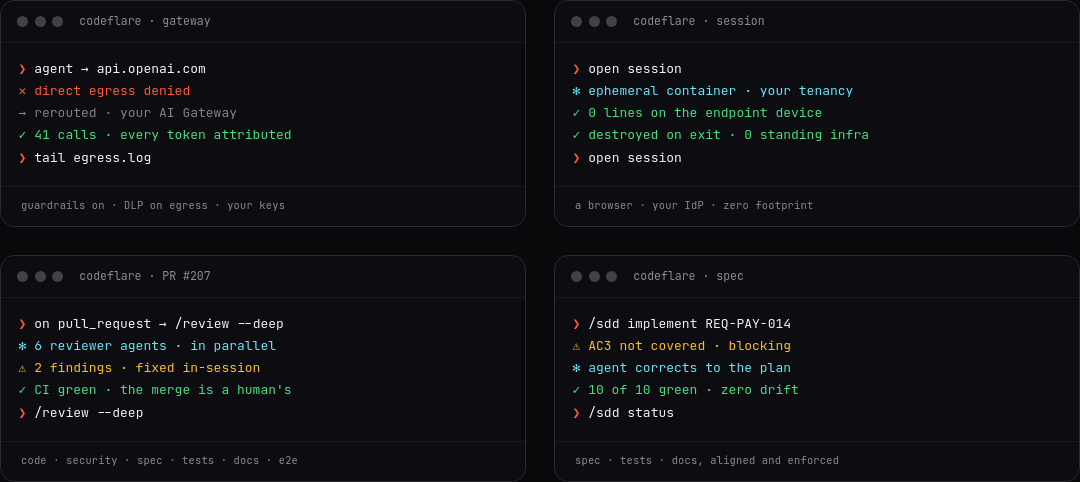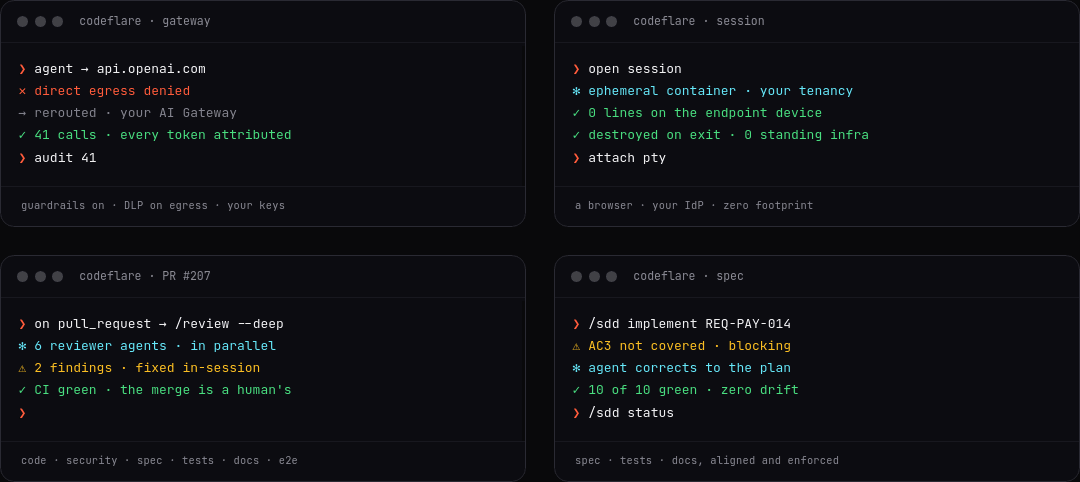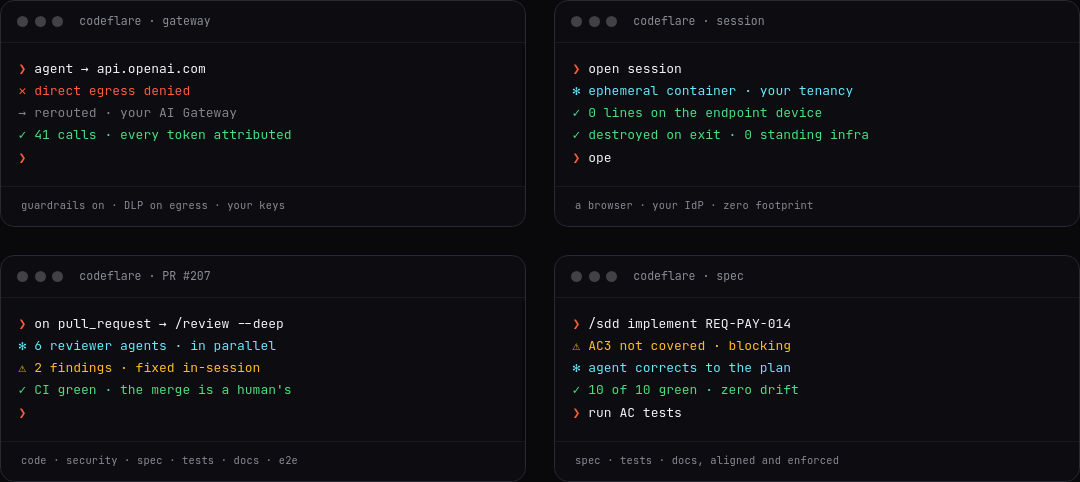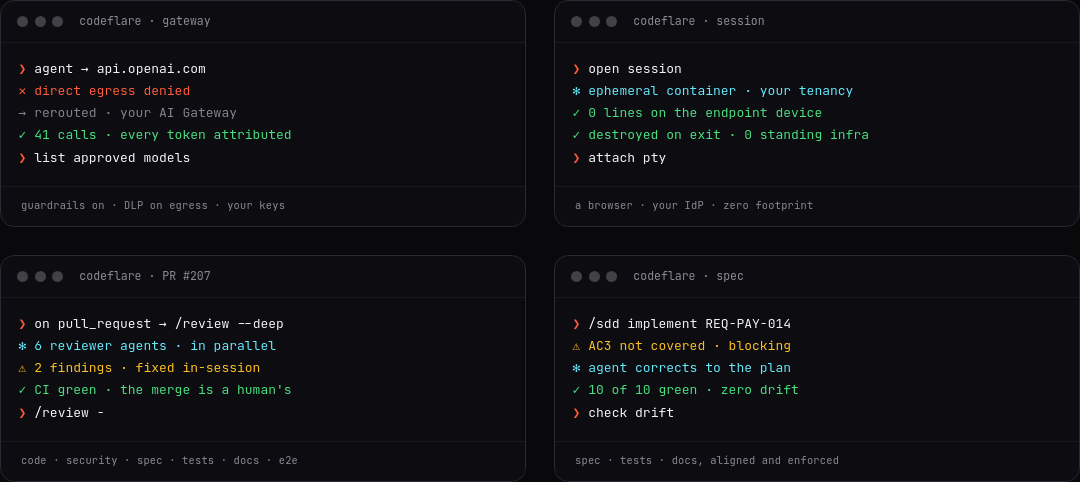
La plataforma opera mediante Workers y Containers de Cloudflare, garantizando aislamiento y seguridad Zero Trust. El despliegue es self-operated sin un plano de ejecución compartido gestionado por terceros, lo que elimina la necesidad de custodiar código fuente o credenciales de agentes en servidores externos. Cada sesión recibe un contenedor efímero separado con autenticación de ruta y árbol de procesos de agente.
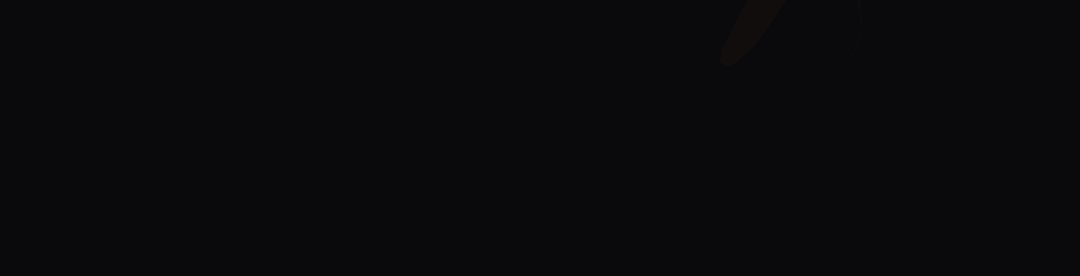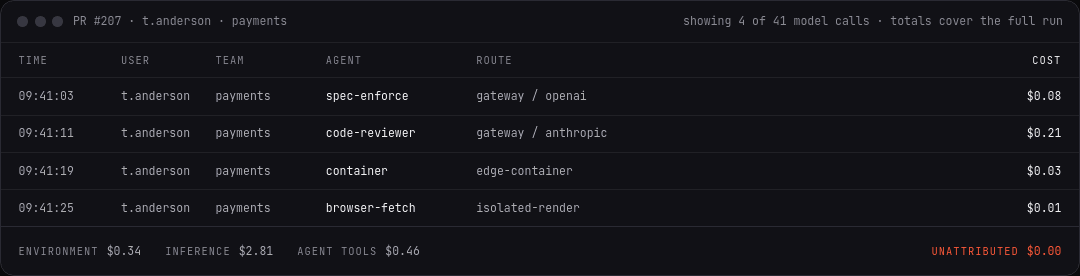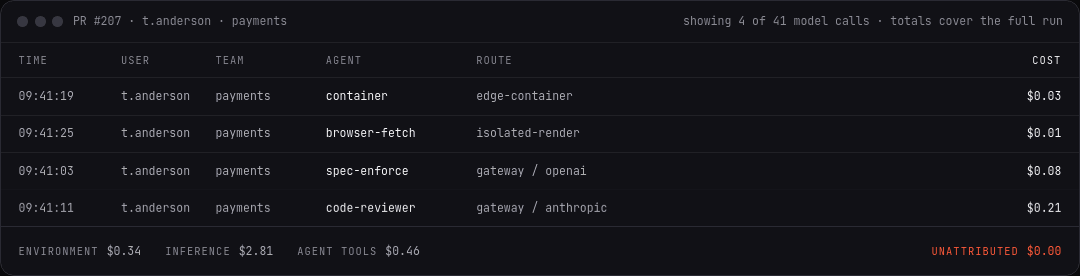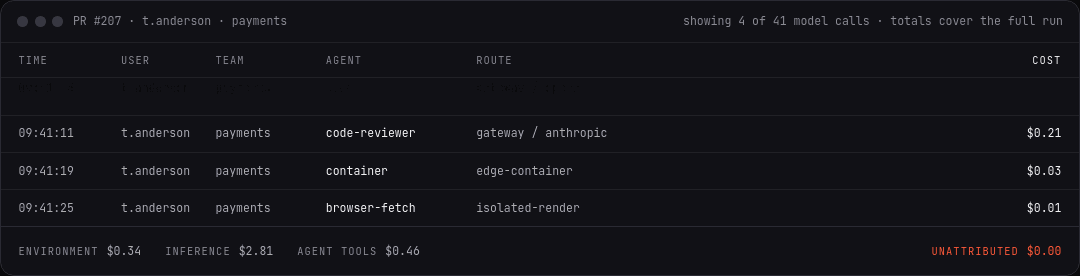
Soporta múltiples modelos de IA (Claude Code, Codex, GitHub Copilot, etc.) y permite enrutar tráfico a través de Cloudflare AI Gateway para mantener la política de contexto y atribución. Incluye capacidades de verificación en vivo mediante Browser Rendering y un marco de desarrollo impulsado por especificaciones que vincula requisitos con evidencia de implementación.
La licencia es PolyForm Noncommercial, lo que implica restricciones de uso comercial directo sin acuerdos adicionales. El sistema gestiona persistencia de datos en R2 y estado del plano de control en Workers KV, deteniendo el cómputo cuando no se usa para optimizar recursos.
- Desarrollo de software completo: desde investigación hasta despliegue y verificación en vivo dentro de una sola ejecución trazable.
- Operaciones de infraestructura: descubrimiento del entorno, planificación de cambios acotados, canarios y puertas de rollout.
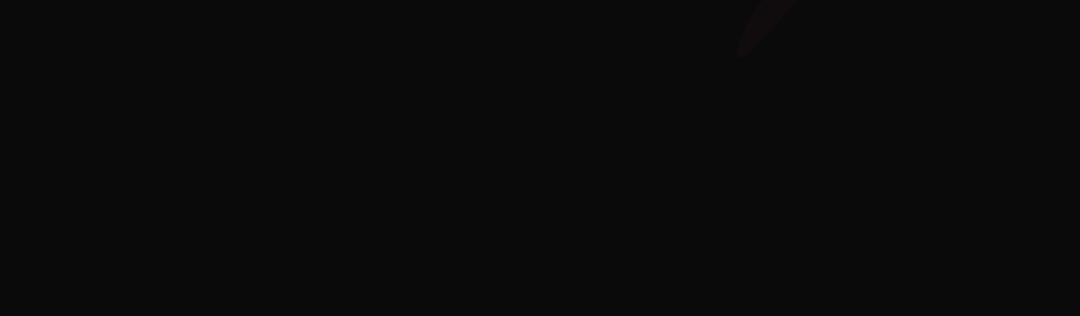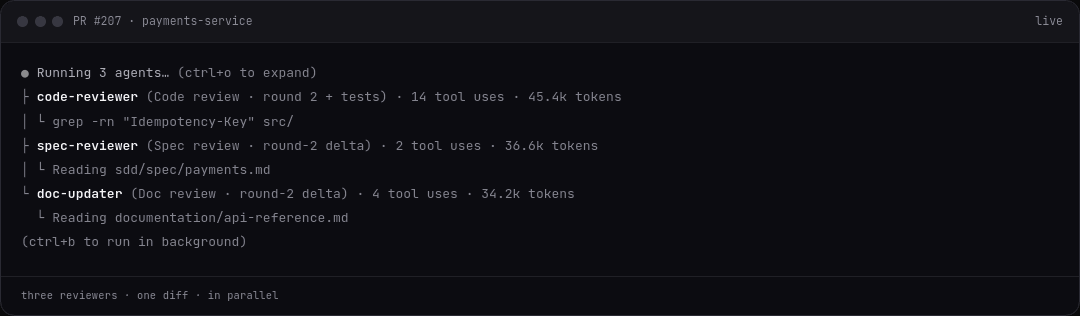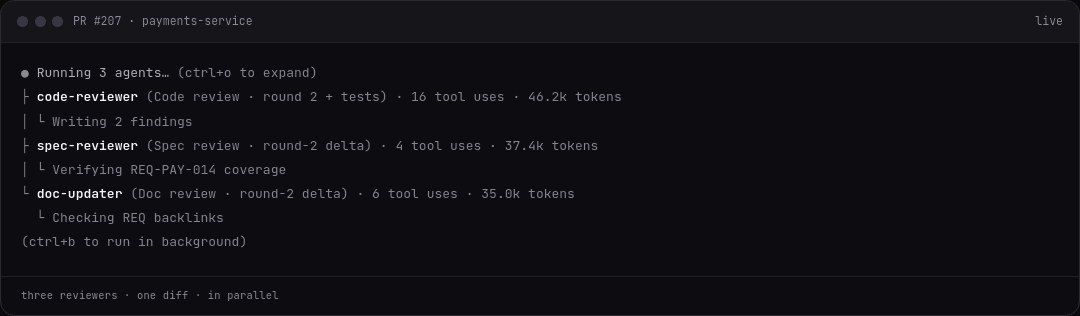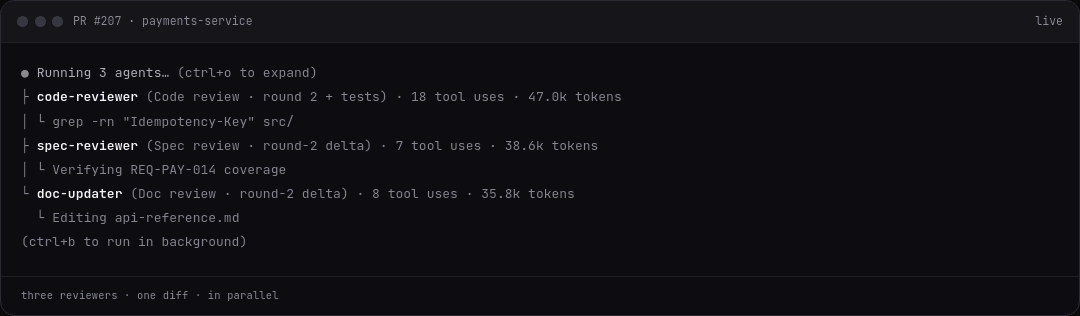
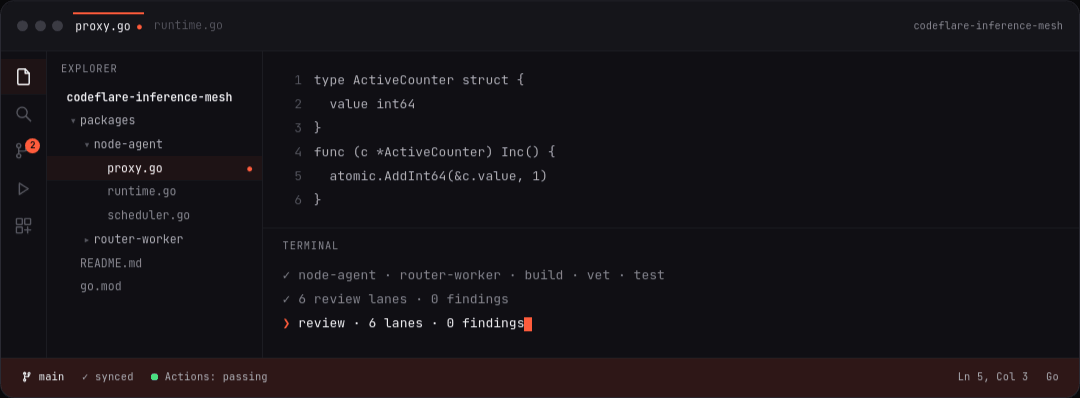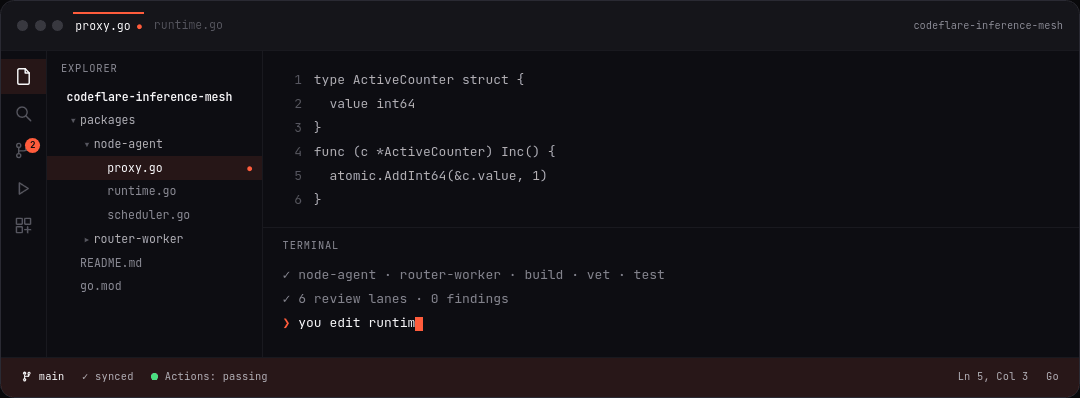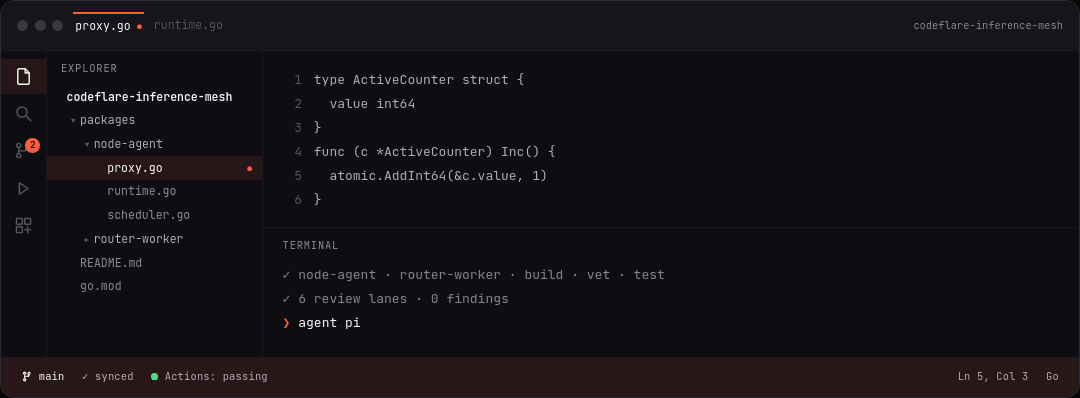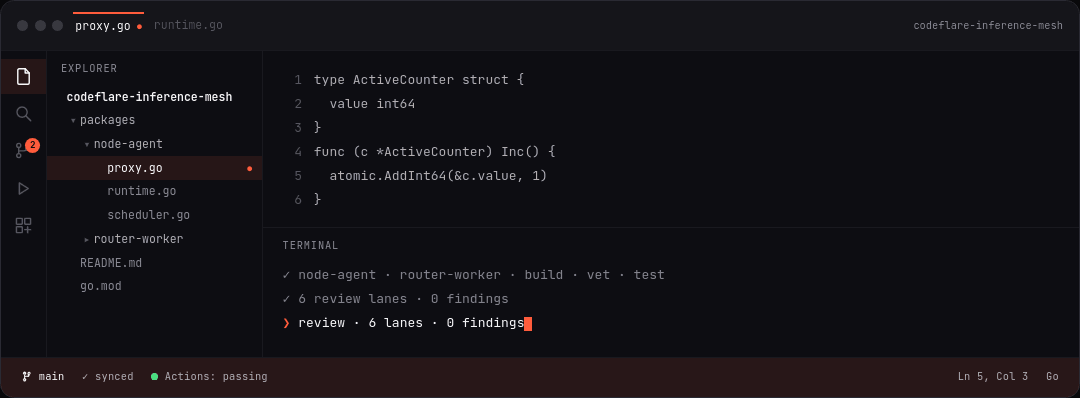
- Revisión de código y CI: integración con GitHub para pull requests, revisión de respuestas y corrección de hallazgos en la sesión.
- Pruebas y verificación: uso de Browser Rendering para leer páginas renderizadas por JavaScript como Markdown o ejecutar flujos en Chrome DevTools.
- Gestión de modelos: enrutamiento de tráfico a través de Cloudflare AI Gateway con políticas de contexto y límites definidos por el cliente.
- Auditoría y seguridad: verificación de identidad del repositorio, digestos de activos y secuencias de lanzamiento antes de que el contenido llegue al almacenamiento.
- Arquitectura single-tenant en la cuenta Cloudflare del cliente sin plano de ejecución compartido custodio de código.
- Modelo de seguridad Zero Trust con Cloudflare Access para federación a proveedores de identidad y grupos.
- Integración nativa con GitHub, CI existente y protección de ramas como sistema de entrega.
- Soporte para múltiples modelos de IA (Claude Code, Codex, Copilot) vía Cloudflare AI Gateway o Inference Mesh propio.
- Verificación de ejecución en vivo mediante Browser Rendering para inspección semántica y screenshots.
- Licencia PolyForm Noncommercial que garantiza el uso no comercial sin certificación independiente.
- La licencia PolyForm Noncommercial restringe el uso comercial directo sin acuerdos adicionales específicos.
- No deshace cambios Git, despliegues o llamadas API que ya han ocurrido; destruir una sesión no revierte acciones pasadas.
- Requiere configuración de cuenta Cloudflare (Workers, R2, KV) para desplegar la infraestructura del motor.
- El estricto Gateway Egress está desactivado por defecto y requiere configuración explícita para tráfico directo a internet.
- No realiza certificaciones independientes ni hace afirmaciones universales sobre registros de auditoría.
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.

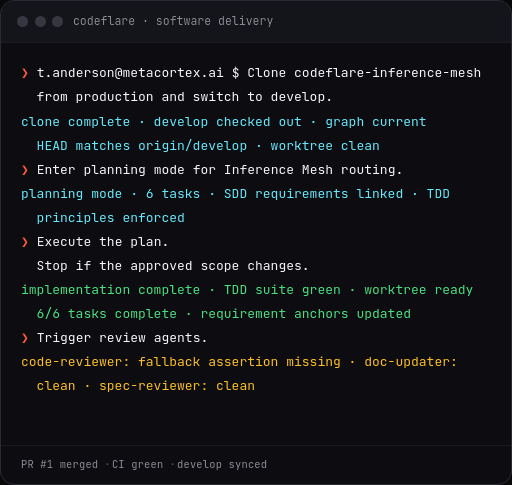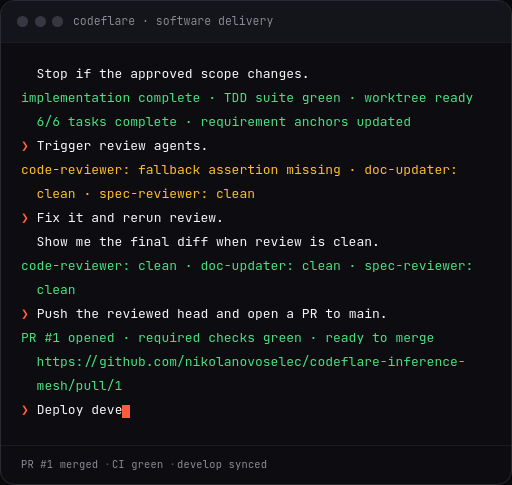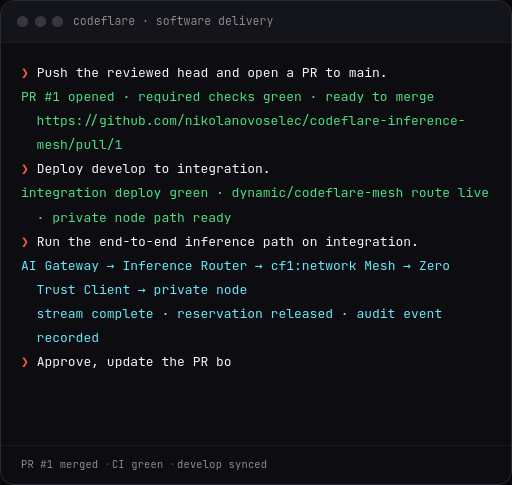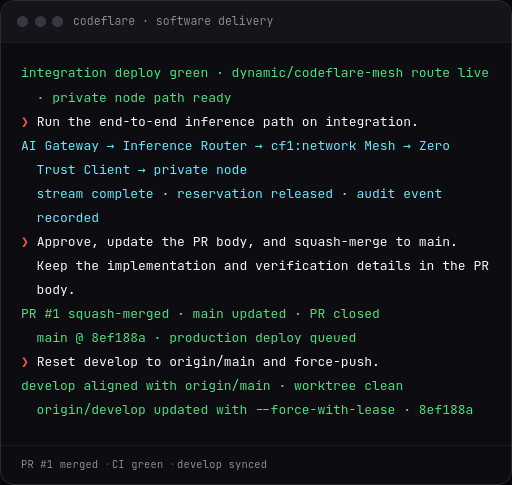
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Requiere cuenta Cloudflare con Workers, R2 y KV configurados. El despliegue es self-operated sin soporte one-click. Se recomienda configurar Cloudflare Access para federación de identidad y habilitar Strict Gateway Egress si se desea filtrar tráfico HTTP/HTTPS a través del Gateway del cliente. Los secretos deben protegerse con ENCRYPTION_KEY (AES-256-GCM) o SSE-C en R2. El despliegue Enterprise apunta a un repositorio privado de releases firmados para convergencia de entornos antes de iniciar sesiones.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.