
ciphergate
Gestor de secretos auto-alojado con superficies REST, CLI y MCP. Cifrado AES-256-GCM a nivel columna, escopado por consumidor y proxy para inyectar credenciales a agentes AI sin almacenarlas en su configuración. Ideal para homelabs o VPS donde se controla el hardware.
Ficha actualizada 25 sept 2026, 4:50 · upstream 25 sept 2026, 4:32 · release sin release detectada
Qué es ciphergate
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
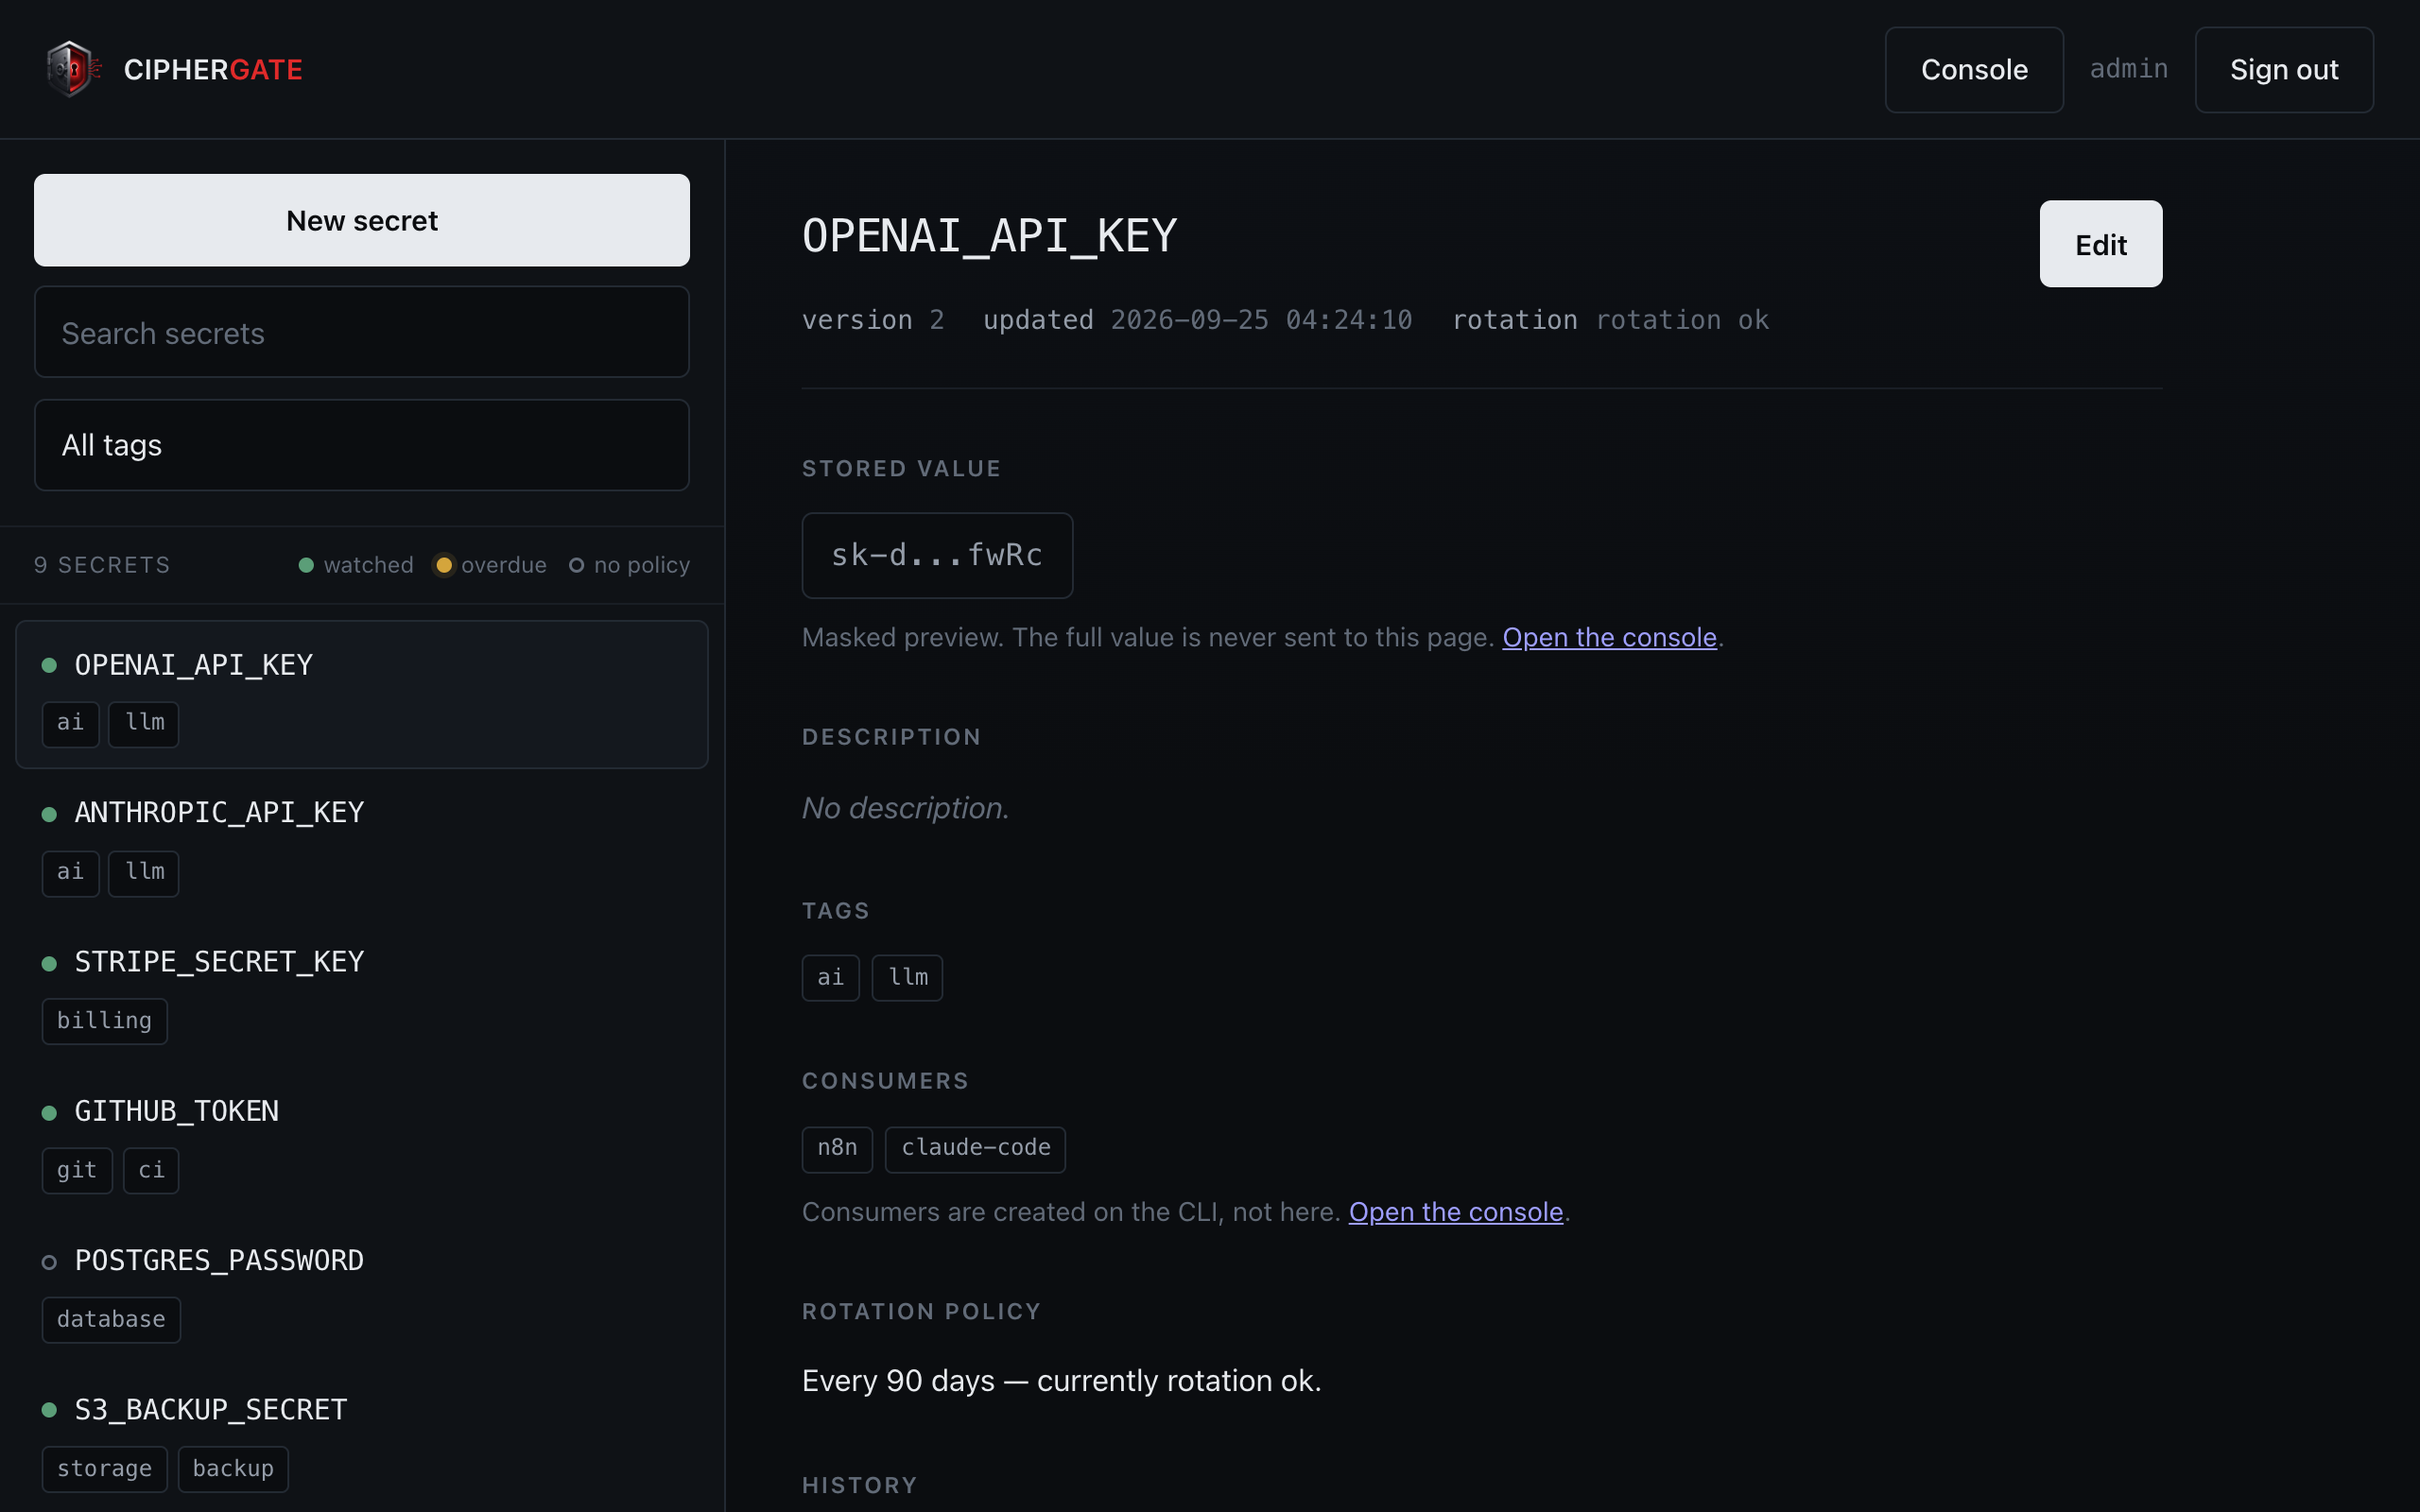
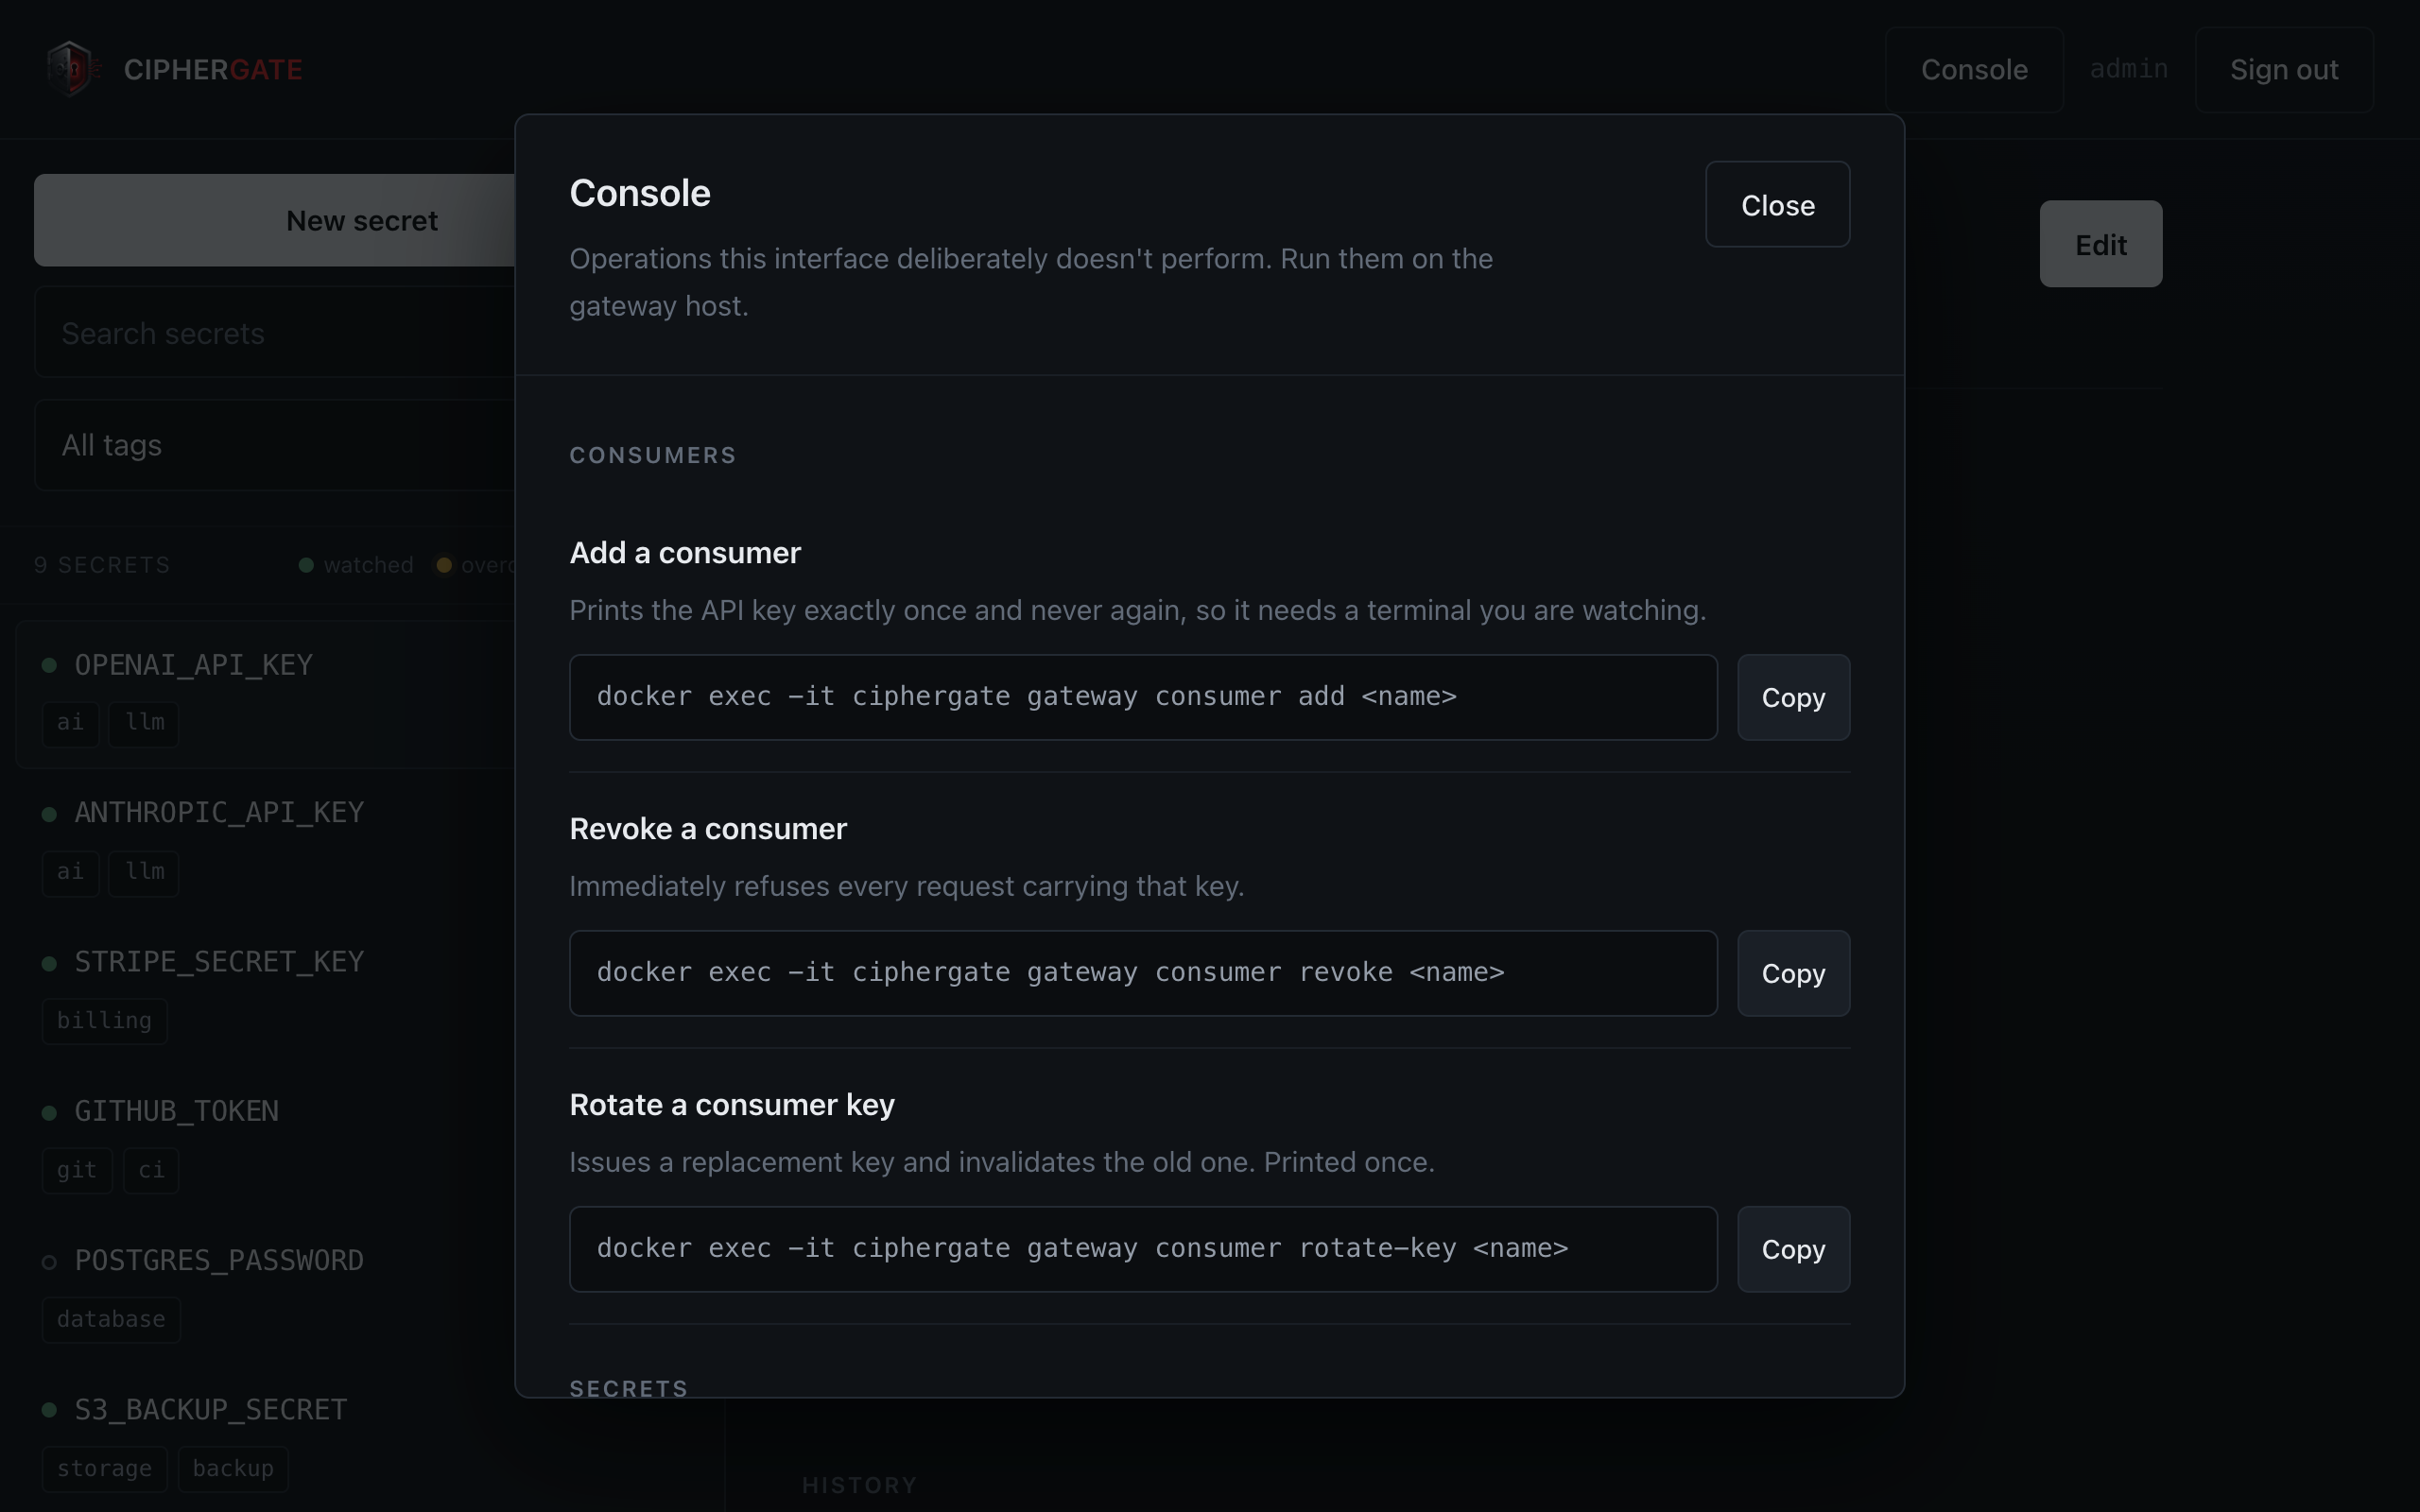
CipherGate es una solución de gestión de secretos diseñada para ejecutarse en un único nodo bajo tu control, eliminando la dependencia de servicios en la nube. Reemplaza archivos .env dispersos con un almacén centralizado donde cada secreto está cifrado con AES-256-GCM y auditado en cada lectura. La arquitectura se basa en Node.js con Fastify para el servidor REST, SQLite como base de datos y una interfaz web segura que nunca muestra texto plano.
Destaca por su integración nativa con agentes de IA a través del protocolo MCP (Model Context Protocol). Incluye un proxy (gateway-proxy) que actúa como guardián entre el cliente MCP y los servidores downstream, aplicando políticas estrictas: permite o deniega herramientas específicas, filtra argumentos y redacta respuestas para evitar fugas. Esto permite dar credenciales a agentes sin que estas residan permanentemente en su entorno de ejecución.
A diferencia de soluciones complejas como Vault, CipherGate prioriza la legibilidad del código y la simplicidad operativa (un contenedor), sacrificando características avanzadas como alta disponibilidad o PKI. Es una referencia implementada con licencia MIT para equipos que han superado los archivos .env pero no requieren la sobrecarga operativa de un sistema empresarial completo.
- Gestión centralizada de credenciales para agentes MCP en entornos locales
- Despliegue en homelab o VPS sin dependencia de proveedores externos
- Auditoría completa de lecturas de secretos con registro por consumidor
- Inyección de credenciales efímeras a procesos downstream mediante proxy
- Rotación y gestión de claves con interfaz web segura
- Cifrado AES-256-GCM en columna con derivación Argon2id para la clave maestra
- Proxy MCP con guardrails que bloquean herramientas no autorizadas antes de exponerlas al modelo
- Interfaz web que oculta el valor completo del secreto (solo muestra 8 caracteres)
- Arquitectura monolítica simple: un contenedor, Fastify y SQLite sin orquestación compleja
- Auditoría de cada lectura con soporte para alertas vía Pushover
- No soporta alta disponibilidad ni clustering; es una instancia única (single-node)
- Carece de secretos dinámicos, PKI o SSO integrados nativamente
- La API REST por defecto usa HTTP sin TLS (requiere terminación externa)
- Base de datos SQLite no escalable horizontalmente para cargas masivas
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Protege el archivo gateway.key con permisos de sistema y respáldalo externamente, ya que es la raíz de confianza. La API REST usa HTTP por defecto; termina TLS en un proxy inverso si la red no es confiable. Usa npm run build antes de iniciar o docker compose. Configura contraseña para la UI antes del acceso público.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.