
chordvault
Aplicación web auto-alojada para músicos que permite almacenar, transponer y ejecutar partituras con acordes desde cualquier dispositivo en la red local. Utiliza Next.js, React y Node.js con una base de datos SQLite ligera.
Ficha actualizada 28 sept 2026, 5:45 · upstream 28 sept 2026, 5:16 · release v1.23.2
Qué es chordvault
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
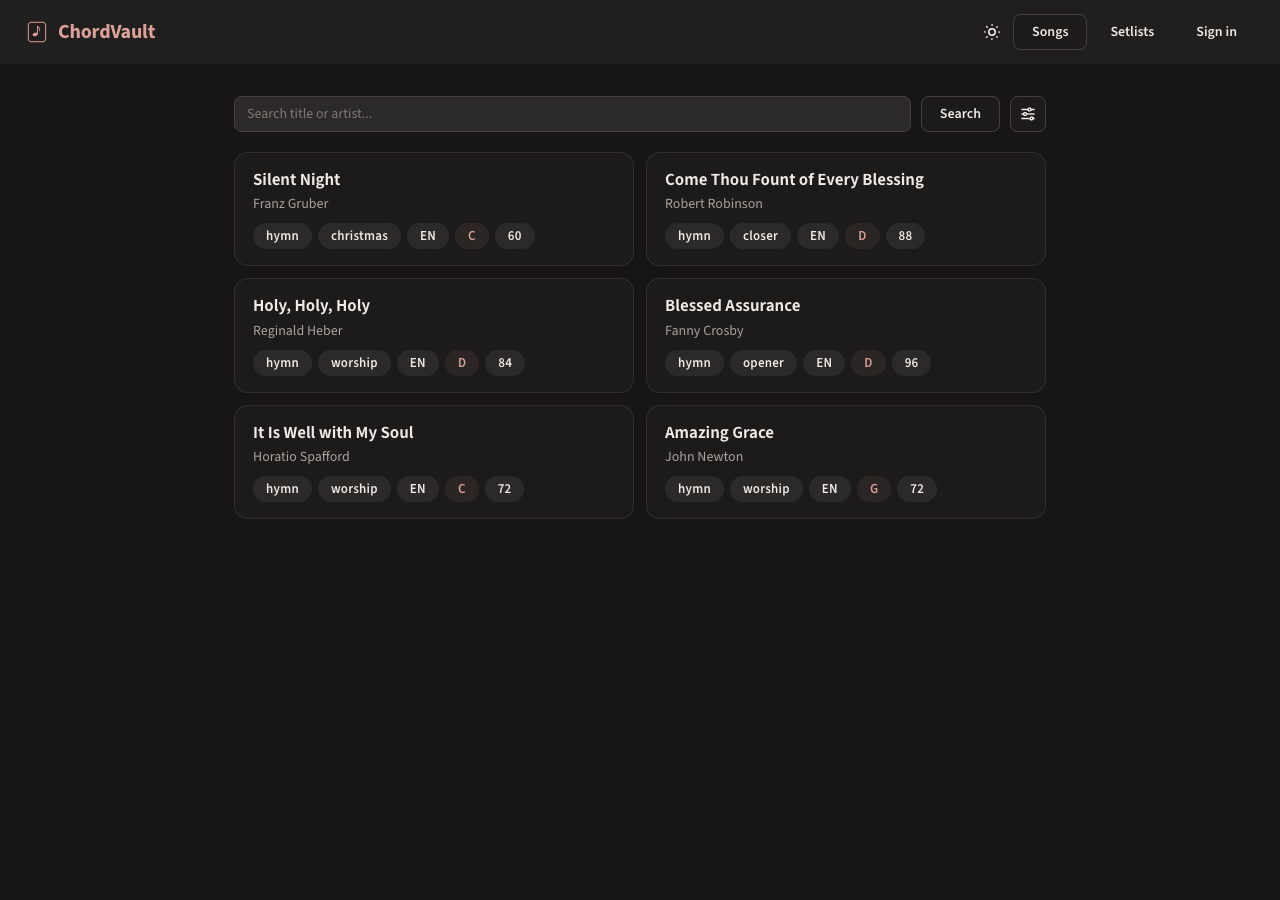
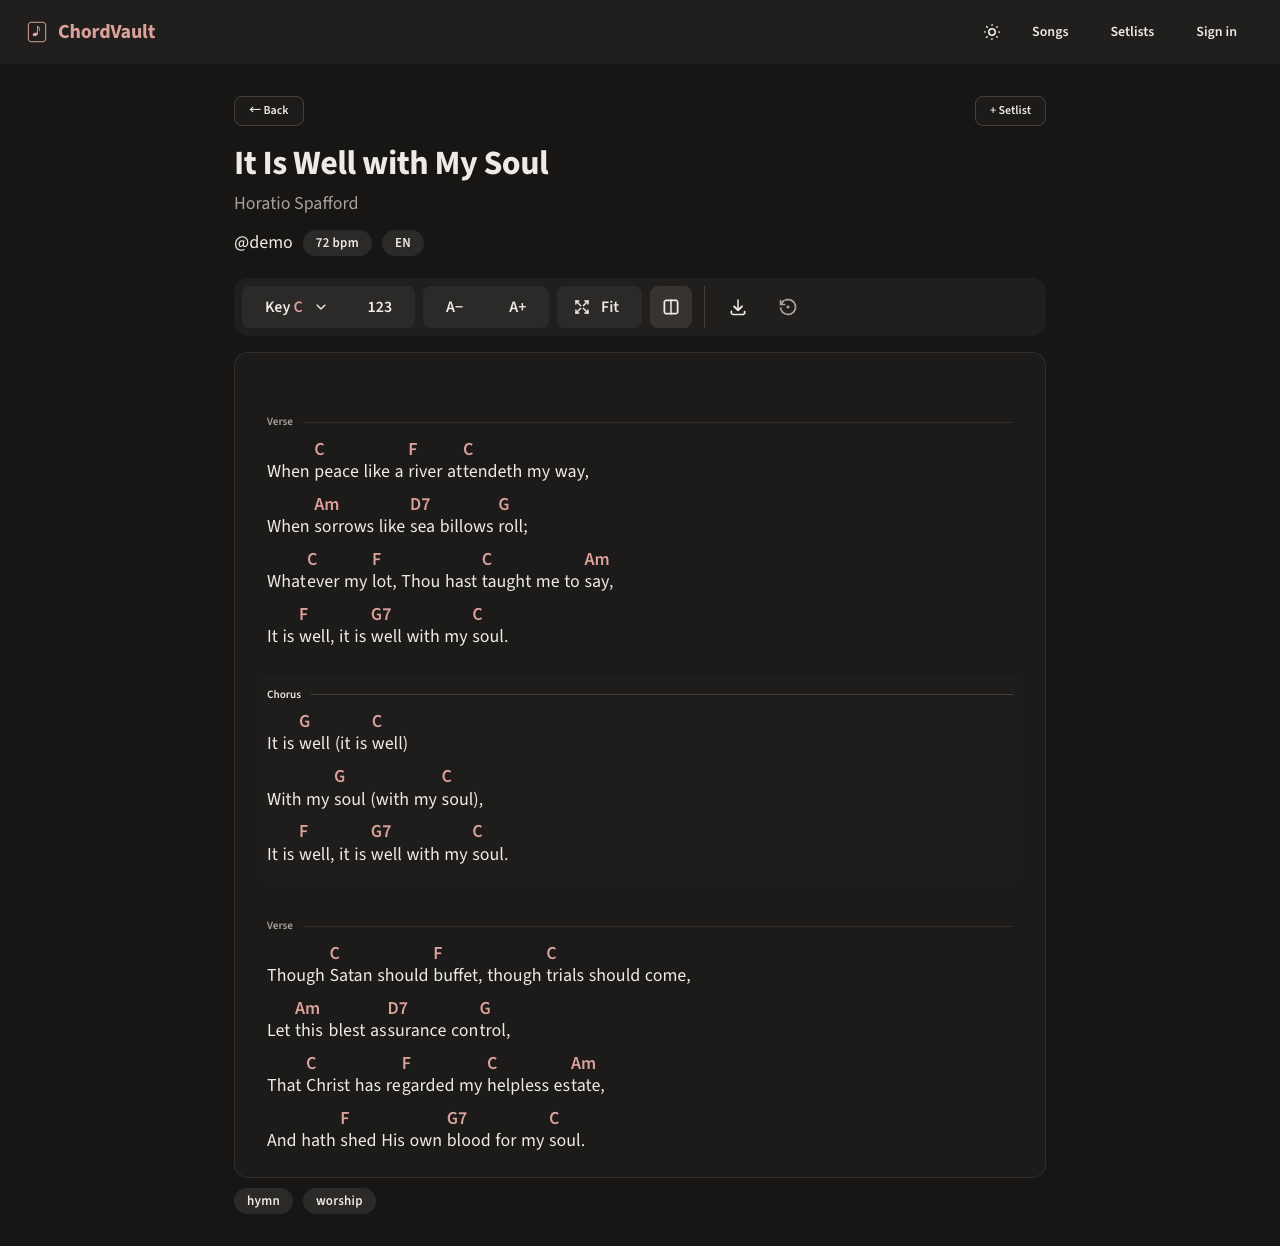
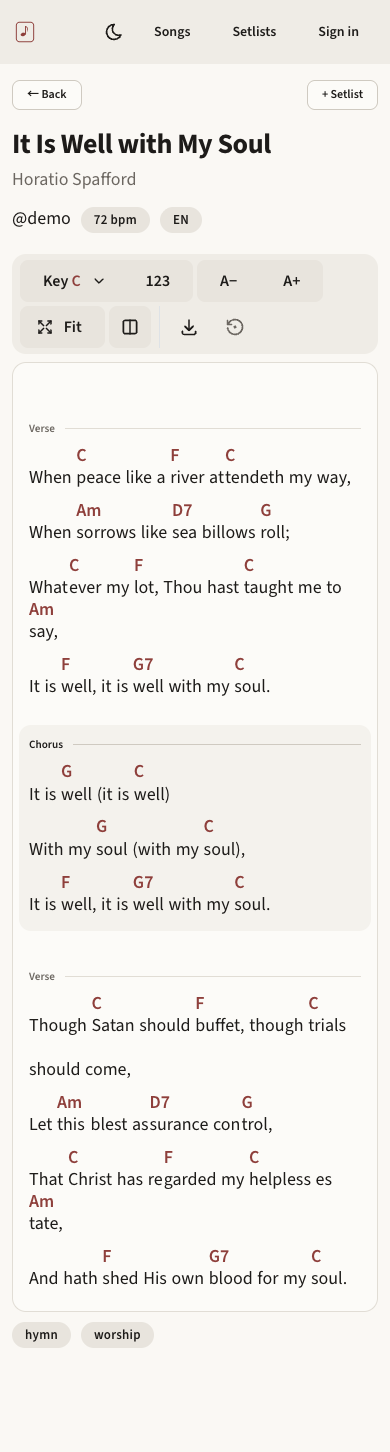
ChordVault es una aplicación web auto-alojada diseñada específicamente para músicos que desean gestionar su repertorio sin depender de servicios externos. Permite almacenar, transponer y ejecutar partituras con acordes desde cualquier dispositivo conectado a la red local. La arquitectura se basa en Next.js, React y Node.js, garantizando un rendimiento eficiente y una experiencia de usuario moderna.
- Gestión de repertorio personal para músicos que necesitan acceso rápido a sus canciones.
- Creación de listas de canciones (setlists) organizadas por tipo (culto, conciertos) con BPM y etiquetas.
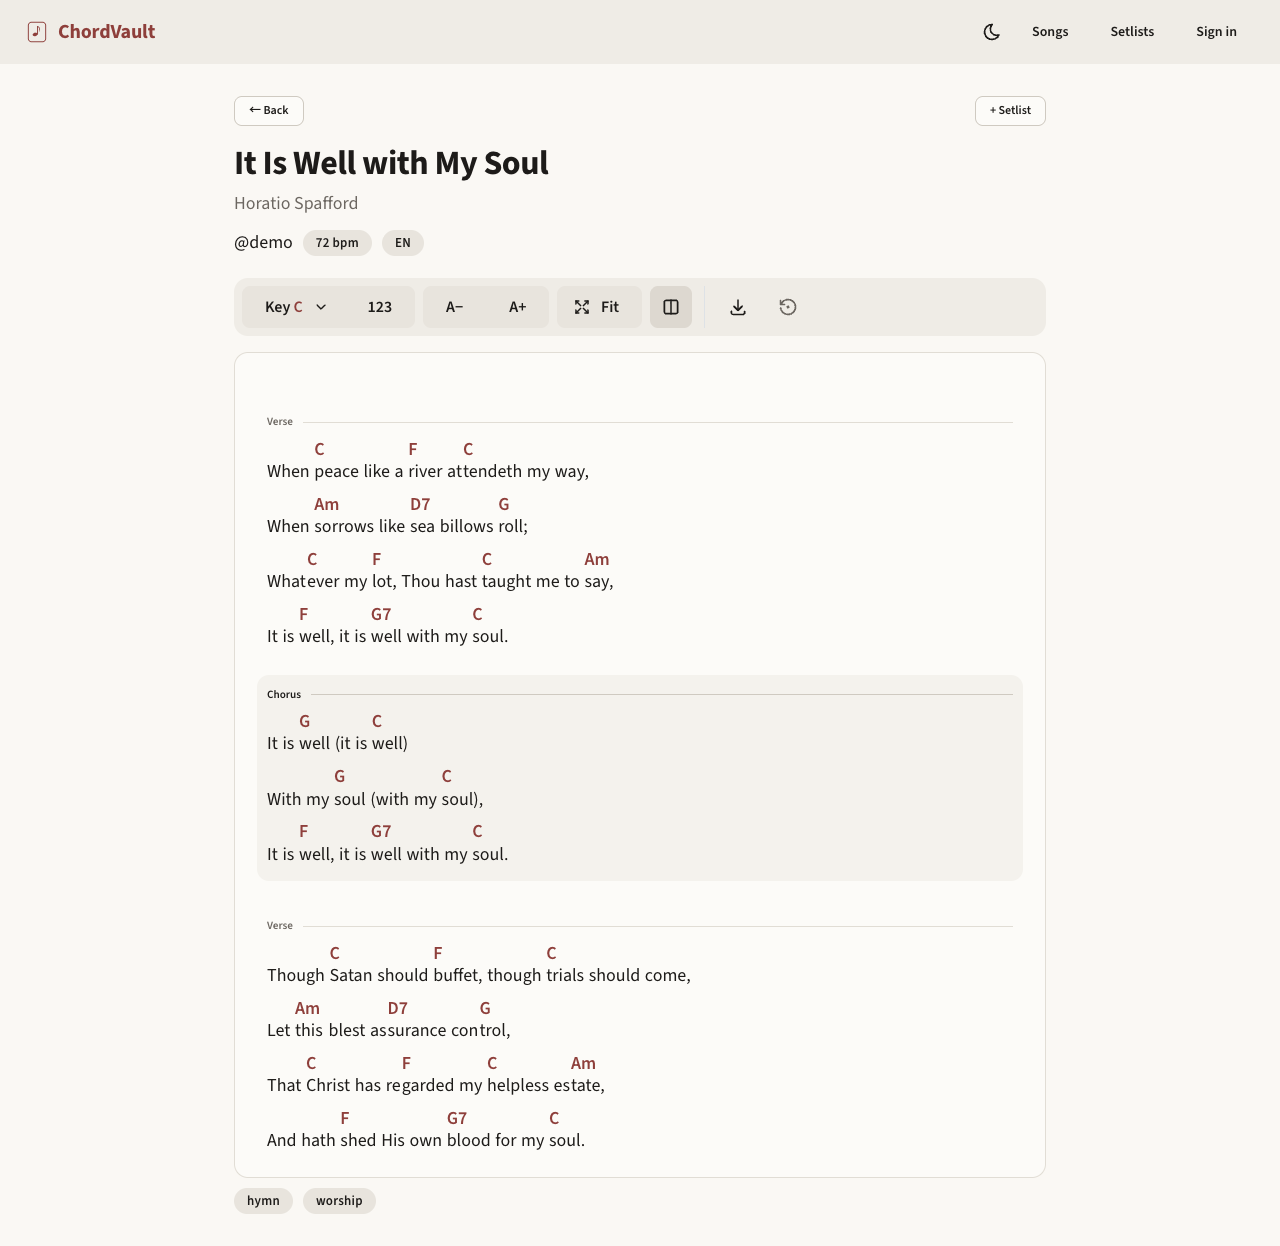
- Transposición de acordes en tiempo real durante la interpretación o ensayo.
- Digitalización de partituras mediante OCR con Gemini Flash para convertir imágenes a texto editable.
- Colaboración comunitaria donde los usuarios proponen correcciones de acordes revisadas por administradores.
- Base de datos SQLite en un solo archivo, facilitando respaldos manuales y portabilidad sin servidores externos.
- Integración de OCR con Gemini Flash para extraer texto de imágenes o PDFs y refinar resultados mediante chat.
- Búsqueda full-text (FTS5) optimizada con tokenizador trigram que soporta caracteres CJK (chinos, japoneses, coreanos).
- Arquitectura ligera compatible con Raspberry Pi y bajo consumo de recursos (CPU/RAM mínimos).
- Sistema de roles granular (owner/admin/user) y registro por invitación opcional para control de acceso.
- Soporte multi-formato: ChordPro, chords-over-lyrics, Ultimate Guitar y OCR automático.
- La funcionalidad OCR requiere una API key de Gemini Flash configurada por el usuario en la configuración del cliente.
- El registro está deshabilitado por defecto; es necesario generar códigos de invitación o habilitarlo manualmente desde el panel de administración.
- La construcción desde fuente en entornos Linux requiere herramientas de compilación adicionales (python3, make, g++).
- Almacenamiento de claves AES-256-GCM derivadas del JWT_SECRET; la seguridad depende de la fortaleza de este secreto.
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.

Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Utilizar docker-compose.yml con volumen persistente para la base de datos SQLite en ./data. Configurar JWT_SECRET obligatorio y TURNSTILE para protección contra bots si se habilita. Asegurar el puerto 3100 y configurar reverse proxy (Caddy/Nginx) apuntando a localhost:3100. Para actualizaciones, ejecutar docker compose pull y up -d.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.