
certlight
CertLight es una herramienta self-hosted de monitorización TLS y certificados con auditoría de configuración SSL/TLS. Proporciona alertas de expiración, detección de protocolos obsoletos (TLS 1.0/1.1), cadenas incompletas y cifrado débil. Incluye validación offline de licencias sin telemetría.
Ficha actualizada 24 sept 2026, 0:48 · upstream 24 sept 2026, 0:32 · release v0.1.2
Qué es certlight
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
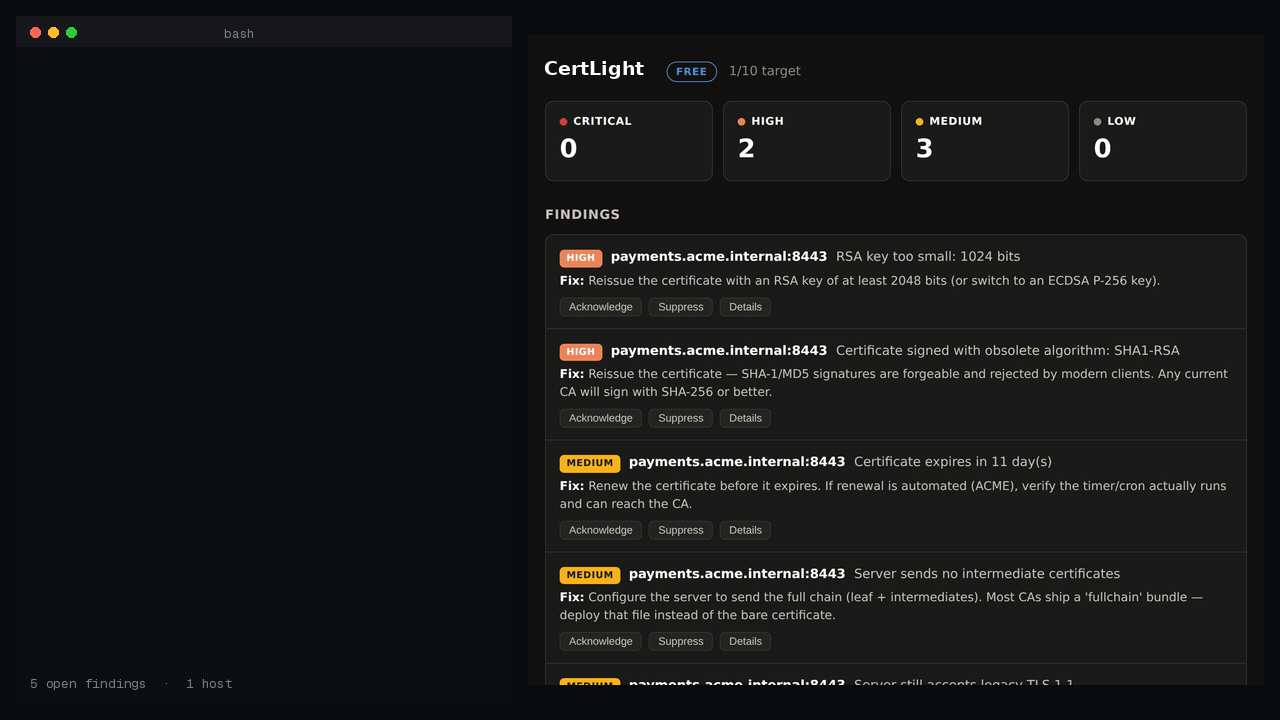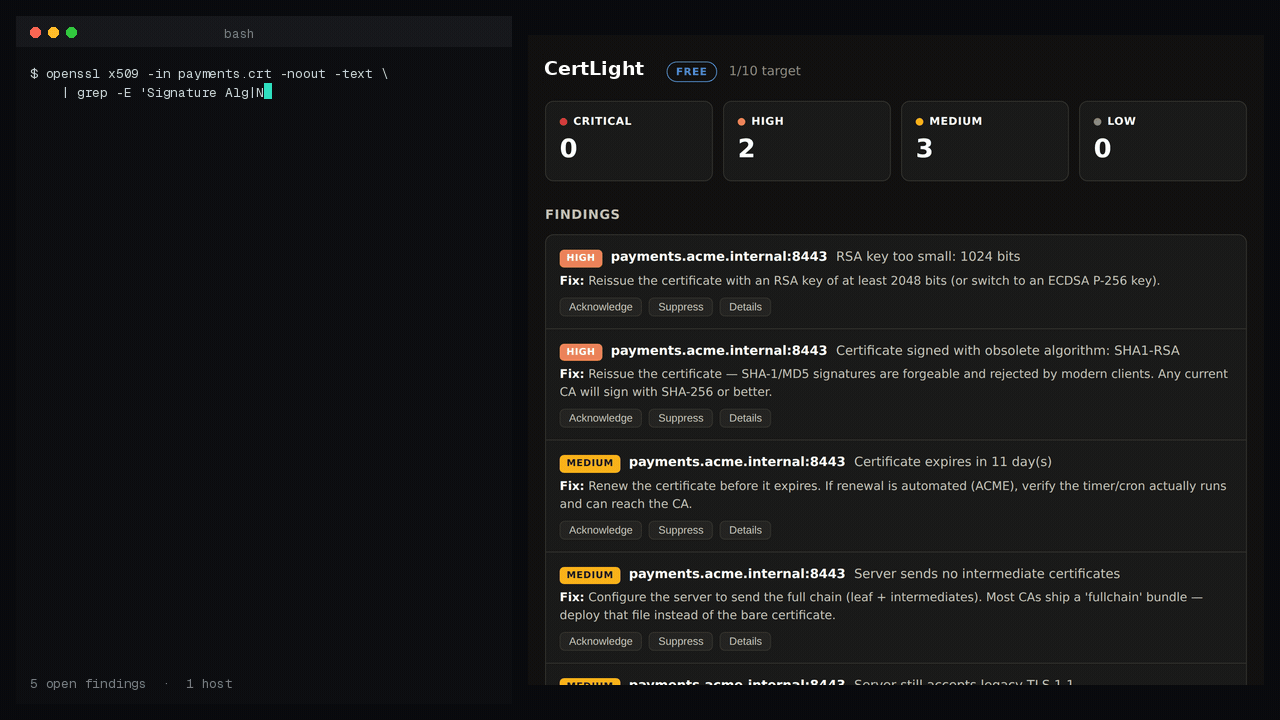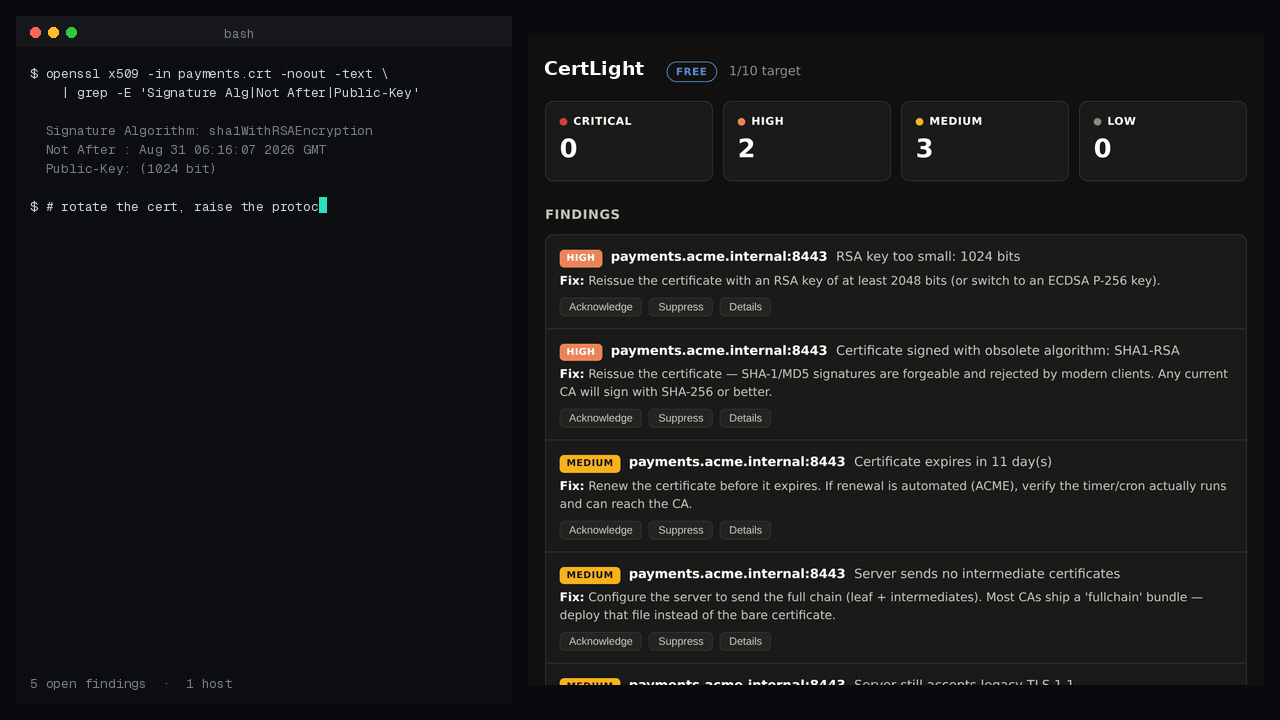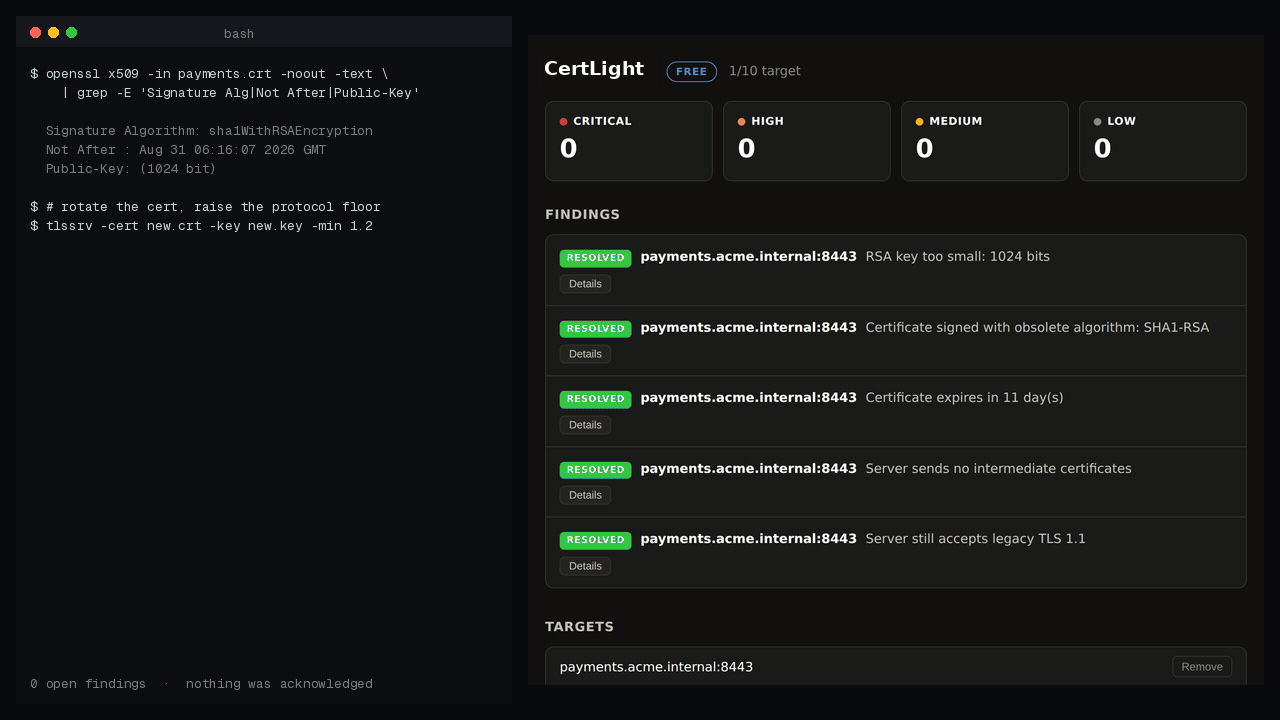
CertLight es una herramienta de monitorización TLS auto-alojada diseñada para detectar problemas de certificados y configuración SSL/TLS antes de que causen interrupciones en producción. A diferencia de las herramientas de uptime tradicionales, CertLight se centra exclusivamente en la seguridad TLS: expiración de certificados, protocolos obsoletos, cadenas incompletas y cifrado débil.
La herramienta realiza análisis profundos de cada host monitorizado, proporcionando no solo alertas de expiración con temporizadores de severidad (30/14/7/1 días), sino también detección automática de problemas como certificados SHA-1, claves débiles o servidores que aceptan TLS 1.1 cuando deberían usar TLS 1.3. Cada hallazgo incluye recomendaciones de remediación específicas y se deduplica para evitar spam en notificaciones.
CertLight está diseñado para ejecutarse localmente sin telemetría externa, validando licencias mediante criptografía local. Soporta integración con syslog para alimentar otras herramientas de la línea Hexward como Loglight, permitiendo correlación de incidentes de seguridad. La versión gratuita permite hasta 10 hosts monitorizados con intervalos fijos de 12 horas, mientras que las versiones Pro y Team ofrecen más funcionalidades.
- Monitorización continua de certificados TLS en servidores web internos y externos
- Detección automática de protocolos obsoletos (TLS 1.0/1.1) en servidores legacy
- Auditoría de configuración SSL/TLS para cumplimiento de buenas prácticas
- Integración con sistemas de alerta existentes vía webhook, email o Slack
- Validación offline de licencias sin telemetría externa
- Detección automática de problemas y resolución cuando se corrigen
- Integración nativa con syslog para ecosistemas de monitorización existentes
- Auditoría completa de configuración TLS más allá del simple uptime
- No renueva certificados automáticamente, solo alerta sobre expiración próxima
- Requiere redirección manual a la versión Pro para intervalos de escaneo personalizados
- Versión gratuita limitada a 10 hosts monitorizados
- No monitorea tiempos de respuesta ni contenido web (solo TLS)
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Recomendado ejecutar en Ubuntu 22.04+ con acceso de red a los hosts monitorizados. Construir imagen Docker localmente antes del despliegue, ya que no existe imagen publicada. Para integración syslog, configurar dirección UDP/TCP y mapear severidades RFC 3164. Las licencias Pro/Team requieren activación offline pero mantienen funcionalidad básica si expiran.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.