
calibre-bookwarden
Calibre Bookwarden es una herramienta de auditoría de metadatos de libros en Calibre que verifica la integridad del contenido y el origen de las identidades bibliográficas sin modificar la biblioteca original.
Ficha actualizada 23 sept 2026, 15:38 · upstream 23 sept 2026, 15:22 · release v1.3.1
Qué es calibre-bookwarden
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
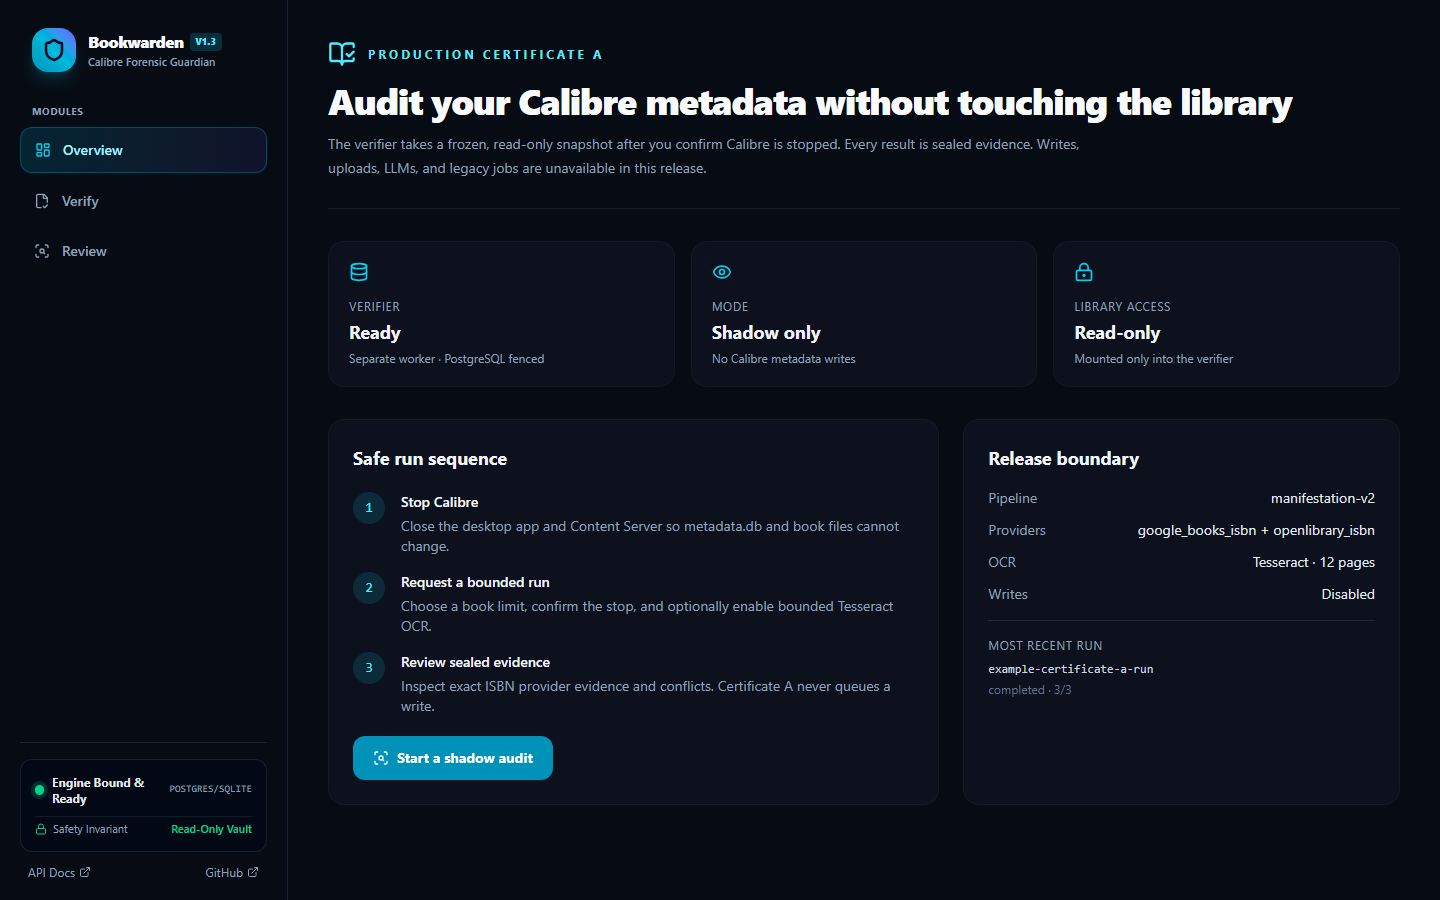
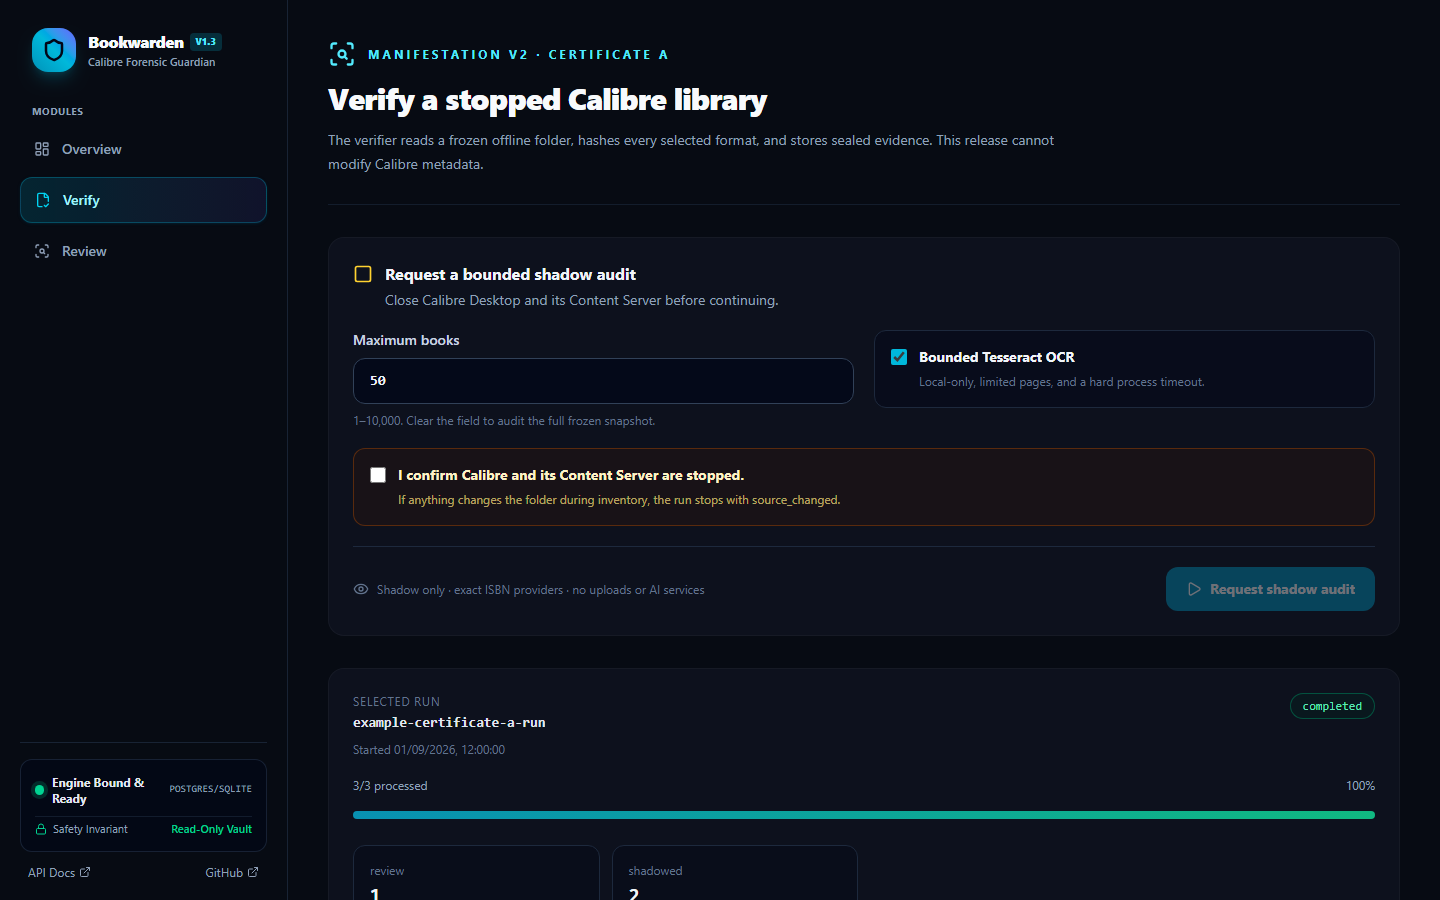
Bookwarden inspecciona los formatos adjuntos a un libro, compara evidencia de archivos y fuentes exactas ISBN para determinar la confiabilidad de una identidad propuesta. Es autocontenido y diseñado para mantener al operador en el control. Permite auditorías locales con librerías apagadas o restauradas temporalmente sin afectar la producción.
- Verificar que las metadatos de un libro no hayan sido alterados antes de realizar cambios
- Auditar la integridad de una biblioteca en entorno local antes de publicar
- Detectar discrepancias entre el contenido del libro y sus metadatos
- Validar la autenticidad de los archivos adjuntos (portada, índice) contra fuentes externas
- Asegurar que las identidades bibliográficas provienen de una fuente verificable
- Permite auditorías locales sin afectar la biblioteca en producción
- Soporta inspección de metadatos y evidencia de origen ISBN exacto
- Genera un certificado de estado (Certificate A) que documenta el estado del libro
- Distingue entre evidencia exacta (ISBN) e información débil (OCR, proveedores)
- Permite auditorías sin modificar archivos ni metadatos originales
- Soporta inspección de portadas y índices mediante OCR
- No permite la aplicación automática de cambios a libros existentes
- Windows no soporta lectura directa de archivos legacy por seguridad
- La inspección de metadatos requiere un entorno Linux con permisos seguros
- El análisis de portadas mediante OCR puede fallar en imágenes rotas o corruptas
- No proporciona correcciones automáticas ni actualizaciones de contenido
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Se recomienda desplegar Certificate A como una imagen separada (PostgreSQL, Valkey) con el libro apagado y montado solo para lectura. Se debe seleccionar la imagen por digest immutable del release correspondiente. No se utiliza un único contenedor legacy como alternativa. Las imágenes deben ser validadas contra la misma fuente de origen que se usa en producción.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.