
homelab
Homelab IaC para autoalojar servicios domésticos con arquitectura VPS pública (Oracle Cloud) y servidor privado (Proxmox). Usa OpenTofu/Terraform, Ansible y Bitwarden Secrets Manager. Incluye monitorización completa, seguridad con CrowdSec/Authelia y acceso seguro vía WireGuard a través de CGNAT.
Ficha actualizada 24 sept 2026, 12:37 · upstream 24 sept 2026, 12:31 · release sin release detectada
Qué es homelab
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
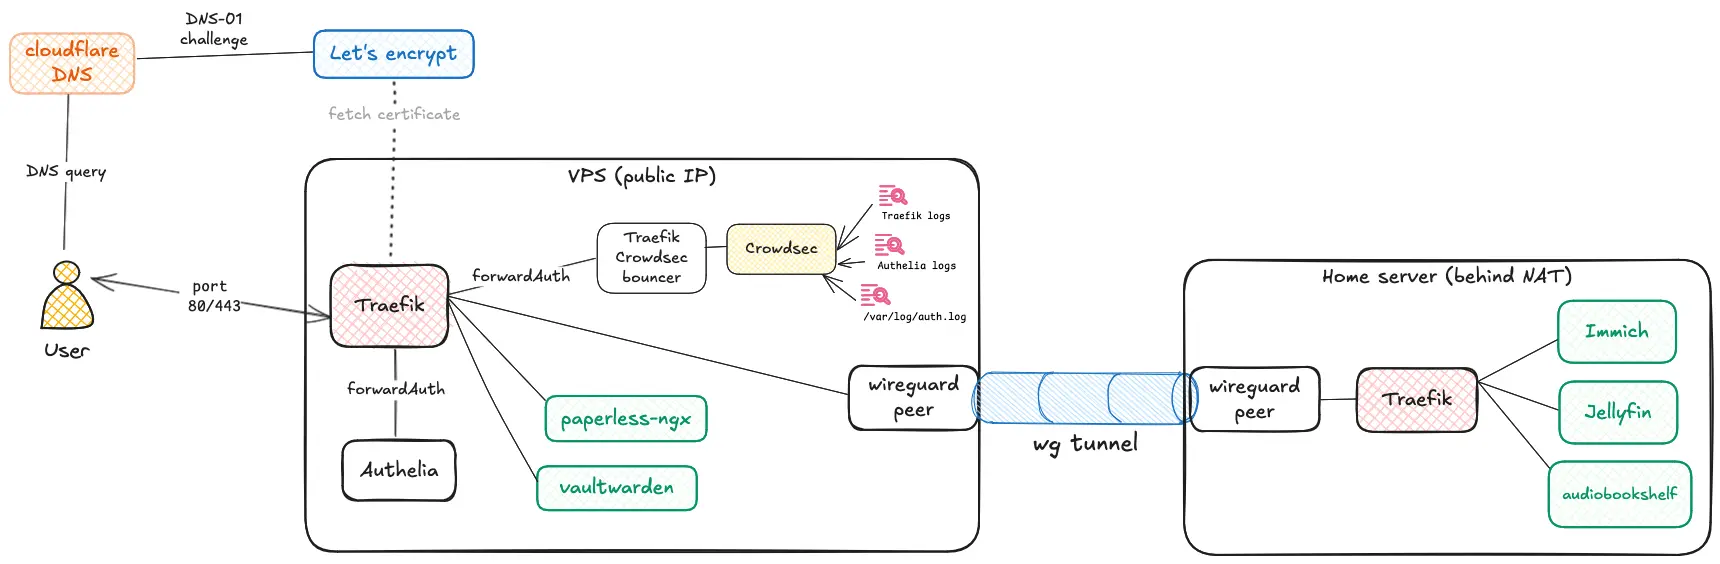
El repositorio proporciona configuración de IaC para un homelab distribuido entre un VPS público en Oracle Cloud (siempre gratuito) y un servidor doméstico Proxmox. La arquitectura utiliza una puerta de enlace segura que tuneliza tráfico a través de WireGuard, aislando la red doméstica del internet mientras permite acceso a servicios críticos incluso durante cortes de energía o problemas de conectividad local.
La seguridad es prioritaria, implementando Traefik como proxy inverso único, Authelia para autenticación OIDC y CrowdSec para mitigación de amenazas. El stack de observabilidad incluye Prometheus, Grafana y Gatus para métricas y estado de servicios. Todo el despliegue es automatizado mediante GitHub Actions y Ansible playbooks, gestionando secretos a través de Bitwarden Secrets Manager.
Soporta despliegues continuos o manuales, con scripts para configurar servicios específicos como Paperless-ngx o Backrest tras la instalación inicial. La infraestructura está definida para ser reproducible en OCI y Proxmox, con tablas de especificaciones claras para VMs y VPS.
- Autoalojar servicios multimedia (Jellyfin, Immich) en red doméstica segura
- Gestionar contraseñas y documentos (Vaultwarden, Paperless-ngx) con cifrado local
- Implementar monitorización completa de infraestructura y aplicaciones
- Crear un gateway seguro para acceder a servicios desde fuera sin exponer la red doméstica
- Automatizar despliegues y mantenimiento mediante CI/CD con Ansible
- Arquitectura de doble VPN (WireGuard) que permite acceso seguro a través de CGNAT
- Uso de Oracle Cloud Infrastructure Always Free Tier para el VPS de entrada
- Gestión centralizada de secretos con Bitwarden Secrets Manager integrada en Ansible
- Stack de monitorización robusto con Prometheus, Grafana y Gatus preconfigurado
- Enfoque de seguridad defensiva con Authelia y CrowdSec para protección activa
- Configuración inicial compleja para servicios como Backrest y Paperless-ngx que requieren configuración manual vía UI tras el despliegue
- Dependencia de Bitwarden Secrets Manager para la gestión de credenciales, lo que añade una capa externa al flujo de trabajo
- Requiere conocimientos de IaC (OpenTofu/Terraform) y redes (WireGuard, CGNAT) para mantenimiento avanzado
- El despliegue manual requiere instalación previa de dependencias como Ansible y SDK de Bitwarden en el entorno local
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Asegurar acceso SSH al VPS OCI antes del primer despliegue. Configurar variables de entorno para Bitwarden Secrets Manager (BWS_ACCESS_TOKEN) o usar autenticación OAuth si está disponible. Verificar reglas iptables y UFW en el servidor doméstico. Para servicios como Paperless-ngx, generar thumbnails e índices tras la restauración de copias de seguridad. Consultar la documentación oficial de Backrest para configurar rutas de backup iniciales.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.