
bento-ai-os
Entorno de escritorio autónomo local-first impulsado por agentes que construye apps, ejecuta tareas y realiza acciones reales en la máquina con aprobación explícita. Soporta modelos locales vía Ollama o proveedores cloud.
Ficha actualizada 26 sept 2026, 9:17 · upstream 26 sept 2026, 9:06 · release sin release detectada
Qué es bento-ai-os
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
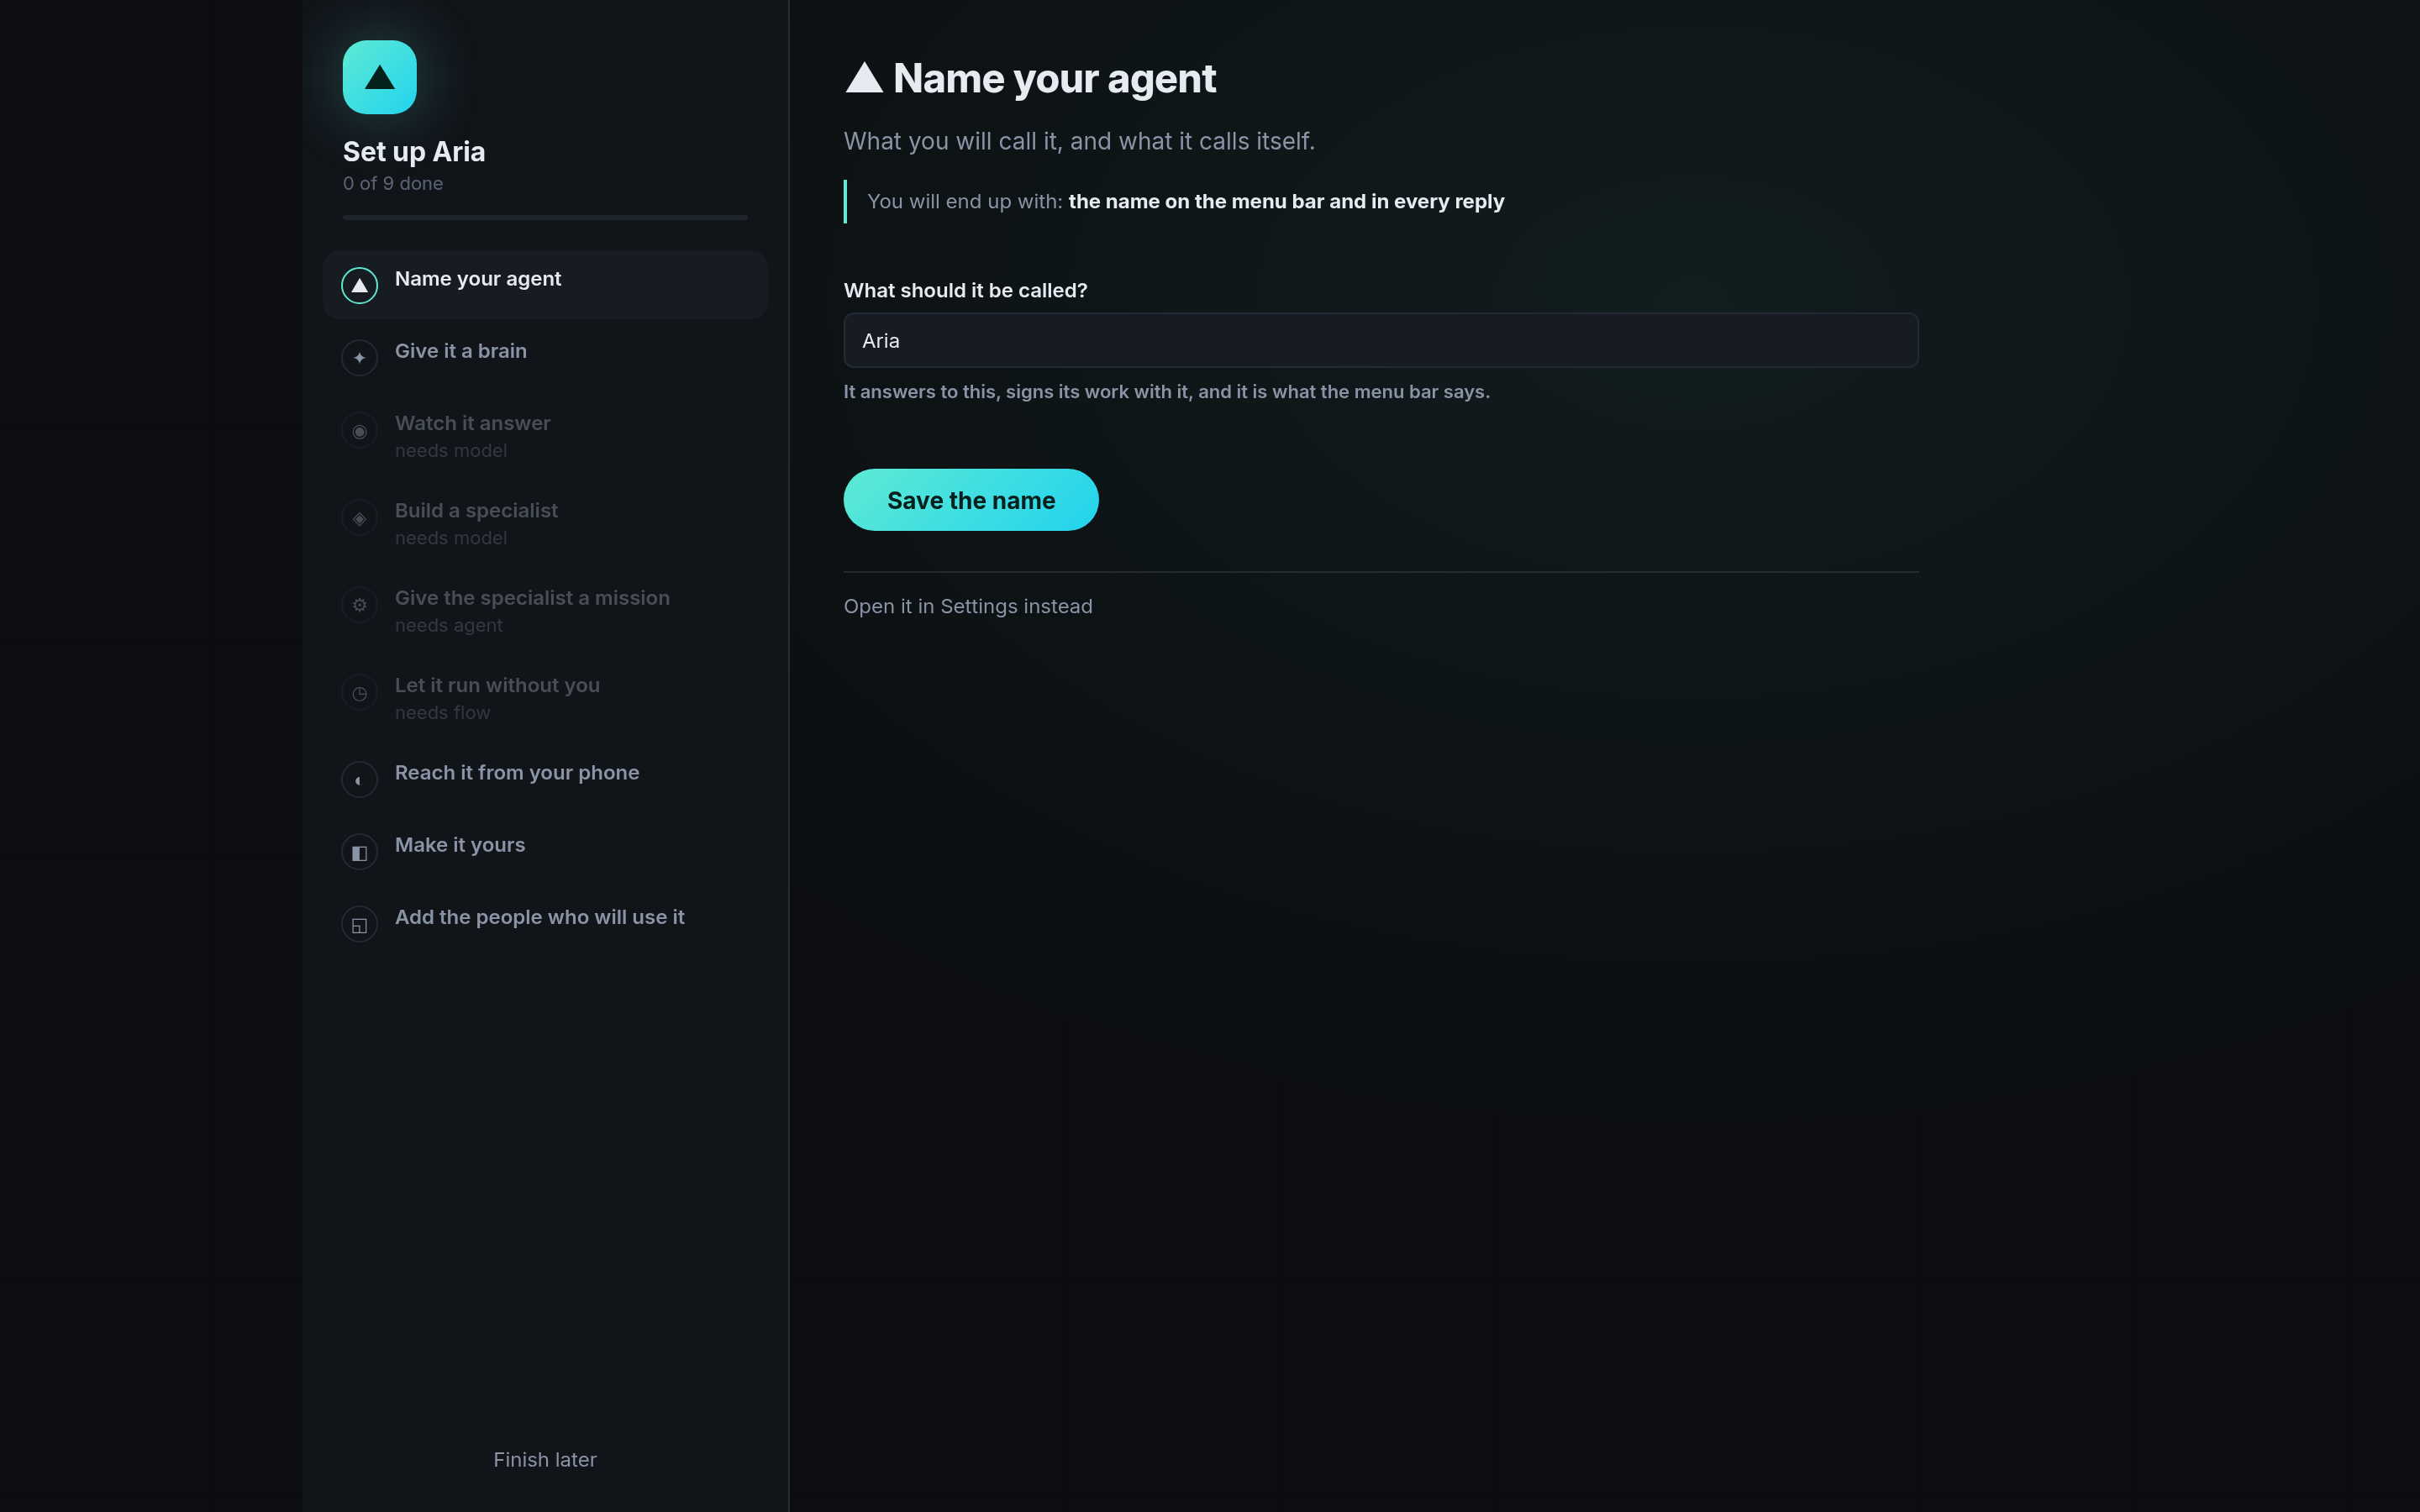
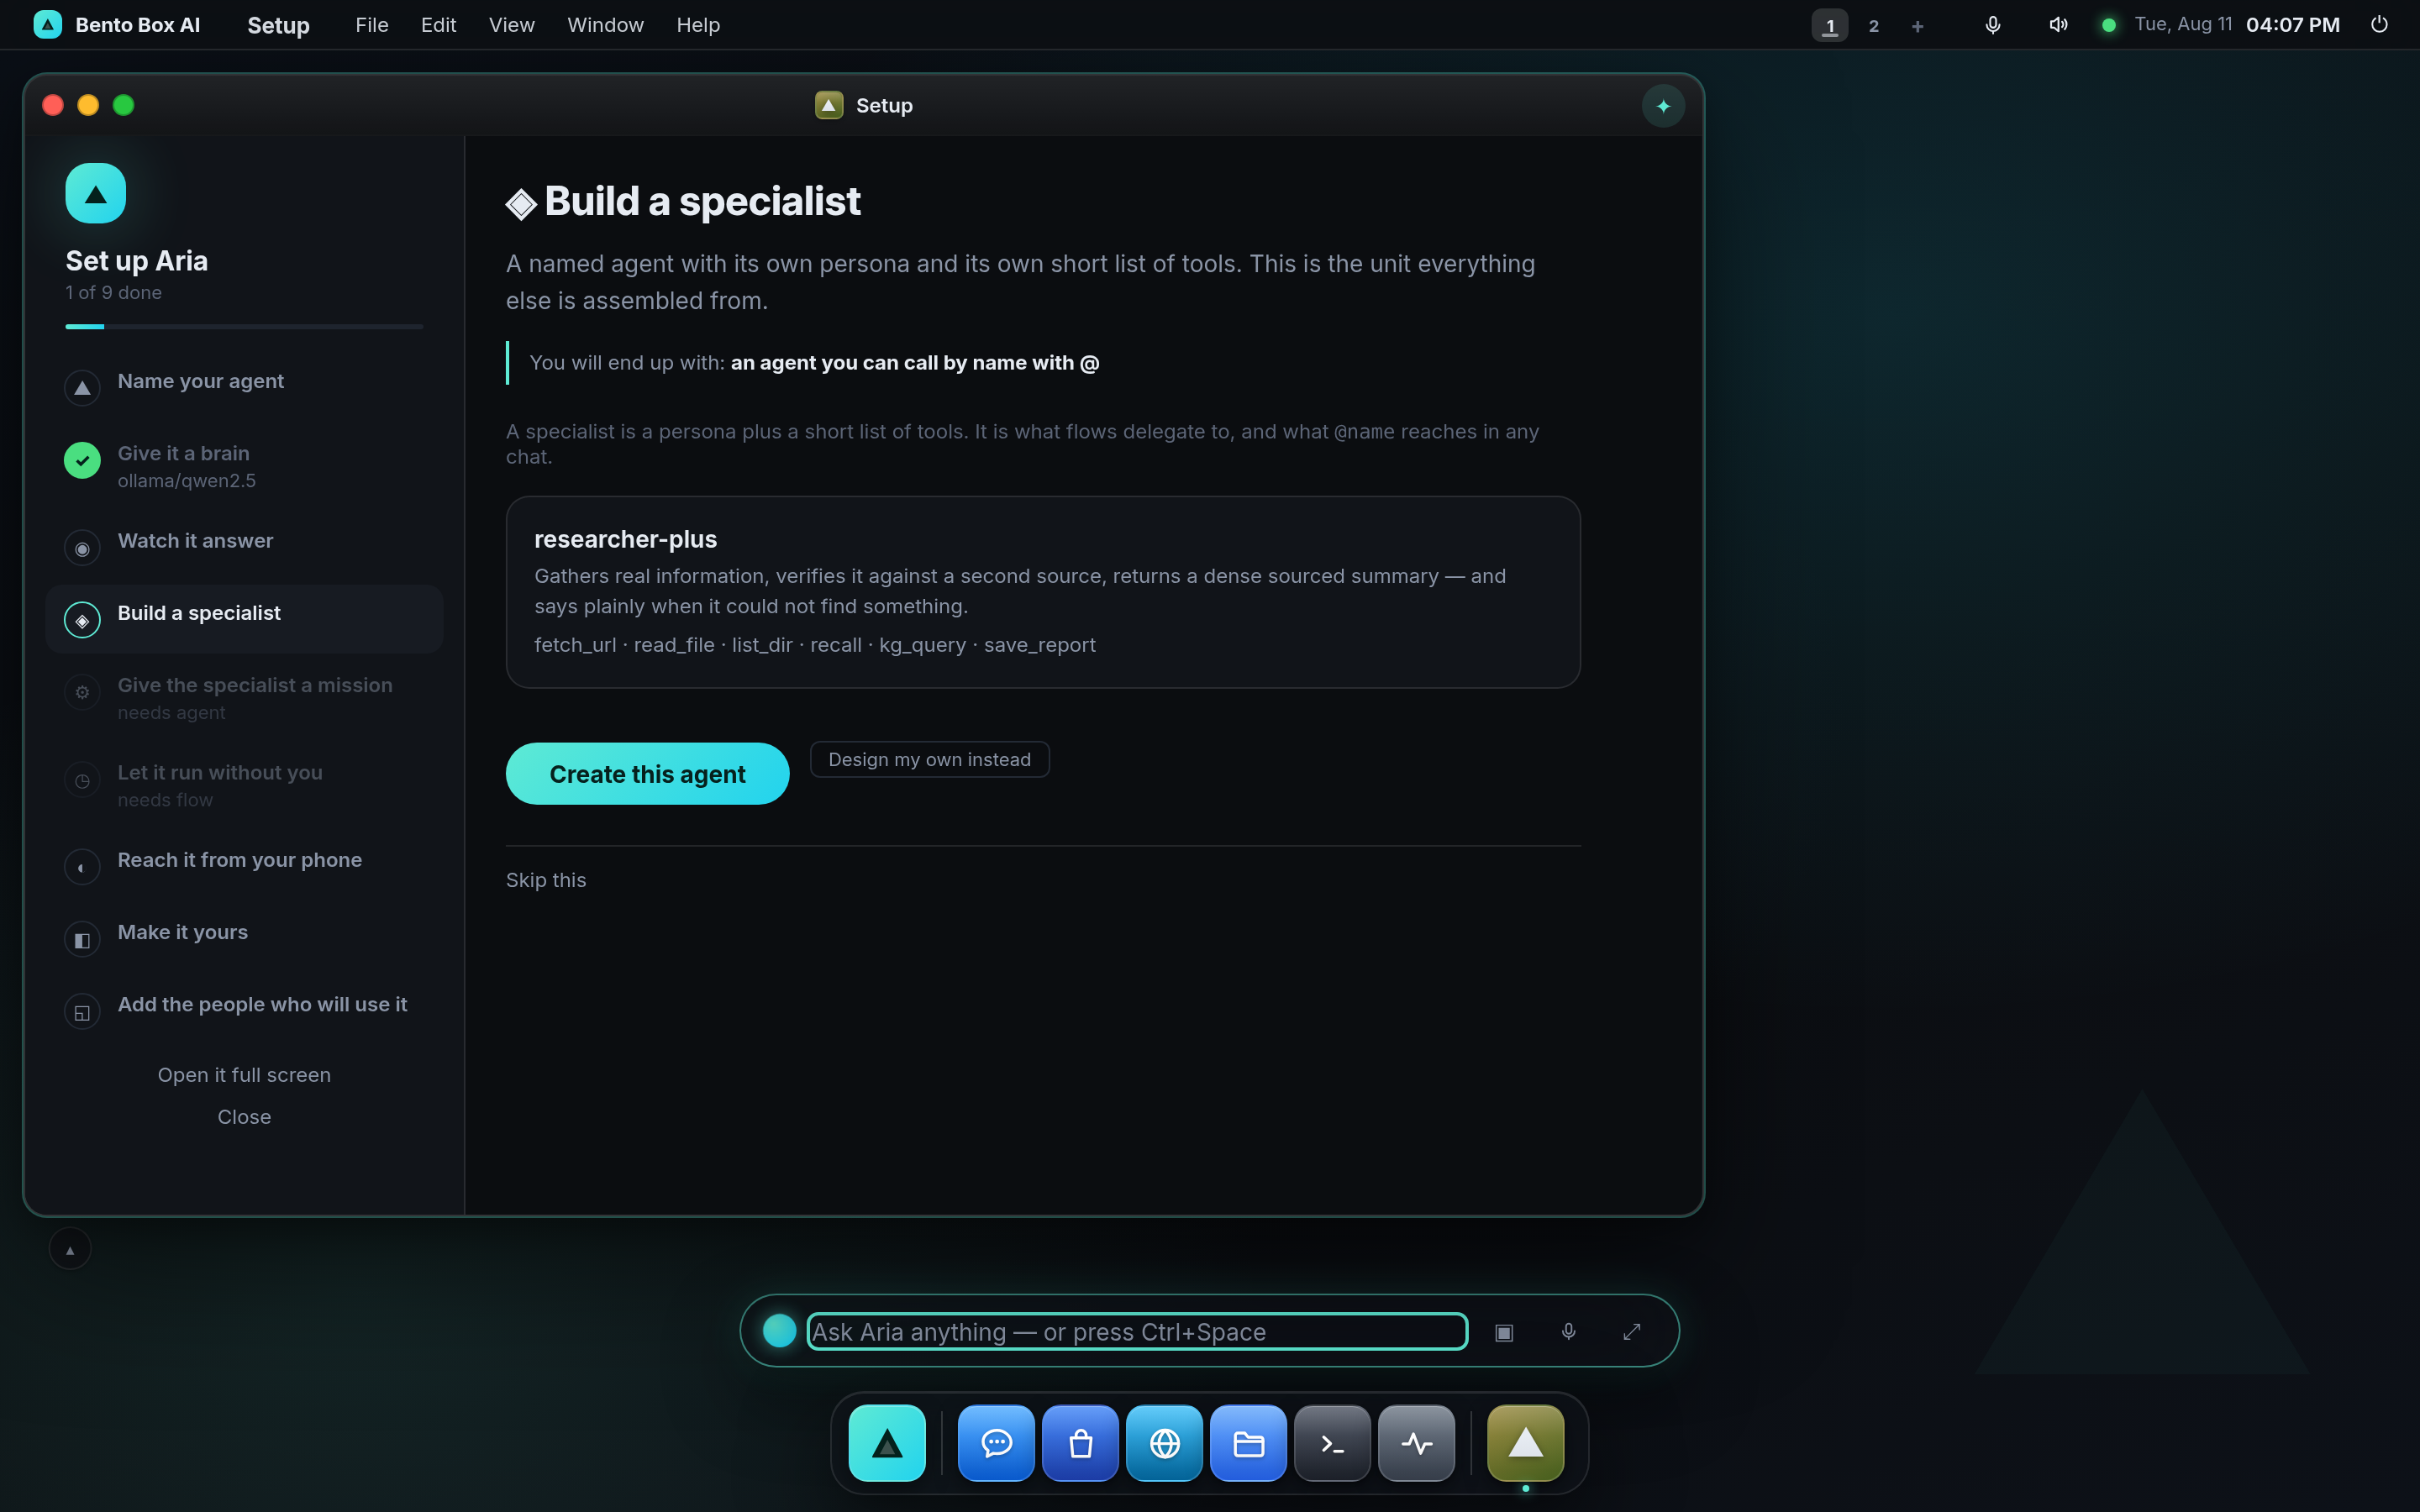
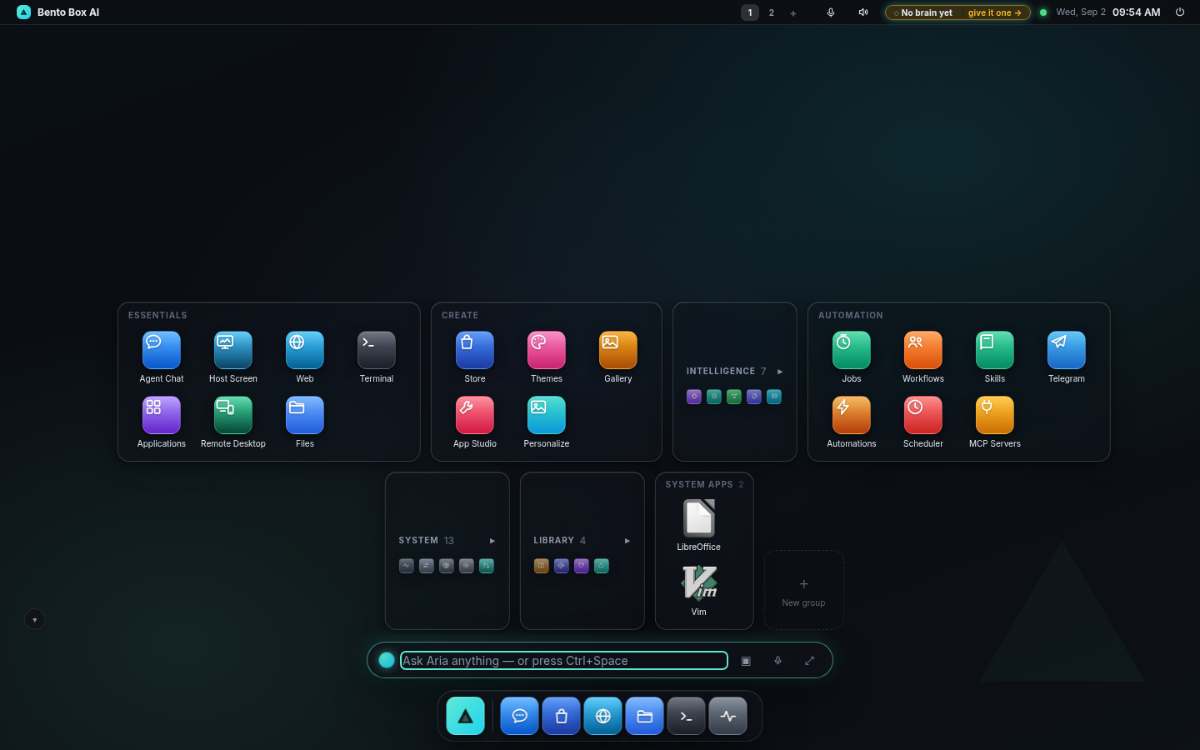
Bento AI OS es un entorno de escritorio autónomo basado en agente que permite construir aplicaciones, ejecutar trabajos programados y realizar acciones reales sobre el sistema operativo del usuario, siempre bajo su control explícito. Funciona completamente en hardware propio sin telemetría ni dependencia obligatoria de la nube.
El sistema opera en tres modos: GUI con ventanas nativas en macOS, Windows y Linux; TUI para servidores headless o Raspberry Pi vía SSH; y SUI que gestiona toda la sesión del sistema operativo. Incluye terminal integrado, gestor de archivos y entorno gráfico accesible desde navegador.
La instalación es un solo comando que incluye Python vía uv, configura PostgreSQL y establece el agente con verificación automática de funcionamiento. Soporta modelos locales Ollama por defecto o claves API cloud opcionales en configuración.
- Automatización de tareas diarias mediante agentes especializados (ej: resúmenes matutinos, monitoreo de carpetas)
- Gestión de archivos y terminal integrado accesible desde navegador sin instalar nada
- Despliegue headless en servidores o Raspberry Pi con acceso remoto seguro vía passphrase
- Construcción autónoma de aplicaciones personalizadas para necesidades específicas del usuario
- Enfoque local-first sin telemetría ni dependencia obligatoria de servicios cloud
- Compatibilidad multiplataforma: Linux, macOS y Windows con instalación un comando
- Instalación automática que incluye Python, dependencias y configuración del sistema
- Seguridad por defecto: binding localhost hasta activar acceso remoto con passphrase
- Modelos tool-capable requeridos para tareas complejas (gemma falla en llamadas a herramientas)
- Puertos <1024 requieren root o ajuste sysctl en Linux
- Cambio de configuración de red requiere reinicio del servicio systemd
- No incluye Docker Compose nativo aunque tiene Dockerfile
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.




Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Usar instalación oficial con curl. Configurar passphrase antes de habilitar acceso remoto. Ajustar sysctl para puertos <1024 si es necesario. En contenedores siempre especificar AGENTOS_PASSPHRASE en variables de entorno y montar volumen /data para persistencia.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.