
beast-dashboard
Panel auto-hospedado para servidores Linux de desarrollo. Gestiona proyectos, sesiones de Claude Code, terminal web y procesos Docker/Git vía Tailscale. Cero dependencias npm. Acceso seguro sin exponer puertos al internet.
Ficha actualizada 24 sept 2026, 22:14 · upstream 24 sept 2026, 21:52 · release v1.1.1
Qué es beast-dashboard
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
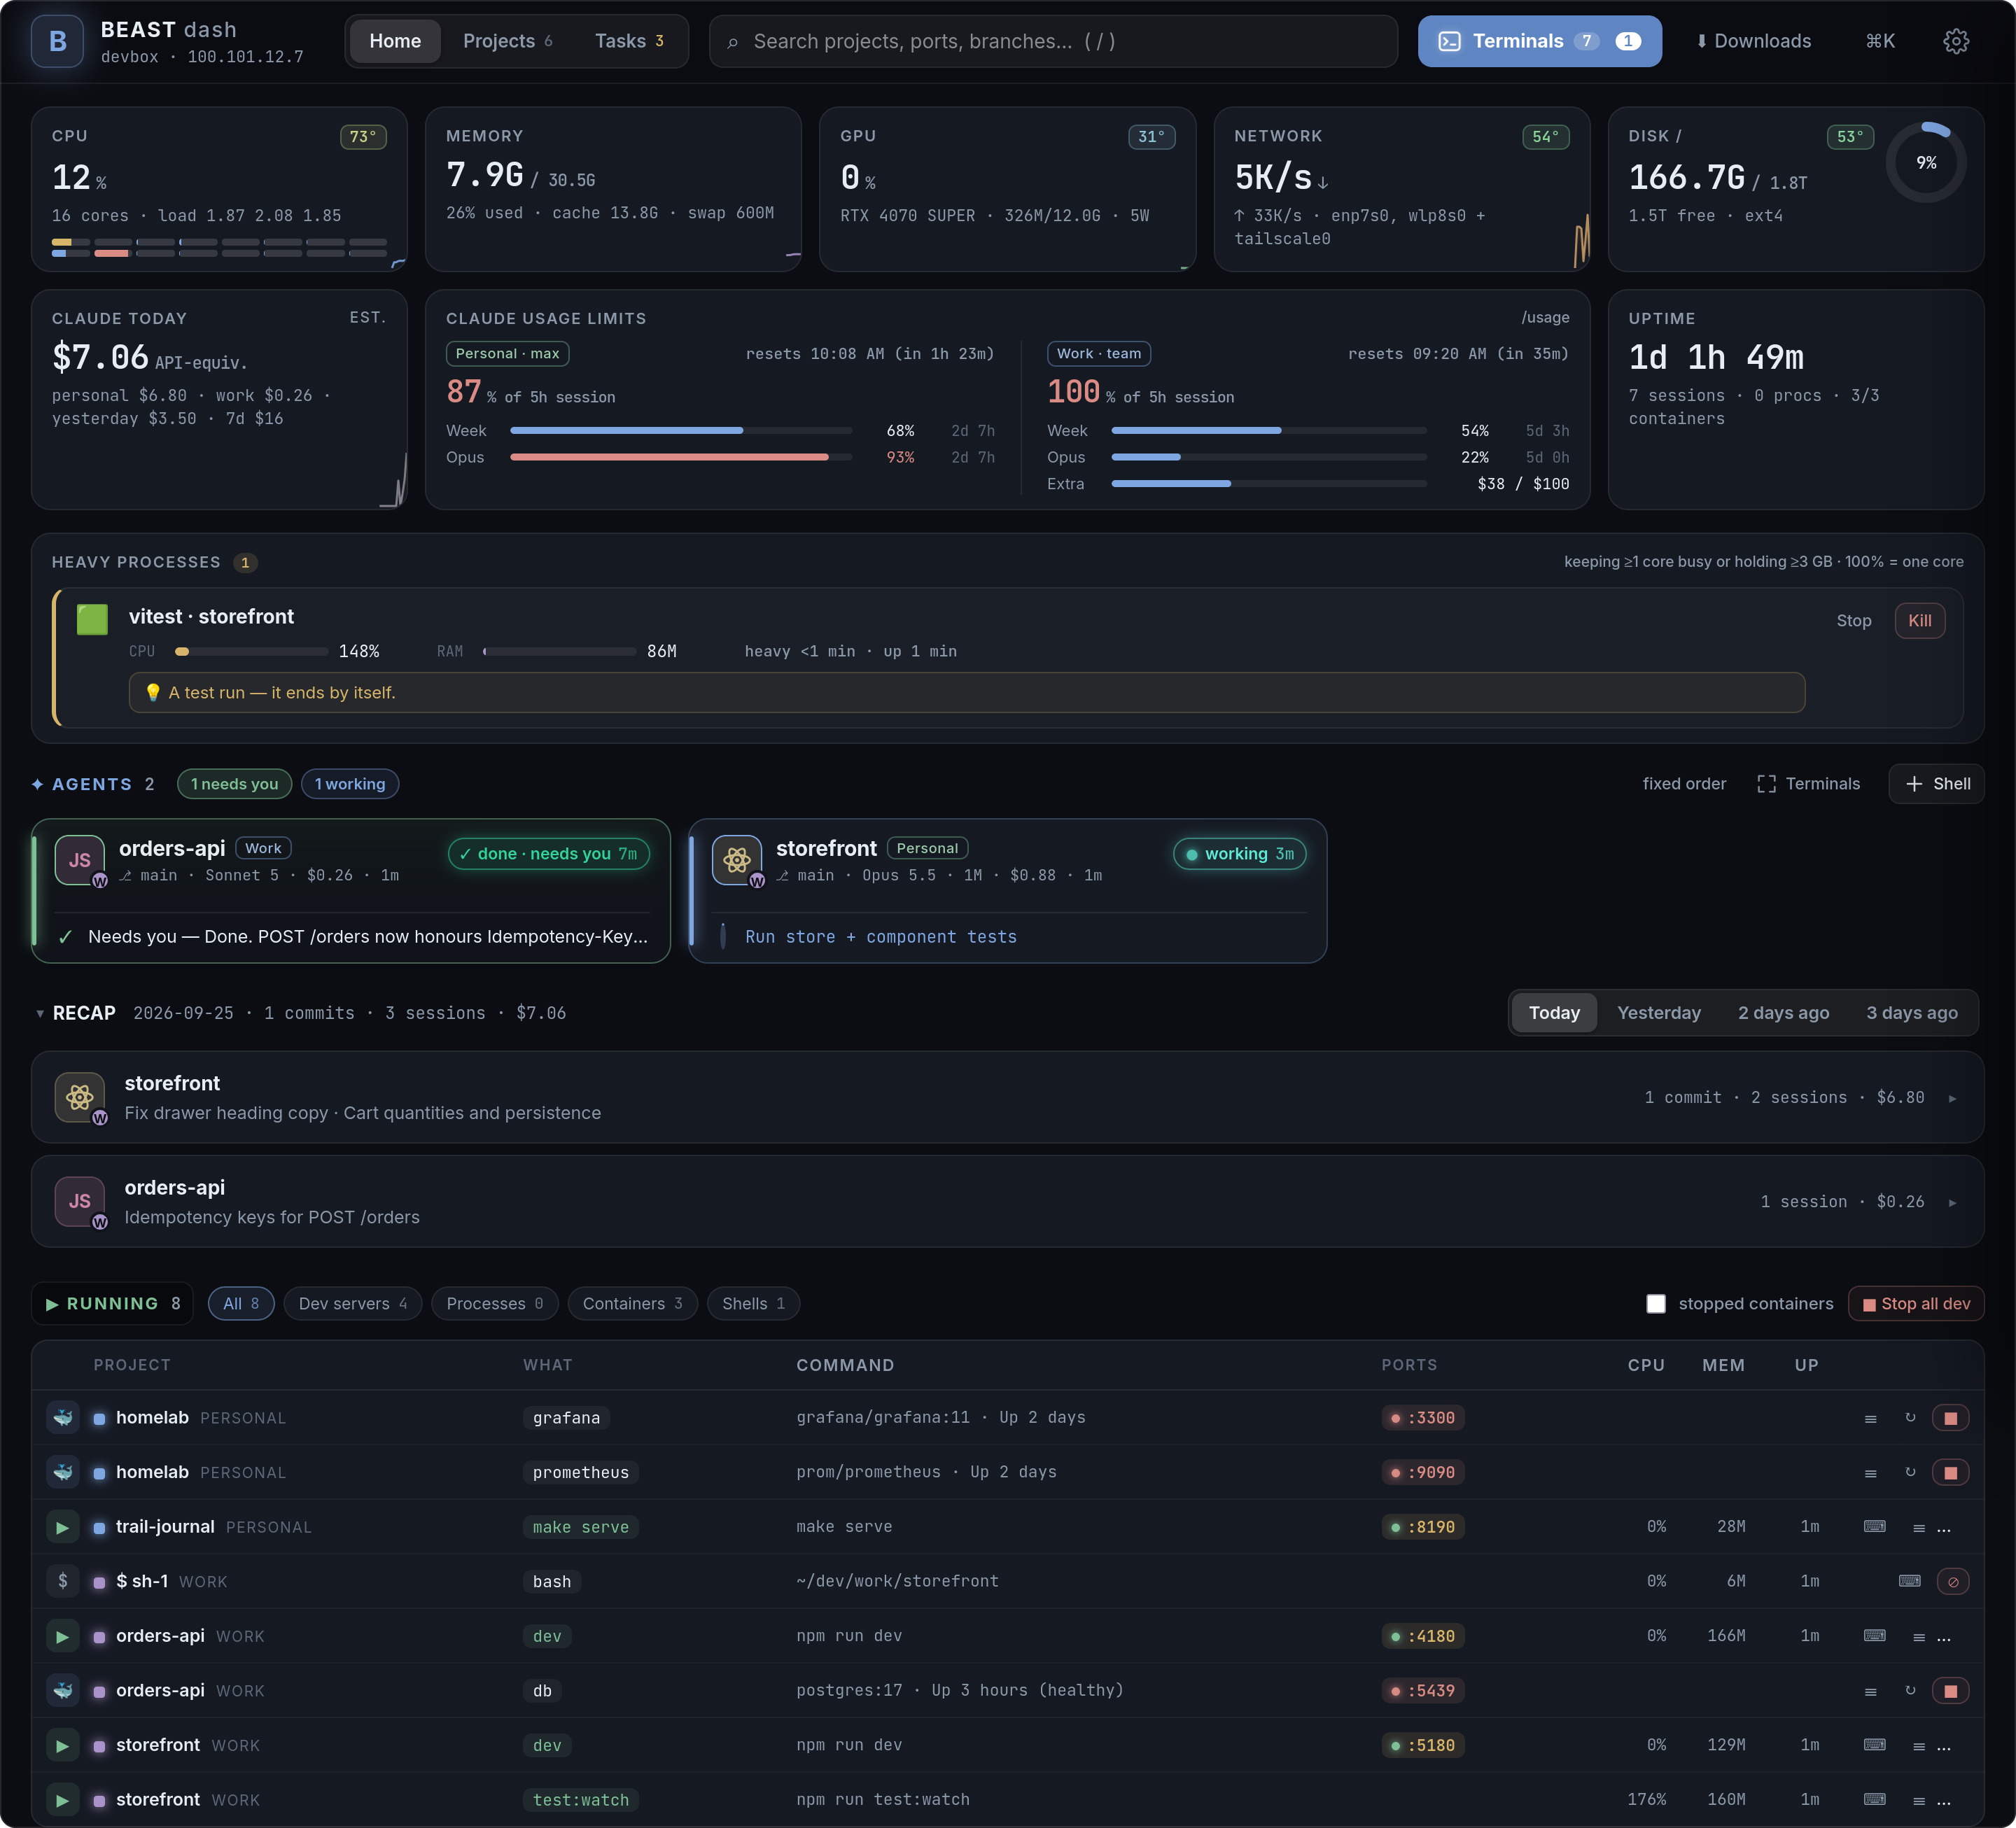
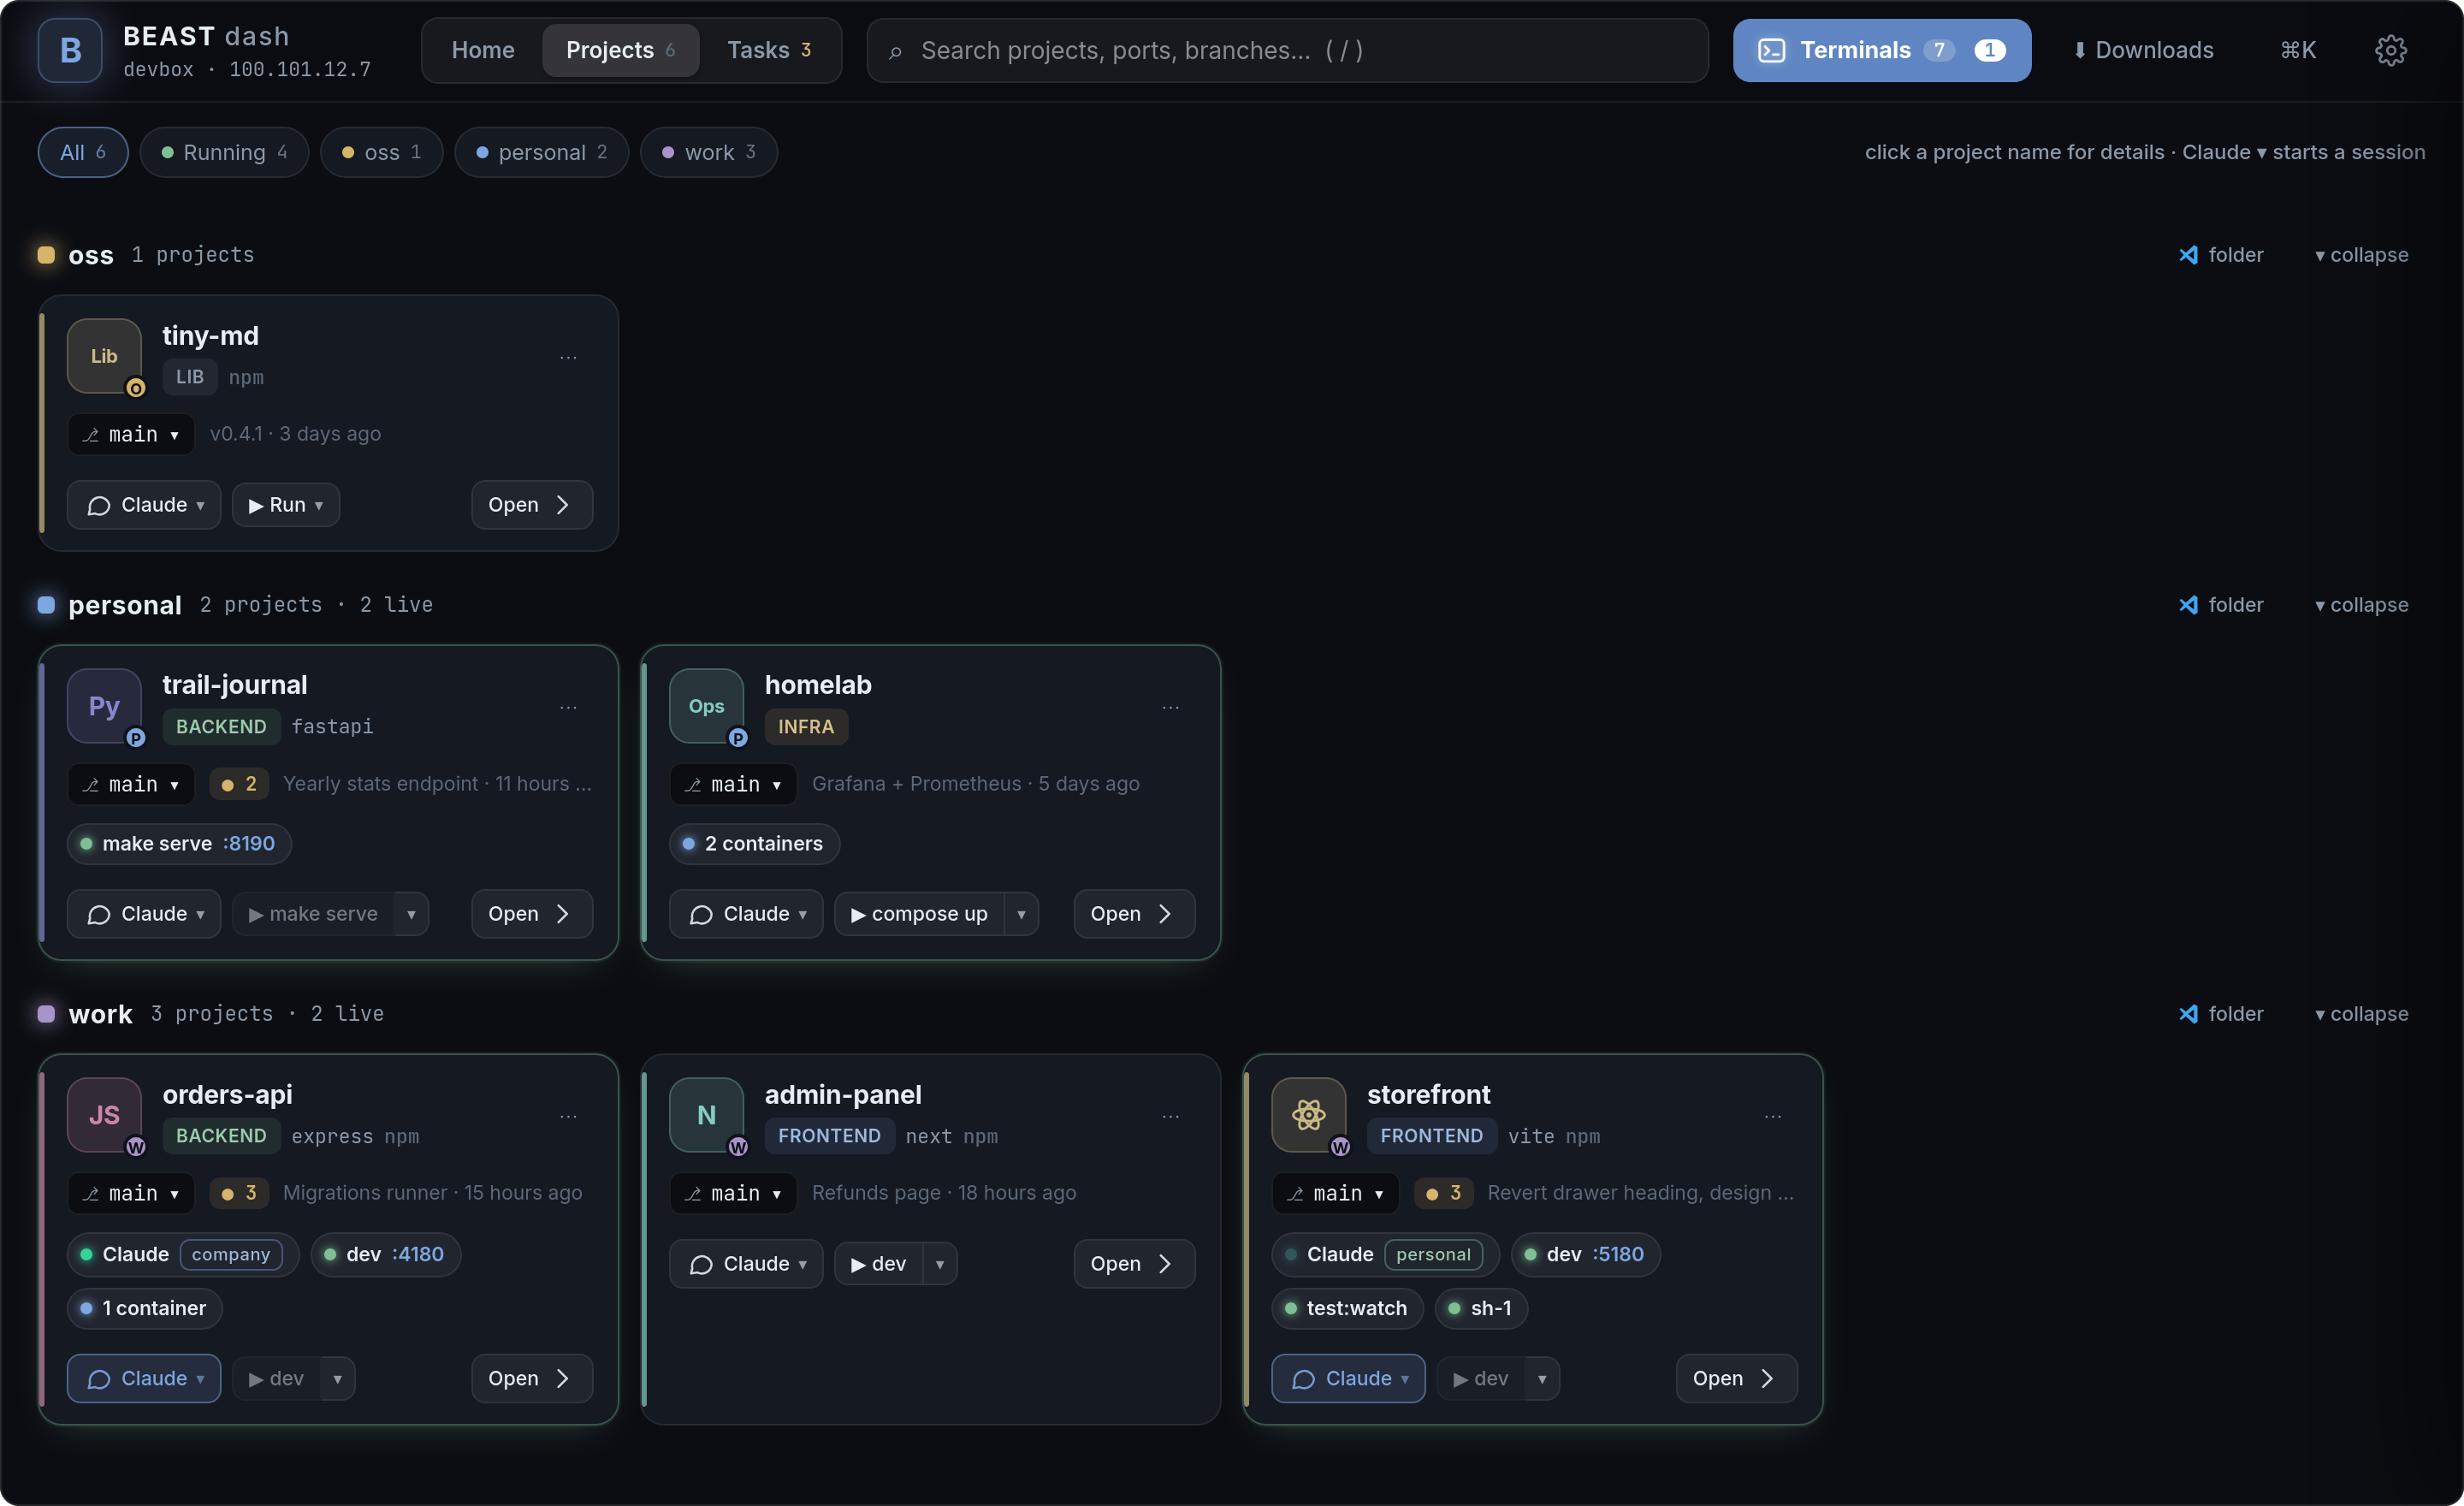
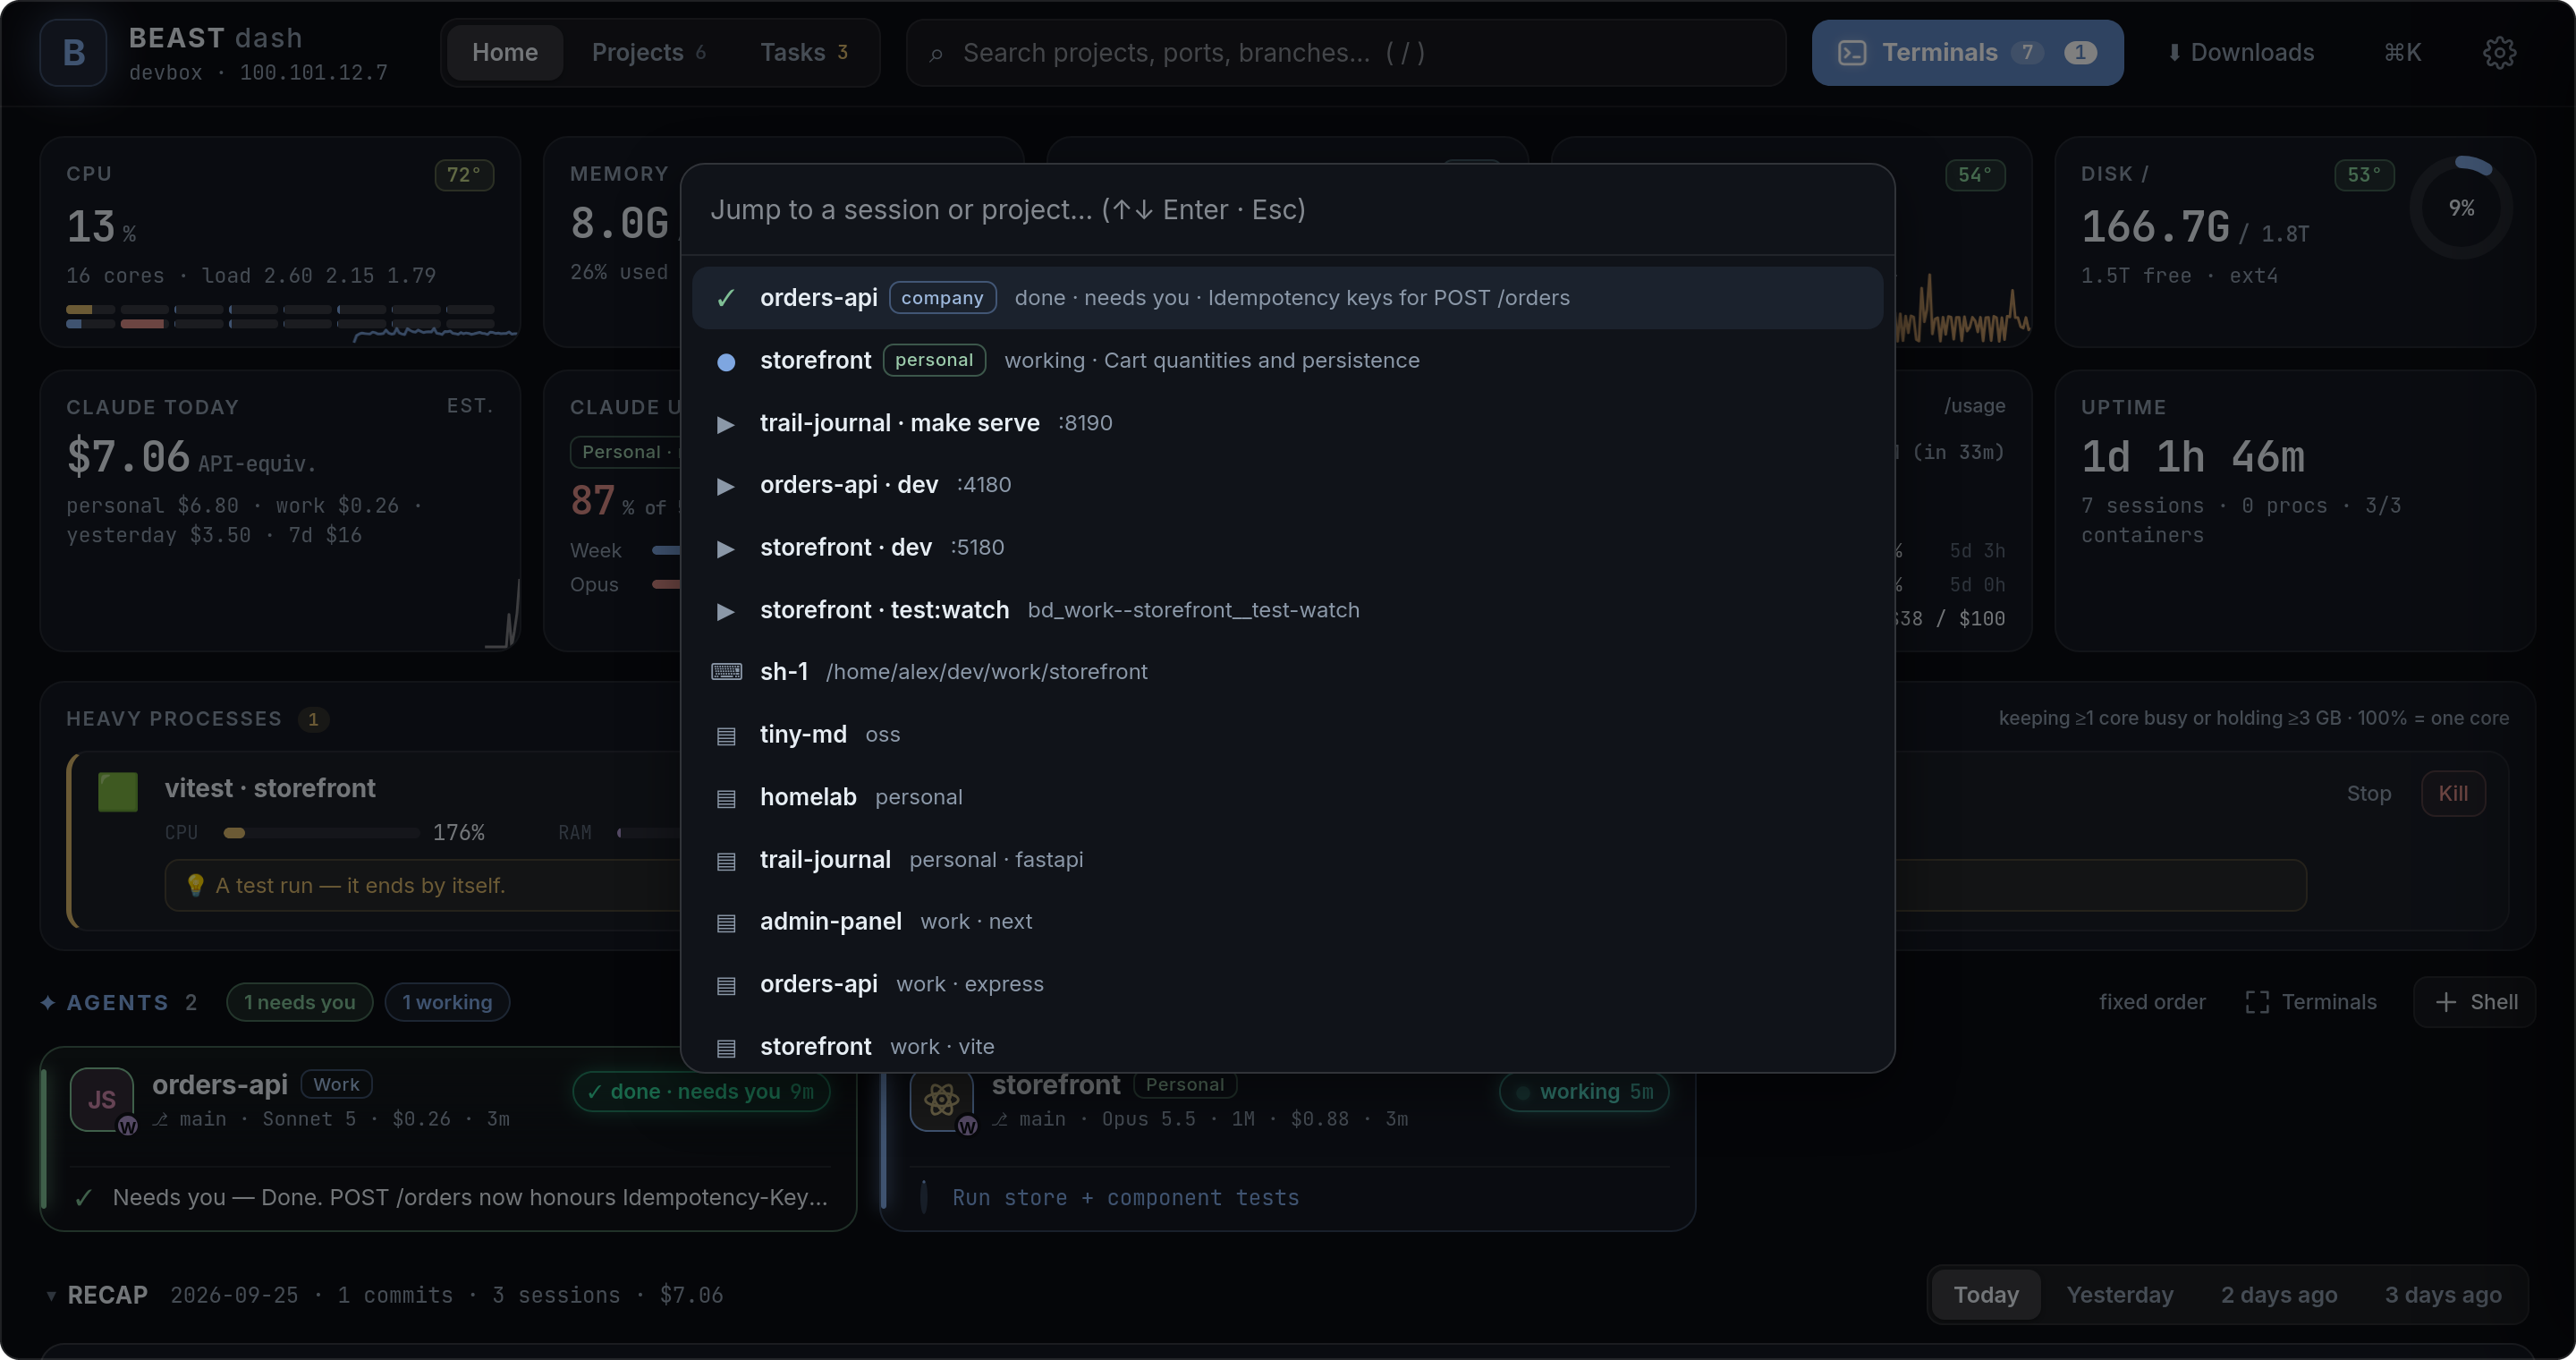
Beast Dashboard es una interfaz de control auto-hospedada diseñada para servidores Linux donde residen el código y los agentes de IA. Funciona como un único proceso Node.js con cero dependencias npm, escaneando automáticamente carpetas de proyectos (git repos, package.json, pyproject) y agrupándolos por organización. Proporciona una vista centralizada del estado de cada proyecto, incluyendo ramas, cambios no comprometidos y comandos ejecutables.
- Monitoreo remoto de servidores de desarrollo sin necesidad de mantener la laptop abierta
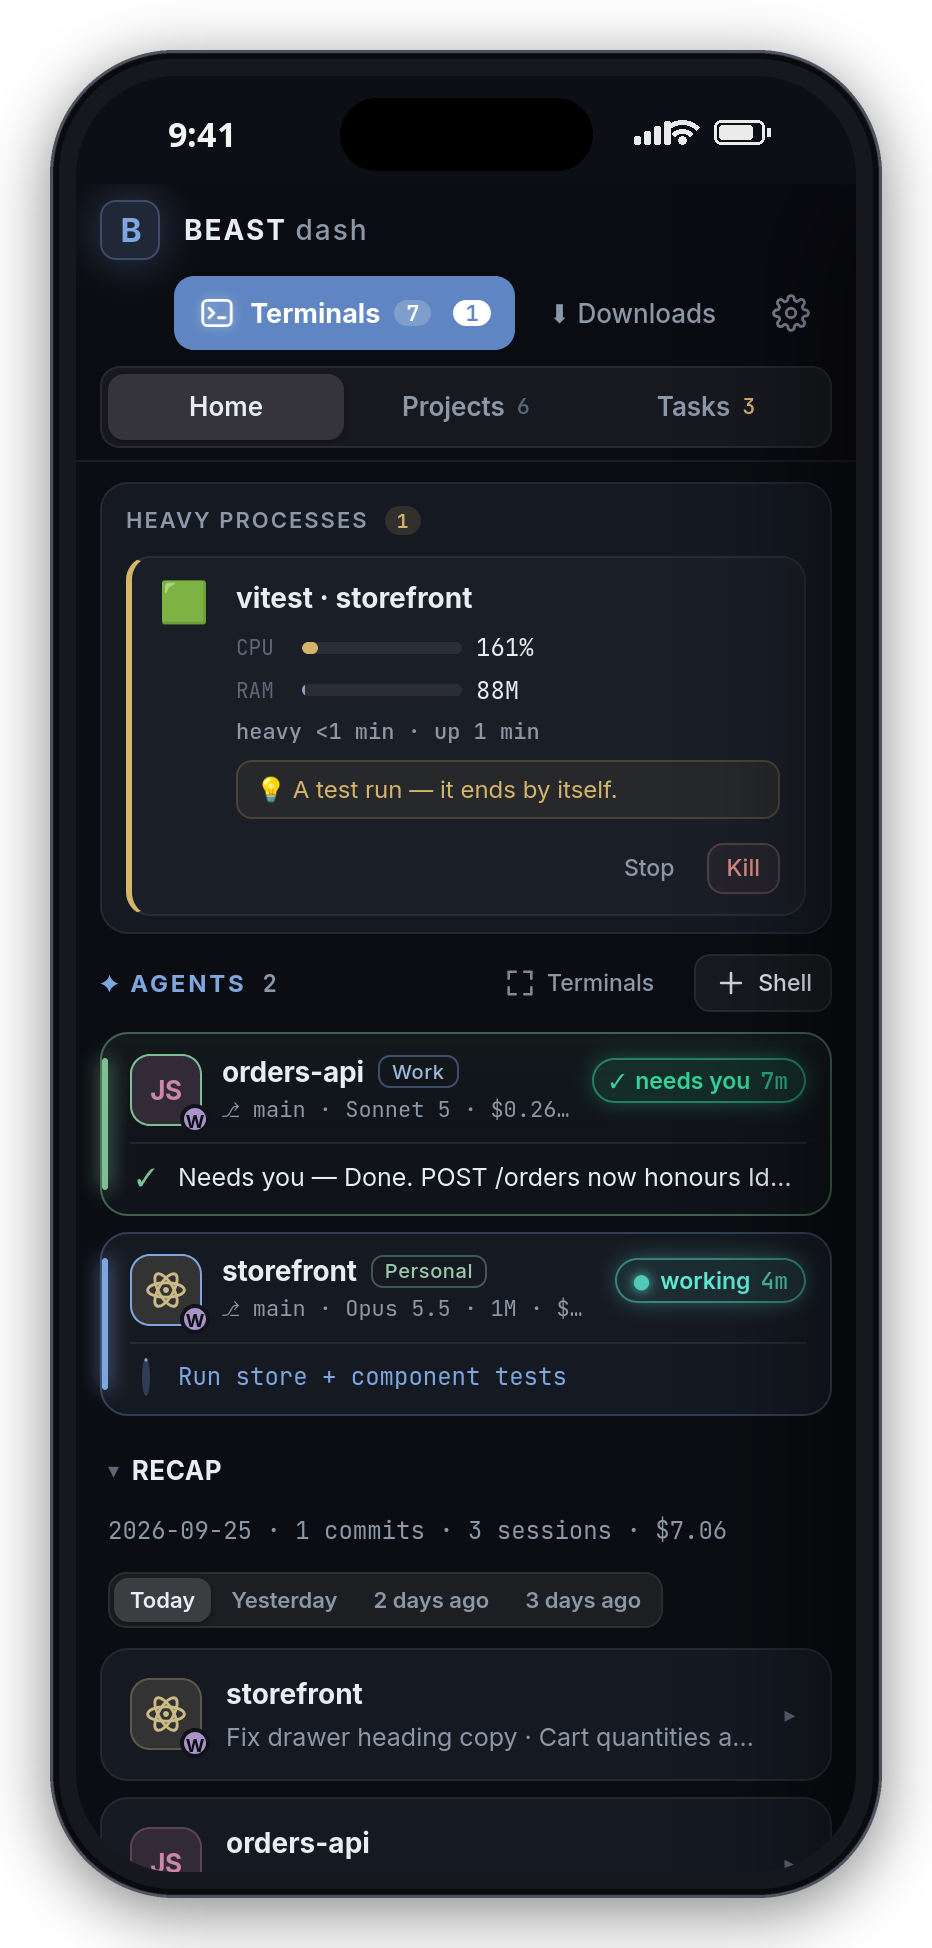
- Gestión visual de sesiones de Claude Code con notificaciones push para aprobaciones o errores
- Acceso a terminal web desde móvil con soporte para comandos básicos y subida de archivos
- Control de procesos pesados (CPU/GPU) con tarjetas de diagnóstico y terminación segura
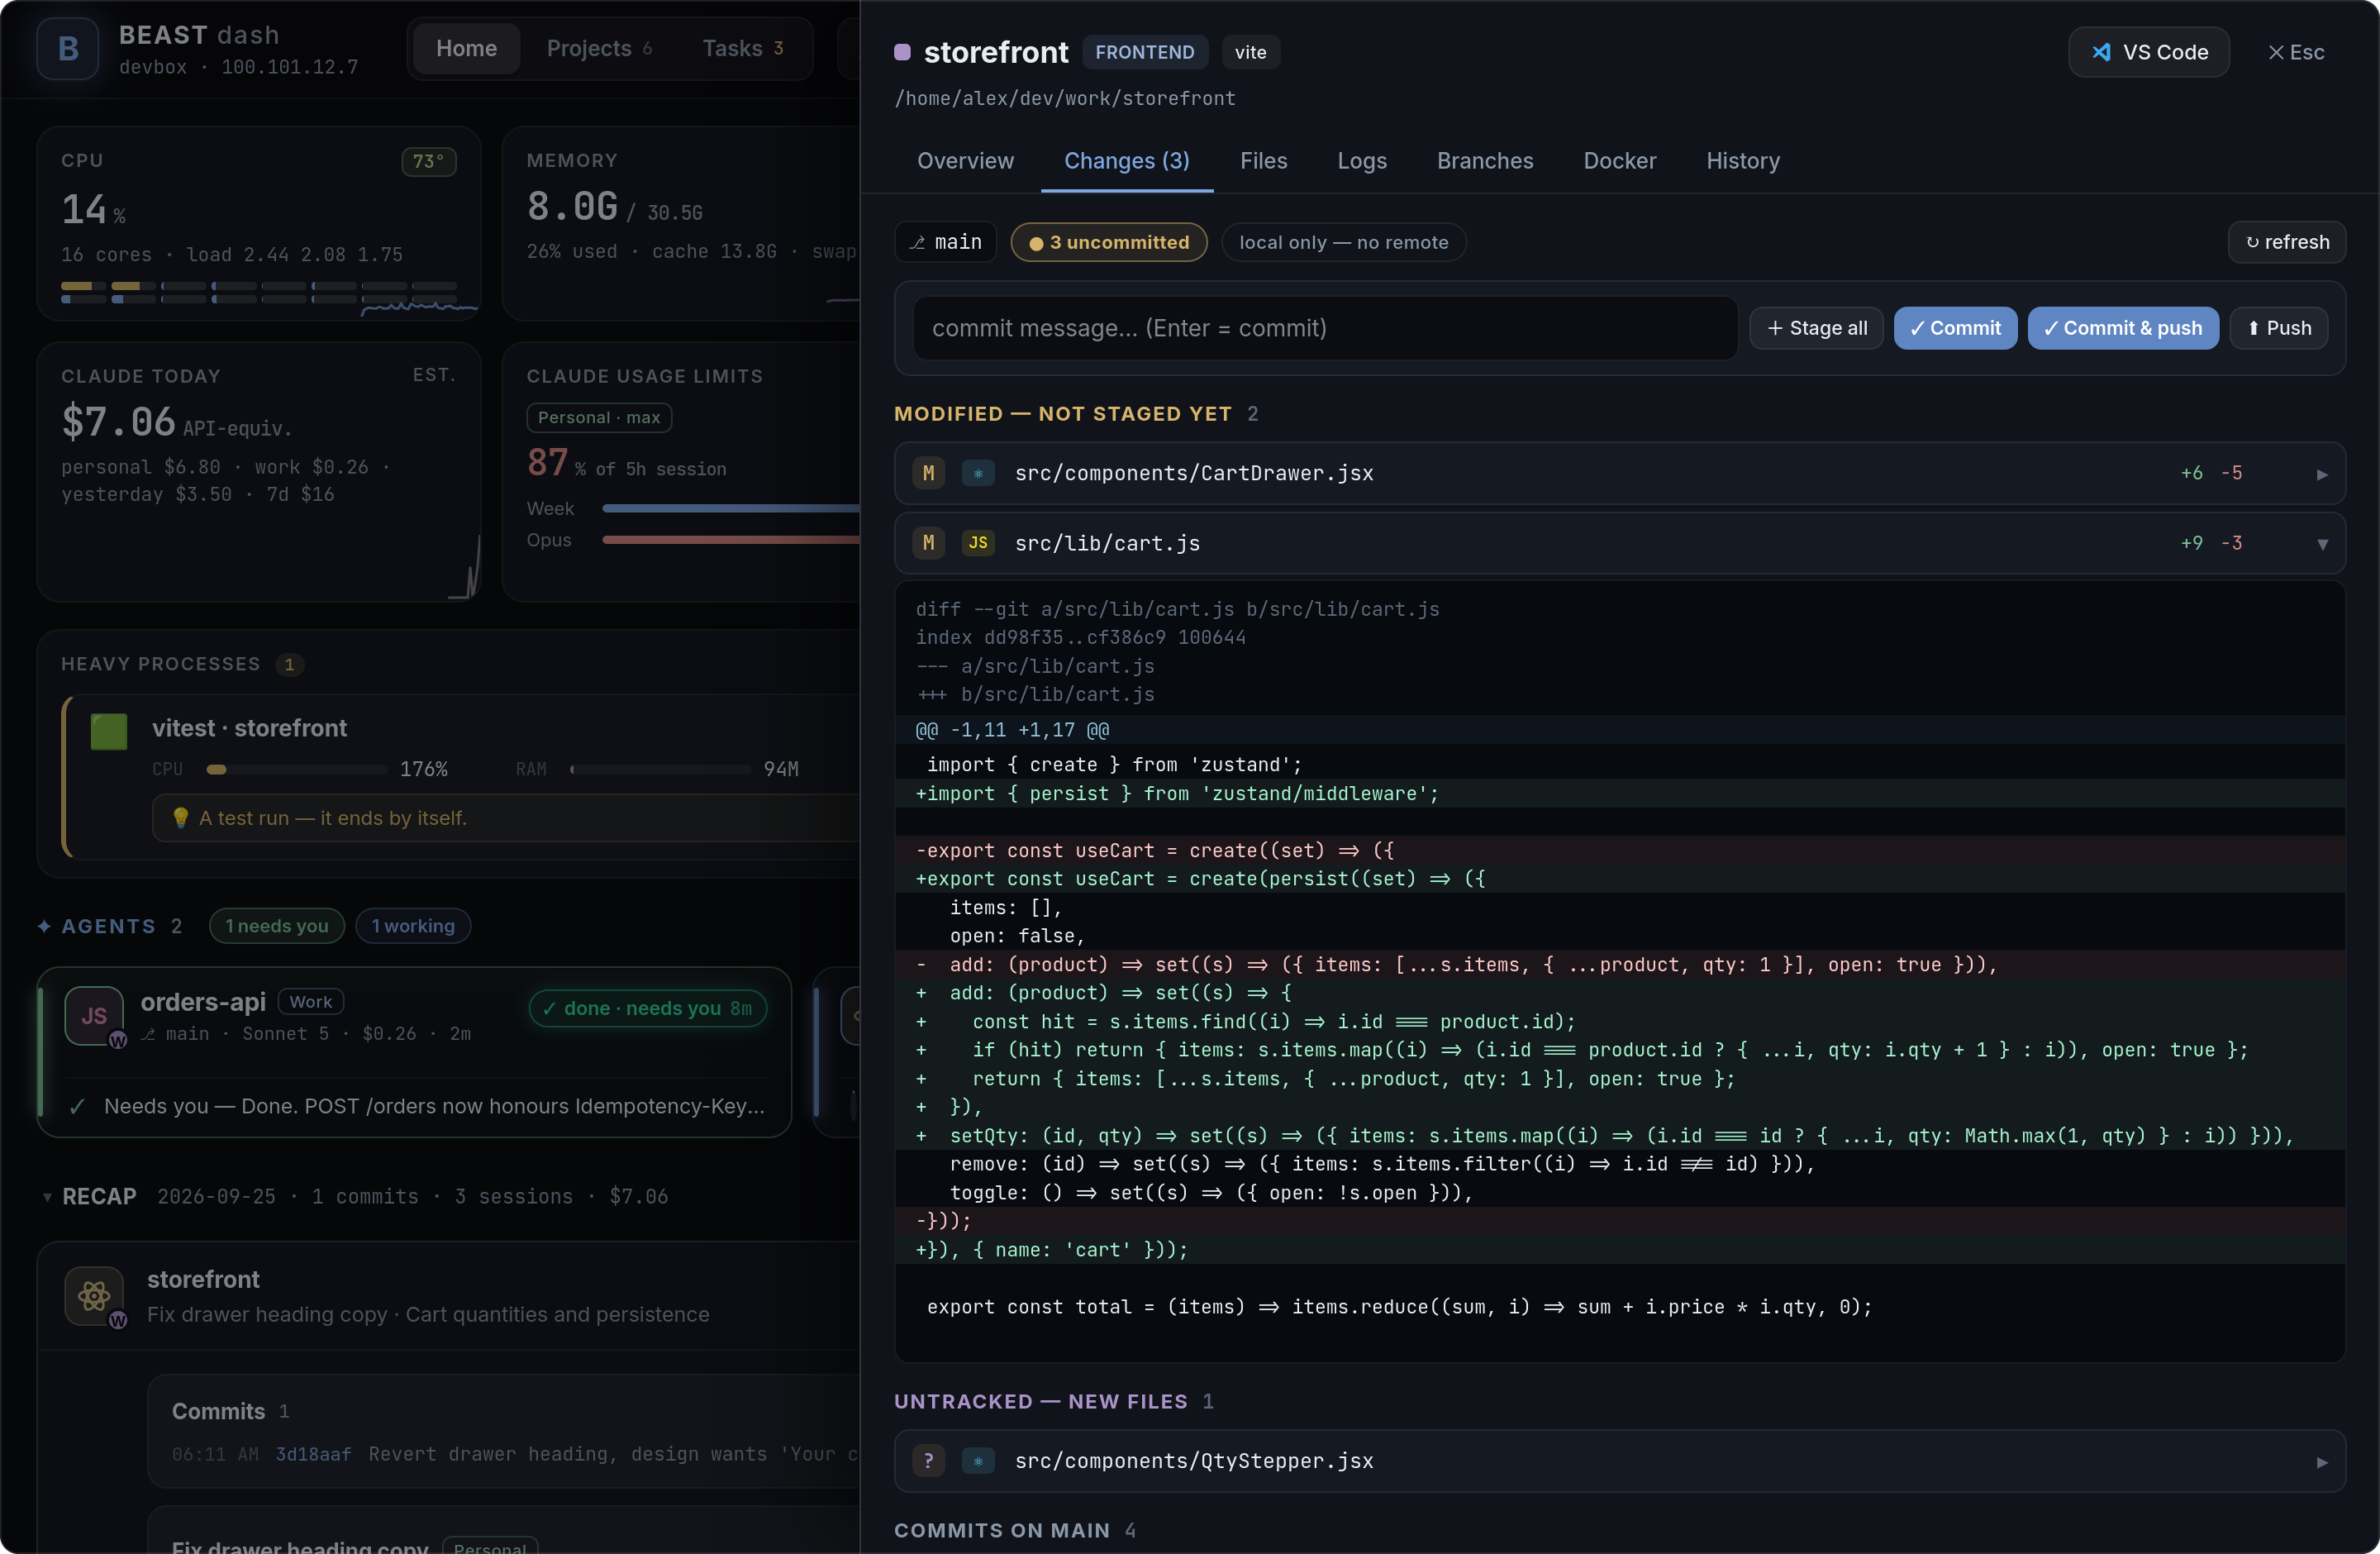
- Automatización de tareas de Git (commits, pushes) directamente desde la interfaz web
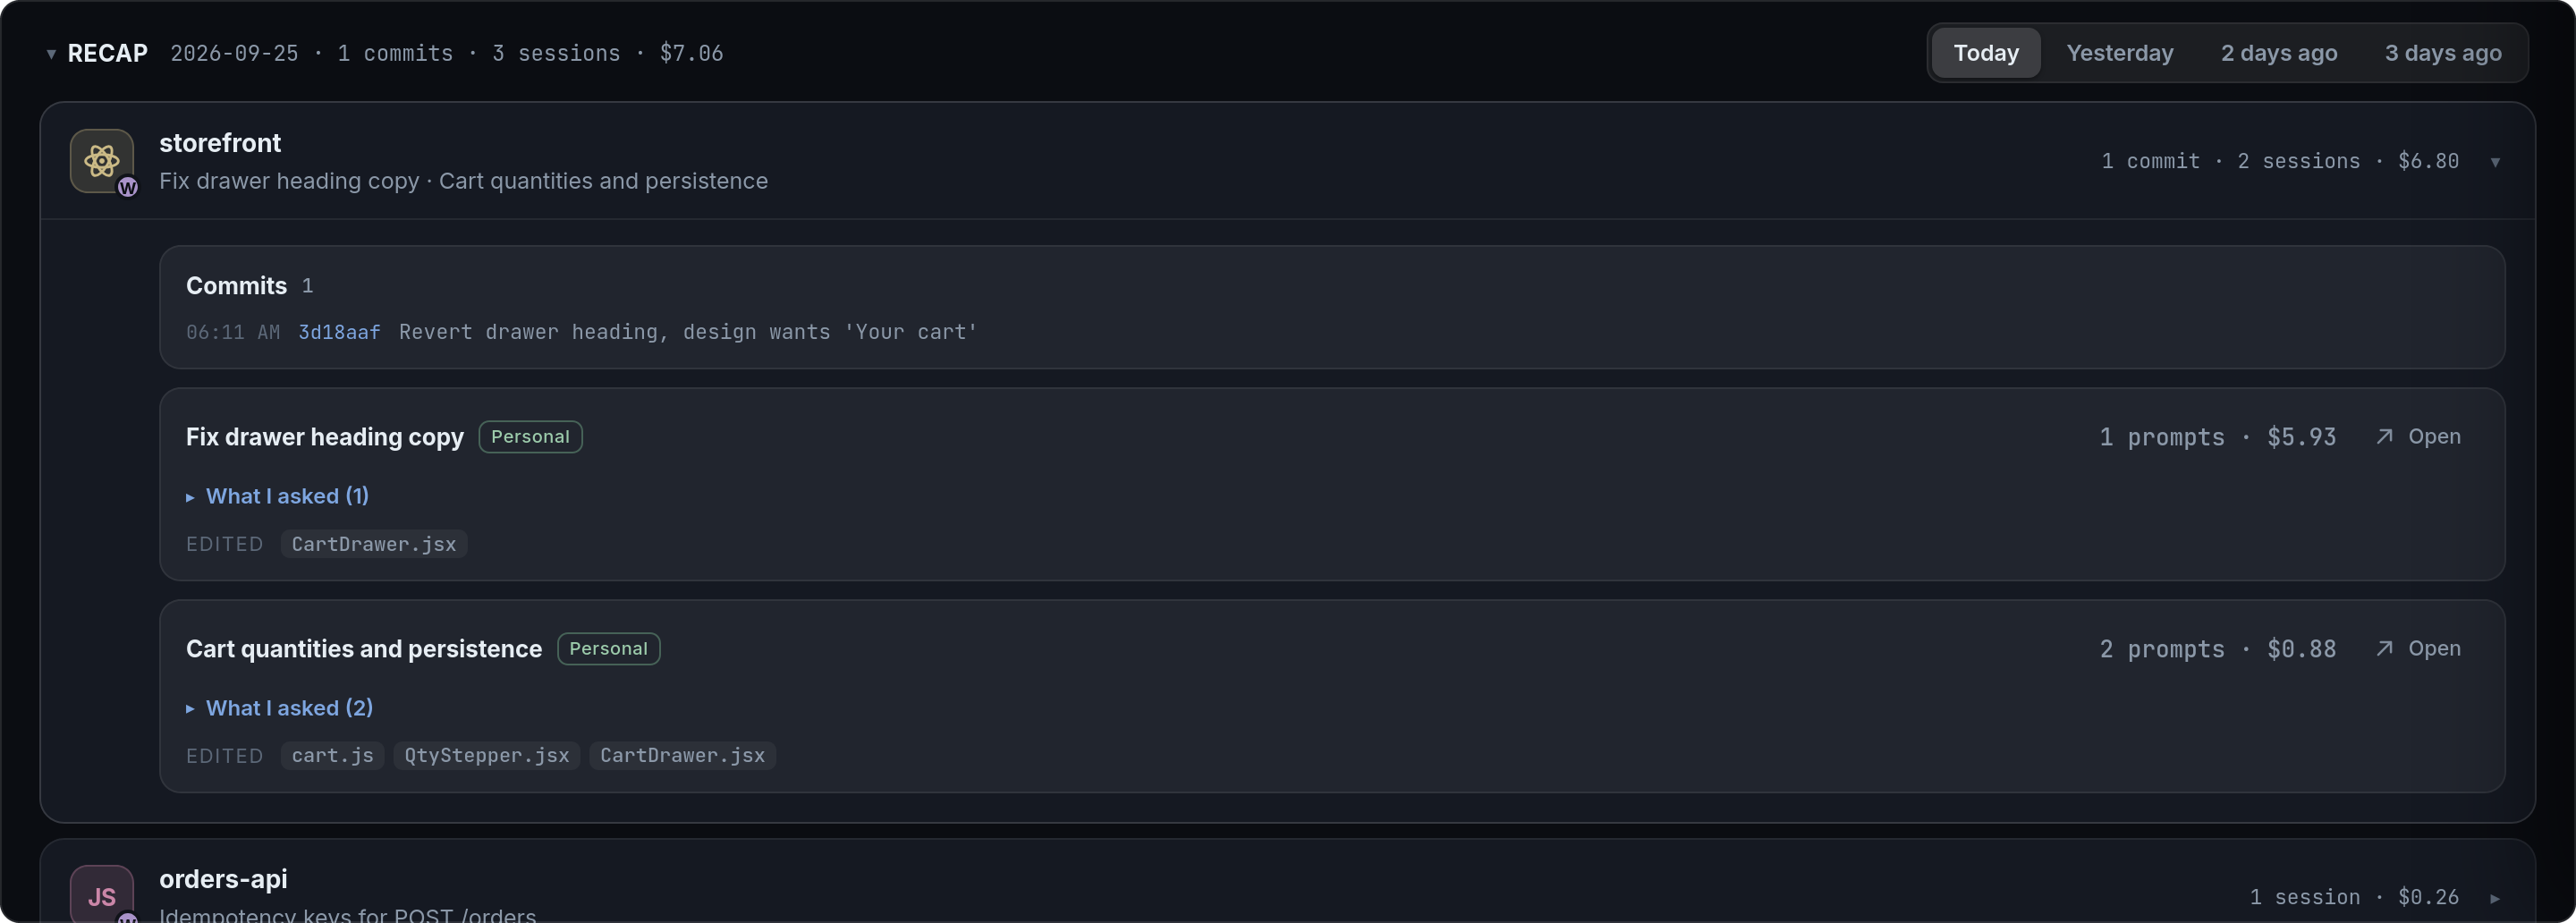
- Recap diario automático de actividad por proyecto para auditoría o seguimiento
- Arquitectura minimalista con cero dependencias npm y un único proceso Node.js
- Integración nativa profunda con Claude Code mediante hooks personalizados (SessionStart, PermissionRequest)
- Seguridad basada en red vía Tailscale sin exponer puertos al internet público
- Terminal web persistente en tmux con soporte para múltiples dispositivos compartiendo sesión
- Sistema de notificaciones push nativo para móviles y laptops sin servicios externos
- Detección automática de procesos pesados con sugerencias de solución y terminación
- Ausencia de autenticación nativa; seguridad depende exclusivamente de listas de control de acceso en red (Tailscale)
- Requiere entorno Linux con systemd para instalación persistente y gestión de servicios
- Dependencia crítica de Tailscale para el acceso remoto seguro según diseño original
- Soporte Docker/Compose reportado como inactivo en análisis estático, a pesar de mención en documentación
- No soporta despliegue one-click; requiere instalación manual vía script o ejecución local
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.

Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Ejecutar ./install.sh para crear unidades systemd --user. Habilitar HTTPS en Tailscale admin console y ejecutar bin/enable-https.sh. Configurar allowedPrefixes en state/settings.json si se usa red privada WireGuard. No exponer al público; usar SSH tunnel si no hay Tailscale. Requiere Node 18+, tmux, git y opcionalmente ttyd, jq, nvidia-smi.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.