
banter
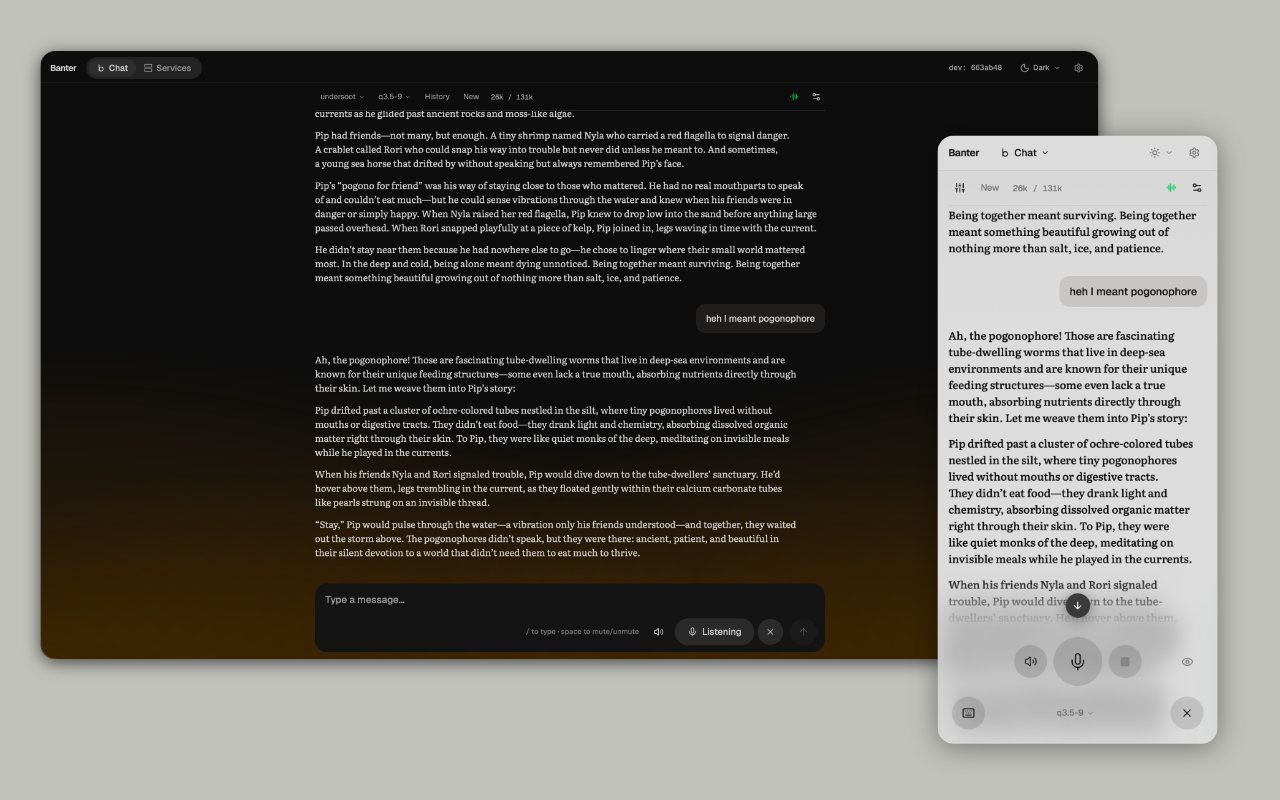
Banter es una interfaz conversacional de voz para agentes, enfocada en privacidad y auto-hospedaje. Utiliza modelos ONNX en el navegador para detección de actividad vocal (VAD) y gestión de turnos naturales, permitiendo superposición de audio.
Ficha actualizada 25 sept 2026, 23:35 · upstream 25 sept 2026, 23:19 · release sin release detectada
Qué es banter
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
Banter es una interfaz conversacional de voz diseñada para agentes (harnesses), priorizando la privacidad mediante el auto-hospedaje de servicios de transcripción y síntesis de habla. Su arquitectura permite que los modelos de IA procesen audio localmente o en servidores externos definidos por el usuario, sin enviar datos a terceros innecesariamente. El sistema se integra con OpenClaw para gestionar la lógica del agente mientras Banter maneja la capa de interacción vocal.
- Interfaz de voz privada para agentes locales sin enviar audio a la nube.
- Gestión de múltiples sesiones de chat simultáneas con soporte híbrido texto-voz.
- Despliegue escalable en múltiples máquinas usando shards para servicios de habla pesados.
- Integración con servicios externos como ElevenLabs o Whisper mediante endpoints HTTP.
- Uso en dispositivos móviles sin instalación adicional gracias al web manifest.
- Procesamiento de VAD y detección de turnos nativo en el navegador (client-side).
- Arquitectura desacoplada que permite hospedar modelos de habla en cualquier lugar seguro.
- Soporte para acceso remoto mediante Tailscale sin exponer puertos al internet público.
- Gestión dinámica de servicios con carga bajo demanda y evicción por inactividad.
- Interfaz React SPA servida por el plano de control con historial y lista de sesiones.
- No está activamente mantenido según el README (published as-is).
- Requiere Bun como runtime, lo que limita su portabilidad a entornos sin él.
- No incluye funcionalidades avanzadas de chat como adjuntos de archivos o colas de respuesta.
- La seguridad es responsabilidad del usuario y no se implementa por defecto (TLS manual).
- Los servidores fluid requieren construcción manual en Linux, no viene precompilado.
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Recomendado usar Bun para la instalación y ejecución. Configurar correctamente los tokens de OpenClaw en el archivo config.json o variables de entorno. Construir manualmente los servidores de fluid si se usa Apple Silicon o seguir las guías para Linux. Considerar Tailscale para acceso remoto seguro sin abrir puertos al internet.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.