
AWS-AccessBridge
AWS-AccessBridge es un portal autogestionado para acceder a múltiples cuentas de AWS mediante Cloudflare Workers. Ofrece federación SSO, gestión de roles IAM y auditoría sin costes adicionales de AWS IAM Identity Center.
Ficha actualizada 25 sept 2026, 12:59 · upstream 25 sept 2026, 12:38 · release 3.5.0
Qué es AWS-AccessBridge
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
AWS-AccessBridge es una solución de software open source que funciona como un portal centralizado para gestionar el acceso a múltiples cuentas de AWS. Está construido sobre Cloudflare Workers, utilizando una arquitectura de monorepo con pnpm que integra una API backend y una SPA frontend basada en Next.js y React.
La plataforma se autentica mediante Cloudflare Zero Trust, permitiendo la federación de identidades externas (como Google o Okta) sin necesidad de gestionar usuarios IAM individuales por cuenta. Las credenciales AWS se almacenan encriptadas utilizando AES-GCM dentro del Secrets Store de Cloudflare, mientras que el sistema emite credenciales de sesión efímeras bajo demanda para reducir la superficie de ataque.
Incluye capacidades avanzadas de visibilidad y gobernanza, como un dashboard de costos impulsado por AWS Cost Explorer, inventario de recursos (EC2, S3, Lambda) y logs de auditoría detallados. La aplicación es autocontenida en el Worker, embebendo la interfaz de usuario directamente en la API para optimizar las solicitudes.
- Consolidar el acceso a múltiples cuentas AWS bajo una única identidad corporativa sin pagar por IAM Identity Center.
- Implementar gobernanza granular permitiendo que usuarios específicos asuman roles concretos en cuentas específicas.
- Obtener visibilidad centralizada sobre el gasto en la nube y el inventario de recursos de todos los entornos conectados.
- Auditar quién accedió a qué recurso y cuándo mediante logs automáticos de todas las acciones de API y usuario.
- Gestionar cadenas de roles complejos (multi-hop) para delegar acceso entre cuentas o servicios intermedios.
- Integración nativa con Cloudflare Zero Trust para autenticación federada sin gestionar contraseñas locales.
- Almacenamiento seguro de credenciales AWS encriptadas con AES-GCM y claves gestionadas por Secrets Store.
- Dashboard integrado de costos y recursos que consulta directamente a AWS Cost Explorer y APIs de inventario.
- Sistema de auditoría automático que registra todas las acciones en rutas /user/* y /api/* con retención configurable.
- Soporte para cadenas de roles multi-salto (multi-hop) hasta la profundidad configurada por el administrador.
- Requiere infraestructura Cloudflare específica: Workers, D1, KV, Secrets Store y Zero Trust habilitados.
- No incluye Dockerfile ni soporte nativo para despliegue en contenedores tradicionales (Kubernetes/Docker).
- La visibilidad de costos depende de la configuración explícita de cada cuenta en el portal.
- El despliegue inicial requiere ejecución manual de scripts de migración y creación de secretos.
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
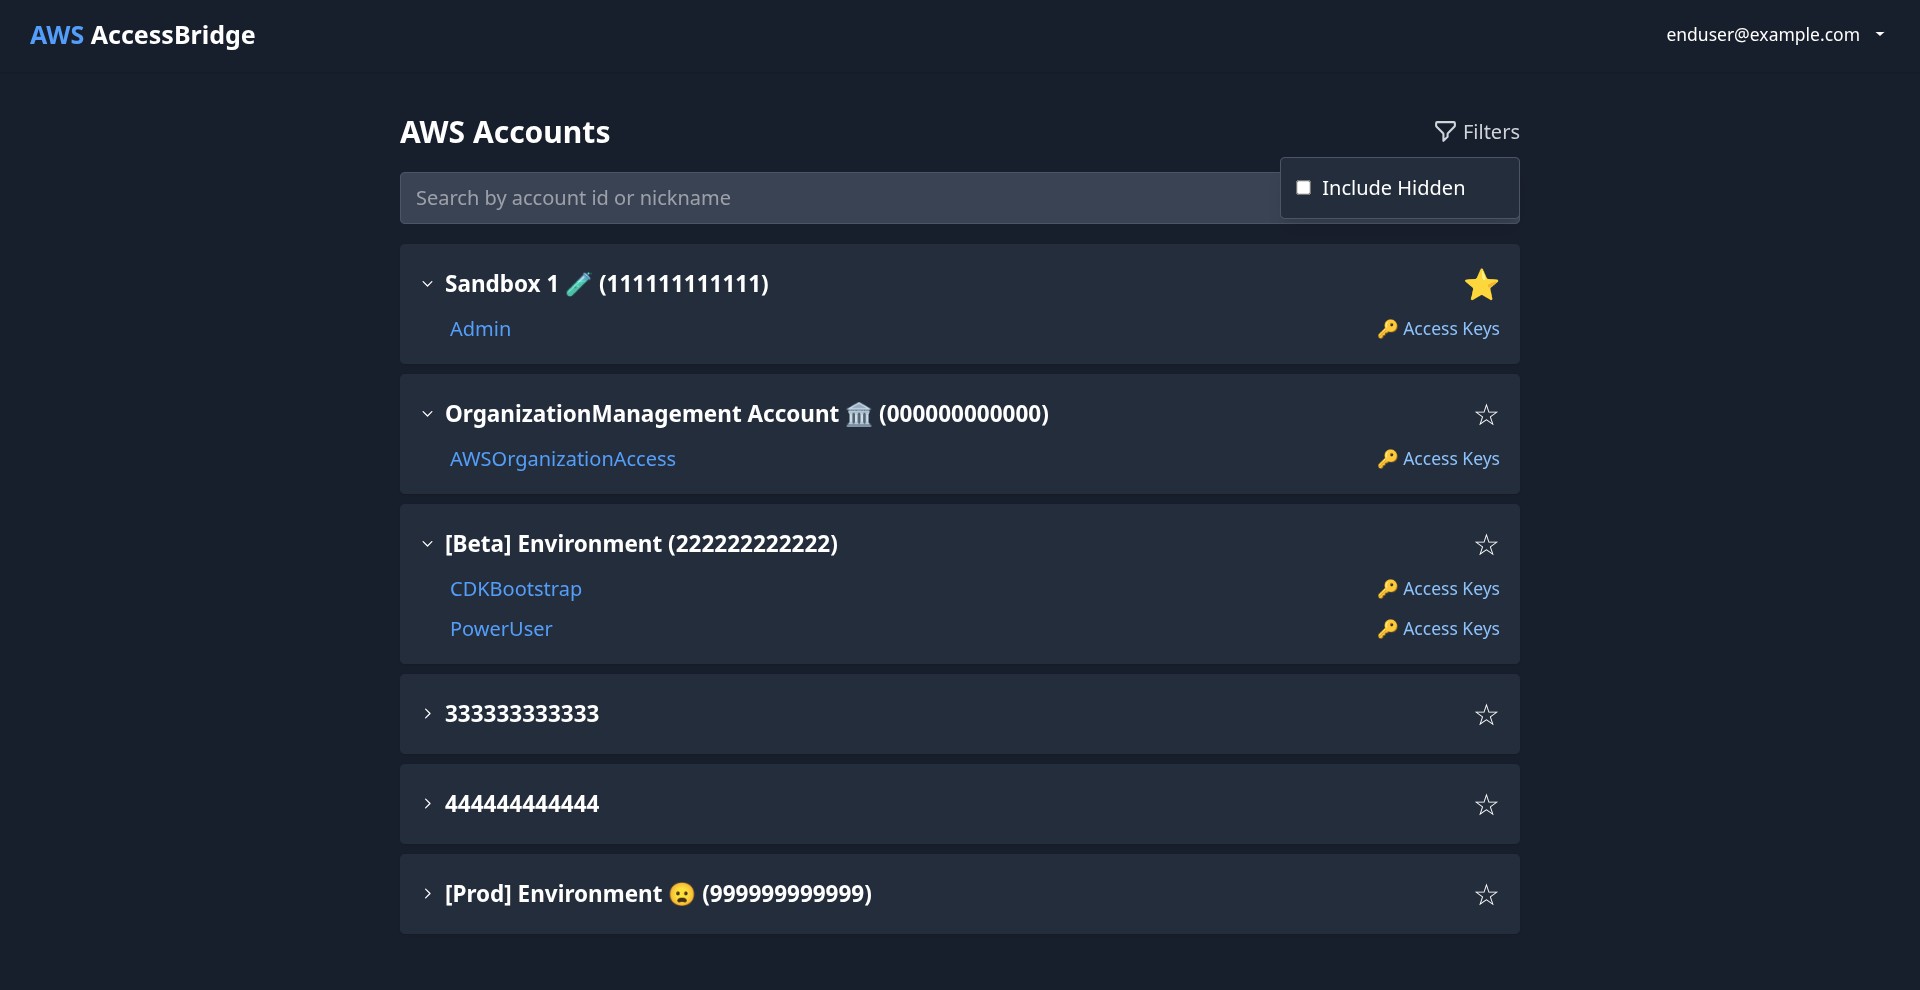
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Desplegar mediante Wrangler CLI o GitHub Actions. Configurar Zero Trust en el dashboard antes del deploy. Ejecutar migraciones D1 y crear Secrets Store manualmente si no se usa CI/CD. Generar claves AES y HMAC internas usando scripts proporcionados. Promover el primer usuario a superadmin vía SQL.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.