
auto-browser
Auto Browser es un controlador nativo MCP para Playwright que permite a agentes IA gestionar navegadores reales con supervisión humana. Ofrece gestión de sesiones, autenticación persistente, auditoría de acciones y despliegue local-first mediante Docker Compose o Codespaces, priorizando la seguridad
Ficha actualizada 26 sept 2026, 6:50 · upstream 26 sept 2026, 6:25 · release v1.8.1
Qué es auto-browser
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
Auto Browser es una plataforma nativa para Model Context Protocol (MCP) diseñada para dar a los agentes de IA un navegador real controlado por Playwright, con supervisión humana integrada. A diferencia de las herramientas que solo fetchan HTML, este sistema permite la ejecución de JavaScript completo, captura de pantallas y observación del DOM en tiempo real, facilitando flujos de trabajo donde el renderizado dinámico es esencial.
La arquitectura prioriza la seguridad y la intervención operativa mediante un plano de control compartido para operadores y agentes. Incluye mecanismos de "human in the loop" a través de noVNC para toma de decisiones críticas, gestión de perfiles de autenticación reutilizables y trazabilidad completa con firmas Ed25519 en los recibos de evidencia (witness receipts).
El repositorio soporta múltiples clientes MCP vía HTTP o stdio, integrándose con herramientas como Claude Code, Cursor o VS Code. El enfoque "local-first" permite ejecutar la pila completa localmente con Docker Compose para desarrollo y pruebas, o utilizar GitHub Codespaces para demostraciones rápidas sin infraestructura propia.
- Automatización de flujos web complejos que requieren renderizado JavaScript completo en agentes IA.
- QA asistido por humanos para depurar sitios web frágiles o con autenticación dinámica.
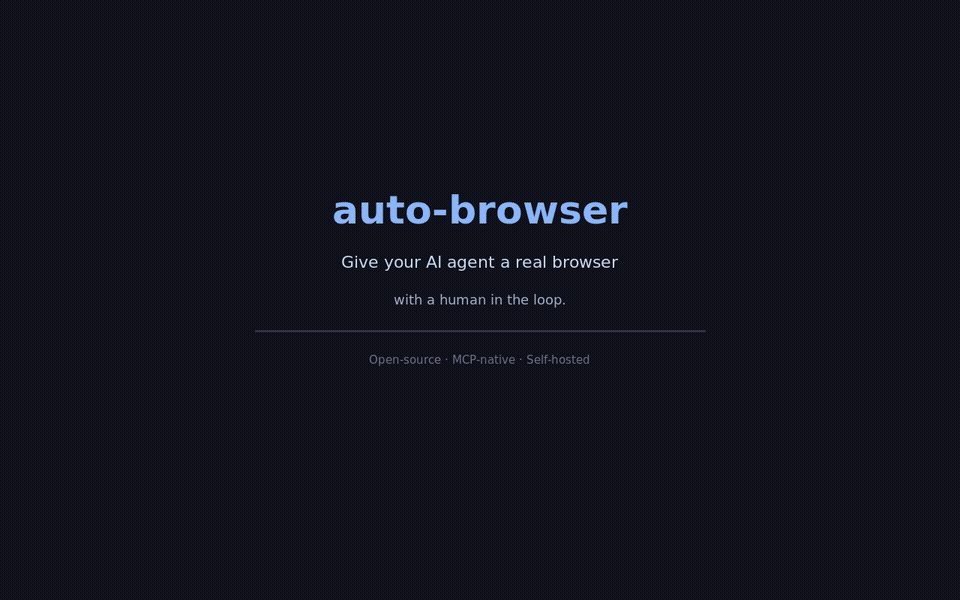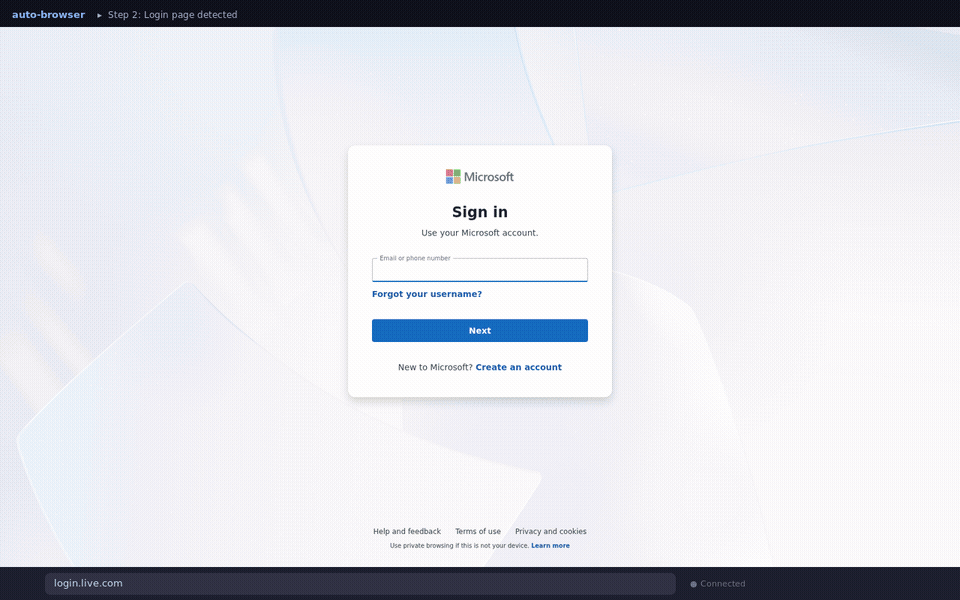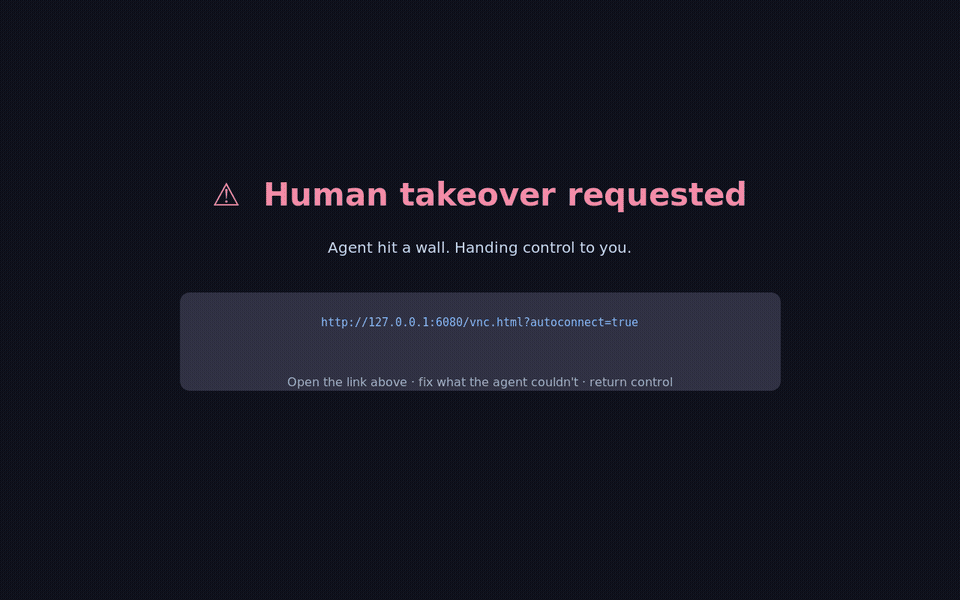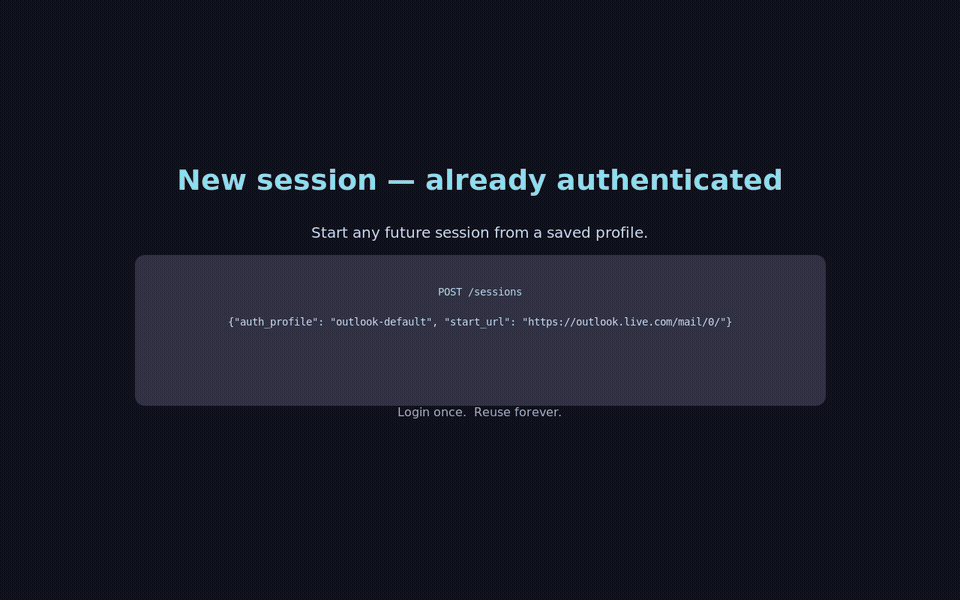
- Gestión de sesiones persistentes con perfiles de autenticación guardados para evitar reautenticaciones constantes.
- Auditoría y cumplimiento mediante trazabilidad firmada de acciones ejecutadas en el navegador.
- Nativo MCP desde el día uno, empaquetado como servidor MCP sin necesidad de integraciones posteriores.
- Intervención humana directa mediante noVNC para mantener sesiones vivas durante la toma de decisiones.
- Perfiles de autenticación reutilizables que permiten iniciar sesiones ya firmadas previamente.
- Trazabilidad y auditoría con recibos firmados Ed25519 verificables externamente sin depender del controlador.
- Despliegue local-first por defecto, ejecutable en Docker Compose o GitHub Codespaces fácilmente.
- No resuelve CAPTCHA ni automatiza scraping no autorizado o eludencia de identidad.
- Requiere configuración manual estricta de variables de entorno para entornos de producción seguros.
- Dependencia de Playwright y Chromium, lo que implica requisitos de sistema específicos para renderizado.
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Iniciar con `docker compose up --build`. Para producción, configurar `APP_ENV=production`, definir `API_BEARER_TOKEN` aleatorio fuerte, activar `REQUIRE_OPERATOR_ID=true` y establecer claves de encriptación para el estado de autenticación. Los puertos 8000 (API/MCP), 6080 (noVNC) y 9222/9223 deben estar accesibles según la red. Se recomienda usar `MCP_TOOL_PROFILE=curated` para agentes básicos o `full` para herramientas de administración.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.