
attack-surface-monitor
Herramienta auto-alojada para descubrimiento y monitorización de superficie de ataque que detecta activos expuestos, puertos abiertos y cambios en la infraestructura visible desde internet mediante escaneo pasivo y activo.
Ficha actualizada 24 sept 2026, 15:40 · upstream 24 sept 2026, 15:27 · release v0.1.1
Qué es attack-surface-monitor
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
Attack Surface Monitor es una herramienta de seguridad diseñada para descubrir y monitorear activos expuestos en la superficie de ataque de una organización. Funciona como un sistema de descubrimiento que identifica subdominios, puertos abiertos y servicios accesibles desde internet, proporcionando alertas cuando hay cambios en la infraestructura visible.
La herramienta utiliza dos métodos de descubrimiento: pasivo mediante logs de Certificate Transparency y DNS para encontrar subdominios sin interactuar directamente con los objetivos, y activo después de verificar que el usuario tiene control sobre el dominio. Esto incluye detección de bases de datos expuestas como PostgreSQL, MySQL, MongoDB, Redis y Elasticsearch, así como servicios como RDP, VNC y Telnet.
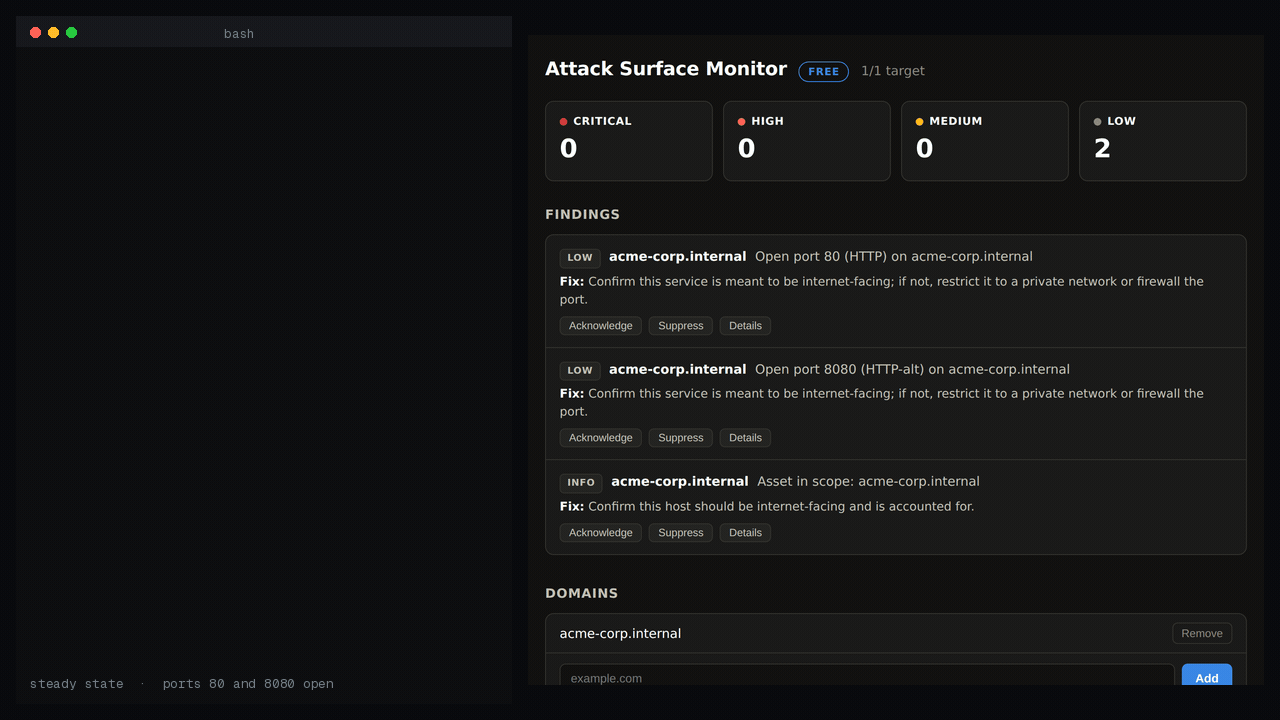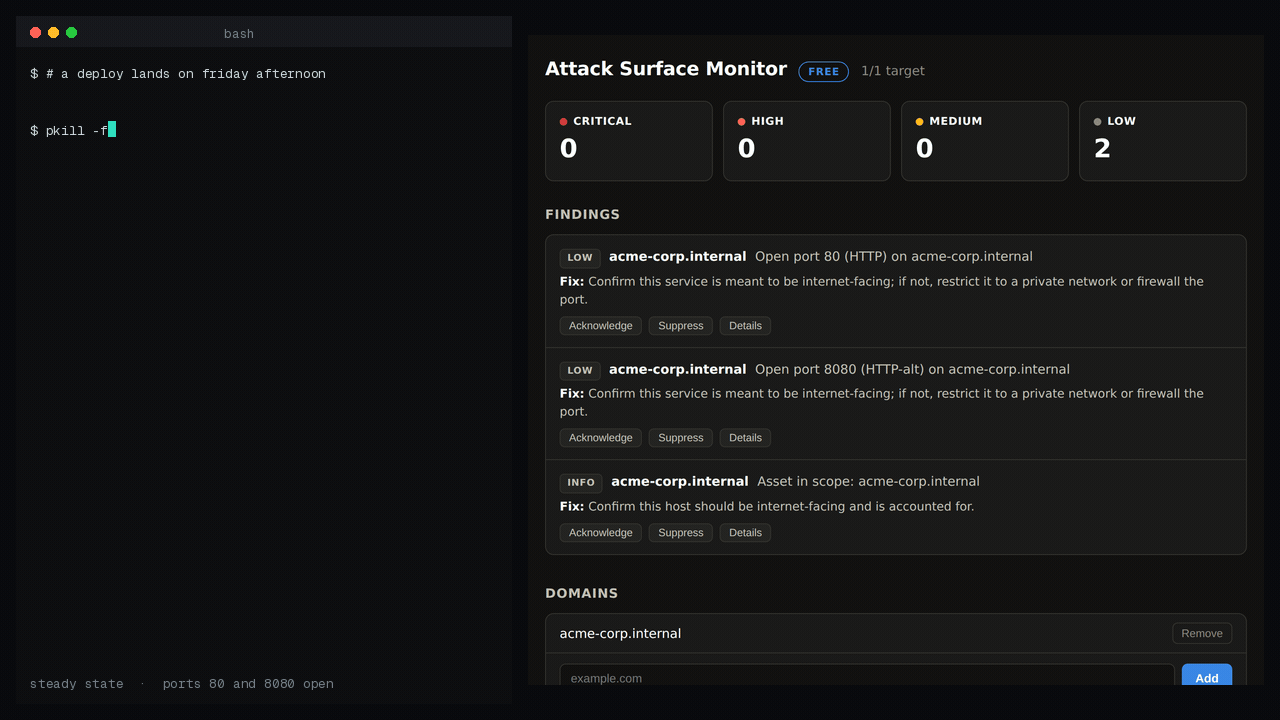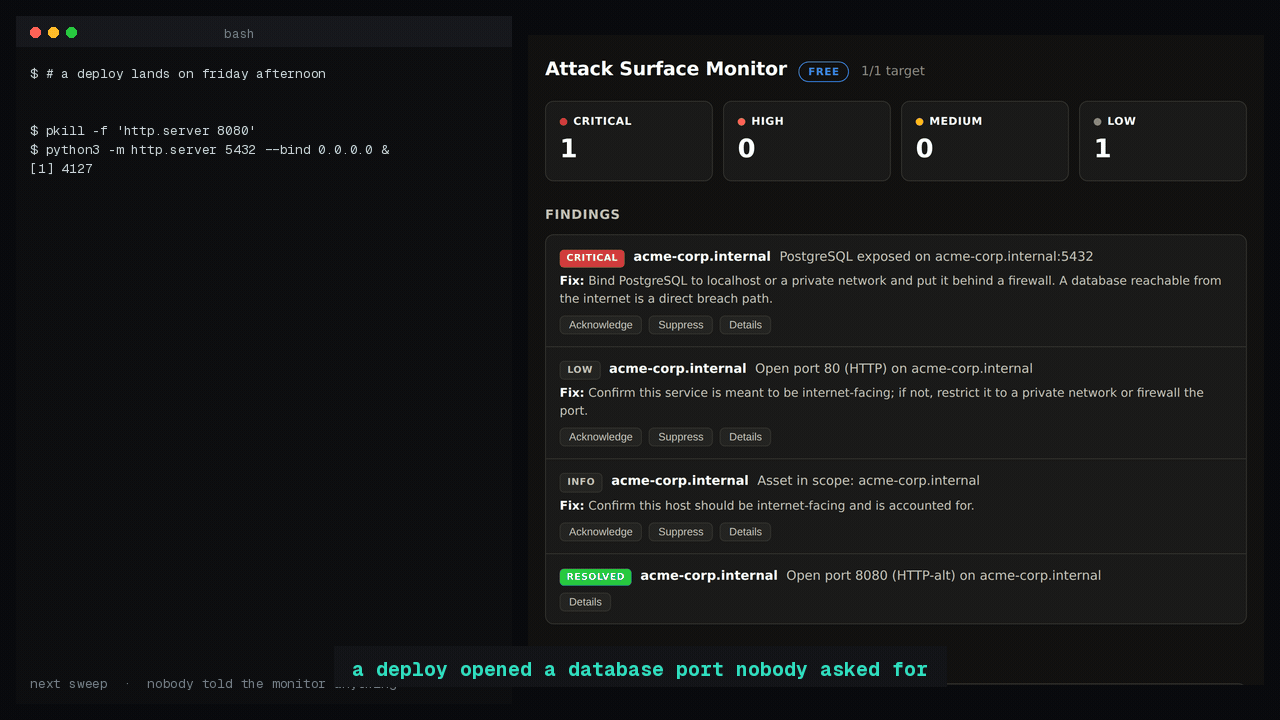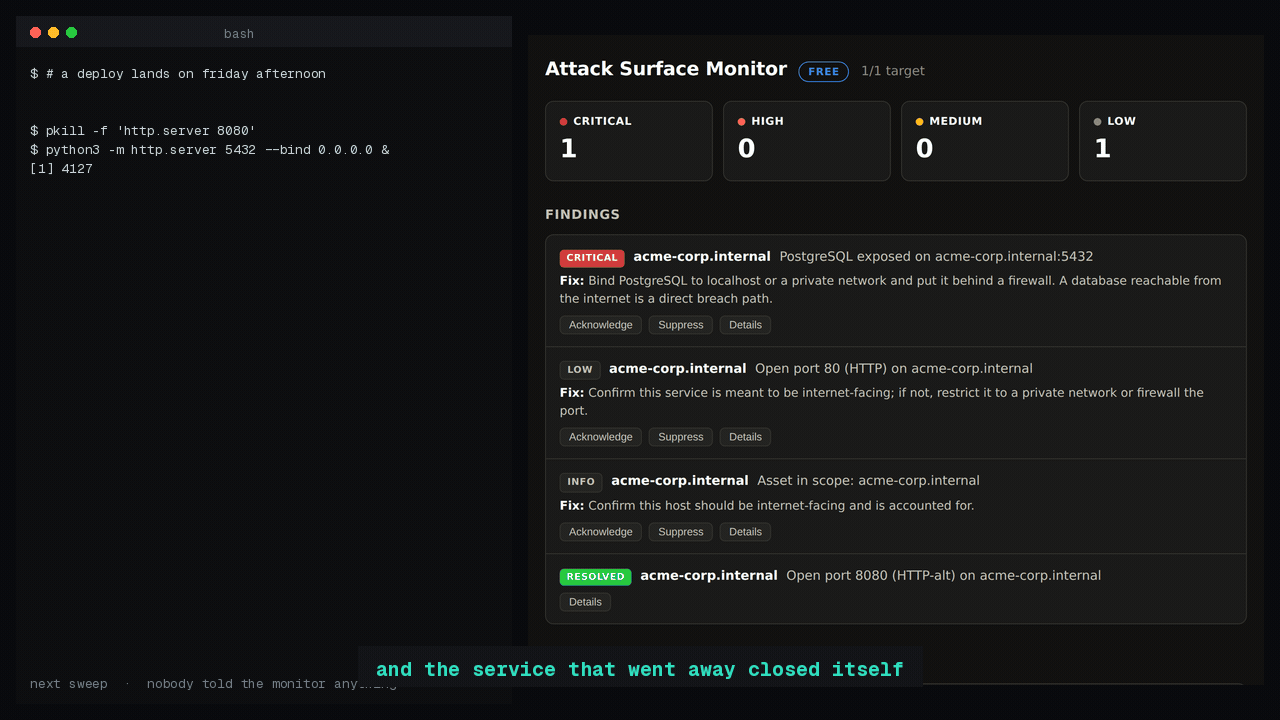
El sistema genera diffs diarios mostrando qué ha cambiado en la superficie de ataque, con hallazgos que incluyen recomendaciones de remediación. Soporta integración con syslog para interoperabilidad con otras herramientas de seguridad como Loglight, y ofrece una opción opcional de AI local para explicar hallazgos en lenguaje natural.
- Descubrimiento pasivo de subdominios mediante Certificate Transparency logs sin interactuar directamente con los objetivos
- Detección de bases de datos expuestas como PostgreSQL, MySQL, MongoDB, Redis o Elasticsearch accesibles desde internet
- Inventario continuo de puertos abiertos y servicios expuestos en la infraestructura
- Generación de diffs diarios para identificar cambios en la superficie de ataque entre escaneos
- Validación de licencias completamente offline sin telemetría ni conexión a servidores externos
- Integración nativa con syslog RFC 3164 para interoperabilidad con otras herramientas Hexward
- Opción de AI local opcional para explicar hallazgos en lenguaje natural sin enviar datos a internet
- Descubrimiento pasivo mediante Certificate Transparency y DNS sin necesidad de interactuar directamente con objetivos
- Solo detecta exposición no vulnerabilidades explotables, requiere emparejamiento con un scanner de vulnerabilidades
- El descubrimiento pasivo no es exhaustivo para activos sin registros en Certificate Transparency o DNS
- Solo escanea dominios verificados por el usuario mediante registro TXT o archivo HTTP
- No puede detectar activos internos sin una instancia separada en la red correspondiente
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Requiere Linux Ubuntu 22.04+ con acceso outbound a los dominios monitoreados y Certificate Transparency. Construir imagen Docker desde el repositorio o ejecutar binario nativo. Para AI local opcional, iniciar sidecar hexward-ai en el mismo host. Validar propiedad de dominio mediante registro TXT o archivo HTTP antes del escaneo activo.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.