
AssetHub
AssetHub es un sistema auto-alojado de gestión de activos digitales (DAM) construido con .NET 10 y Blazor Server. Ofrece características empresariales como control de acceso granular, búsqueda full-text y procesamiento de medios en local, todo sin vendor lock-in gracias a una arquitectura limpia mod
Ficha actualizada 26 sept 2026, 20:55 · upstream 26 sept 2026, 20:44 · release sin release detectada
Qué es AssetHub
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
AssetHub permite organizar imágenes, vídeos y documentos en colecciones con roles RBAC por colección (Viewer, Contributor, Manager, Admin). Incluye generación automática de miniaturas, reproducción de vídeo y previsualización de documentos. El sistema gestiona el ciclo de vida con borrado suave, restauración y versionado de activos.
La arquitectura sigue principios Clean Architecture con interfaces intercambiables para almacenamiento (MinIO/S3/Azure), base de datos (PostgreSQL) y escaneo de malware (ClamAV). Utiliza un bus de mensajes interno en proceso (System.Threading.Channels) eliminando la necesidad de brokers externos como RabbitMQ. La seguridad incluye autenticación local, cifrado de tokens, hardening de contenedores y auditoría completa.
El despliegue se realiza mediante Docker Compose con perfiles para producción y desarrollo. Requiere configuración manual del archivo .env y entrada en /etc/hosts para el dominio assethub.local. Soporta pruebas unitarias, integración y E2E con Playwright.
- Gestión de activos digitales para equipos pequeños o departamentos sin necesidad de nube pública.
- Compartir archivos mediante enlaces protegidos por contraseña con expiración temporal.
- Auditoría de acceso y gestión de usuarios con registro detallado de eventos en el admin console.
- Procesamiento de medios (thumbnailing, transcodificación) localmente sin depender de servicios externos.
- Migración o integración con almacenamiento S3 existente mediante adaptadores intercambiables.
- Arquitectura limpia con interfaces para componentes externos (almacenamiento, DB, email), permitiendo swap sin refactorización.
- Eliminación de dependencias externas de mensajería y caché; todo el procesamiento ocurre en proceso único.
- Seguridad hardening con Docker secrets, redes aisladas, headers HTTP seguros y protección contra fuerza bruta.
- Búsqueda full-text avanzada usando PostgreSQL tsvector sobre metadatos y etiquetas.
- Soporte nativo para .NET 10 y Blazor Server con localización en inglés y sueco.
- Generación de miniaturas y poster frames en proceso usando ImageMagick y ffmpeg integrados.
- Requiere configuración manual del archivo .env y entrada en /etc/hosts para el dominio assethub.local.
- No expone contrato OpenAPI público ni promesa de SemVer en la API interna.
- La base de datos principal es PostgreSQL; SQL Server requiere rework de migración por JSONB/pg_trgm.
- Dependencias de sistema como ImageMagick y ffmpeg deben estar instaladas para el procesamiento de medios.
- Las pruebas E2E requieren Playwright y TypeScript, lo que añade complejidad al entorno de desarrollo.
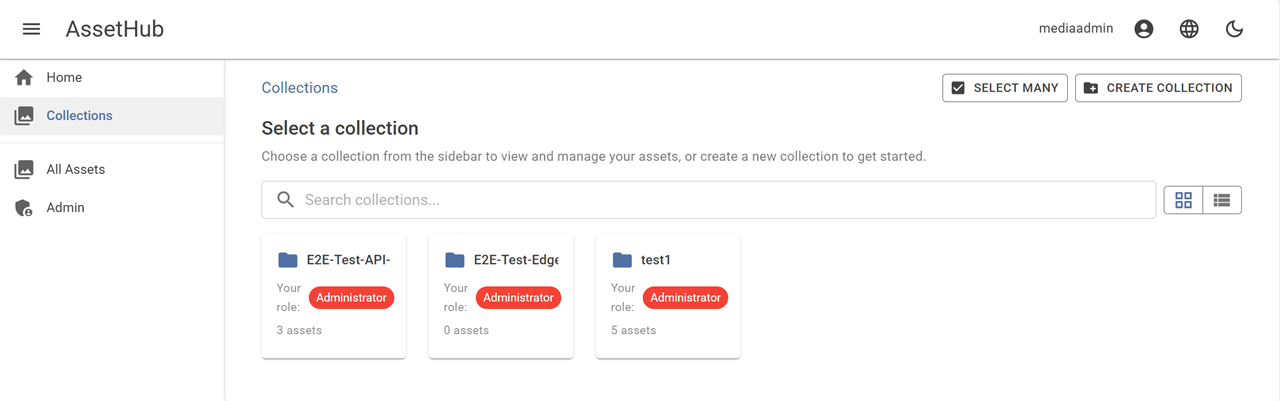
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.




Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Clonar repositorio y ejecutar 'docker compose up --build'. Copiar .env.template a .env y configurar credenciales. Añadir '127.0.0.1 assethub.local' al archivo hosts. Para producción, usar 'docker compose -f docker/docker-compose.prod.yml up -d'. Habilitar ClamAV con CLAMAV_ENABLED=true si se requiere escaneo de malware.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.