
argos-edge
Puerta de enlace auto-hospedada para homelabs con proxy inverso, WAF, balanceo de carga y SSO en panel unificado. Usa Caddy 2, Coraza/OWASP CRS y CrowdSec.
Ficha actualizada 25 sept 2026, 19:01 · upstream 25 sept 2026, 18:57 · release v1.3.37
Qué es argos-edge
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
argos-edge es una solución todo-en-uno para homelabs que combina proxy inverso con Let's Encrypt, WAF inline mediante Coraza + OWASP CRS, balanceo de carga estilo AWS ALB y autenticación SSO (OIDC). El proyecto está impulsado por Caddy 2, Coraza/OWASP CRS y CrowdSec para inteligencia de amenazas comunitaria.
El backend está escrito en Go con una SPA React embebida y SQLite como único almacén de datos. Ofrece tres contenedores Docker, un puente docker y volumen persistente por servicio. Incluye detección de drift, notificaciones multi-canal (Slack, email, Telegram, webhooks), gestión manual de certificados y copias de seguridad programables.
El proyecto está en desarrollo activo con scripts de verificación end-to-end (13 EFFECT-smoke) que cubren cada característica antes de cada release. La licencia es BSL 1.1 para uso personal, no comercial e interno empresarial.
- Proteger múltiples servicios detrás de un único dominio público con WAF inline y balanceo de carga
- Implementar SSO centralizado (Authentik, Authelia, Keycloak) para todos los servicios del homelab
- Monitorear tráfico y ataques en tiempo real con dashboards integrados y alertas por canal
- Gestionar certificados TLS automáticamente con Let's Encrypt o subirlos manualmente para redes cerradas
- Aplicar reglas de exclusión específicas por host en el WAF sin reiniciar contenedores
- Proxy inverso con Caddy 2 incluyendo HTTP/3 y provisioning automático de certificados Let's Encrypt
- WAF inline con Coraza + OWASP CRS, switchable entre detect/block/desactivado por host sin restart
- Balanceo de carga con grupos objetivo estilo AWS ALB y health checks activos/pasivos
- Inteligencia de amenazas comunitaria de CrowdSec con bans por país y detección de drift
- SSO OIDC compatible con ForwardAuth para servicios HTTP detrás de la misma cookie de sesión
- Solo mantenido por un desarrollador, no apto como load balancer hyperscaler ni Kubernetes ingress
- Licencia BSL 1.1 prohíbe ofrecer el software como servicio comercial a terceros
- Requiere configuración manual de ARGOS_SESSION_SECRET y ARGOS_MASTER_KEY en .env
- No incluye Dockerfile, solo docker compose para despliegue
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
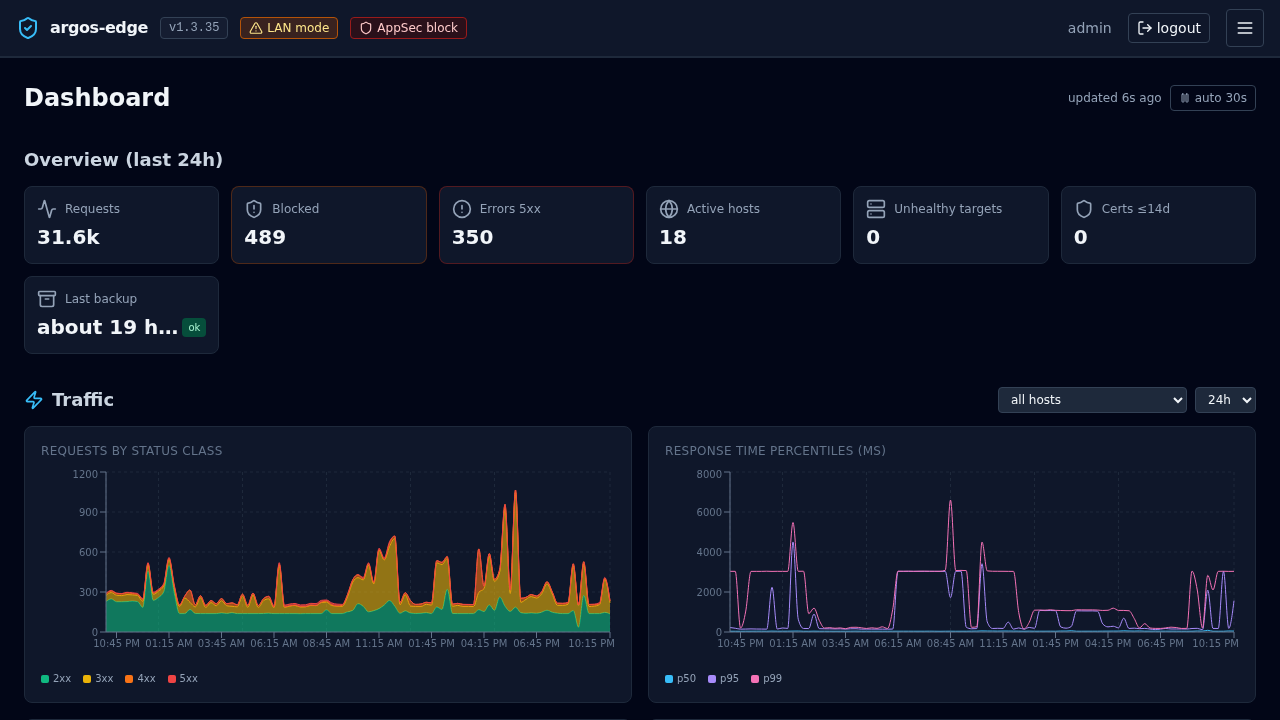
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Despliega con docker compose up -d tras clonar el repositorio. Configura ARGOS_PANEL_MODE (lan o behind_caddy) según si expone :8080 públicamente o detrás de Caddy externo. Para producción, usa behind_caddy con HSTS y CSP estrictos. Accede a http://<host-ip>:8080 en modo lan o https://$ARGOS_PANEL_DOMAIN/ en behind_caddy.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.