
AngusSecurity
Plataforma de seguridad de aplicaciones y gobernanza que integra detección de fallos en código, secretos expuestos y vulnerabilidades de dependencias/imágenes con puertas de bloqueo para merge/release. Incluye OpenGrep (SAST), Gitleaks, Trivy y SonarQube Scanner.
Ficha actualizada 26 sept 2026, 3:10 · upstream 26 sept 2026, 2:55 · release sin release detectada
Qué es AngusSecurity
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
AngusSecurity es una plataforma de seguridad de aplicaciones y gobernanza que integra detección de fallos en código, secretos expuestos y vulnerabilidades de dependencias/imágenes con puertas de bloqueo para merge/release. El producto agrupa OpenGrep (SAST), Gitleaks (secrets), Trivy (SCA/image) e integración con SonarQube Scanner tras un único console, CLI y API.
La versión Community Edition (~280 MB) incluye AngusGM + AngusSecurity bajo licencia GPL-3.0. Requiere Docker Engine + Compose v2, MySQL 8 como base de datos, mínimo 4 núcleos CPU y 4 GB RAM (reservar 40 GB disco total: 20 GB para engines + datos de vulnerabilidades). La instalación se realiza mediante wizard interactivo con script ./install.sh.
El producto normaliza hallazgos entre motores, permite supresiones temporales por falsos positivos, enmascara secretos por defecto y genera reportes JSON/HTML/CSV para auditoría. Ofrece integración con pipelines CI/CD para gateways de merge/release basados en severidad.
- Gateways de seguridad en CI/CD: bloquear merges o releases cuando se detectan hallazgos de alta severidad
- Auditoría de supply chain: escaneo de dependencias y vulnerabilidades de imágenes Docker antes del deploy
- Detección de secretos expuestos: identificar credenciales, tokens o claves en repositorios Git mediante Gitleaks
- Normalización multi-motor: consolidar hallazgos de SAST, secrets y SCA en una lista única deduplicada
- Integración unificada de 4 motores de seguridad (OpenGrep, Gitleaks, Trivy, SonarQube) en un solo resultado
- Puertas de seguridad para merge y release con evidencia completa de supply chain antes del deploy
- Normalización y deduplicación de hallazgos entre diferentes motores de escaneo
- Generación de reportes exportables (JSON/HTML/CSV) para auditoría y packs de release
- El repositorio contiene solo documentación; el código del producto se distribuye mediante paquetes privados de AngusKit
- La versión Community tiene límites estrictos: máximo 10 usuarios, 20 repositorios objetivo y 100 scans/mes
- Requiere Docker Engine + Compose v2 para instalación (no es despliegue nativo sin contenedores)
- La versión Community no incluye SCA profundo ni políticas de gateways avanzados (solo detección de código defectos + secretos)
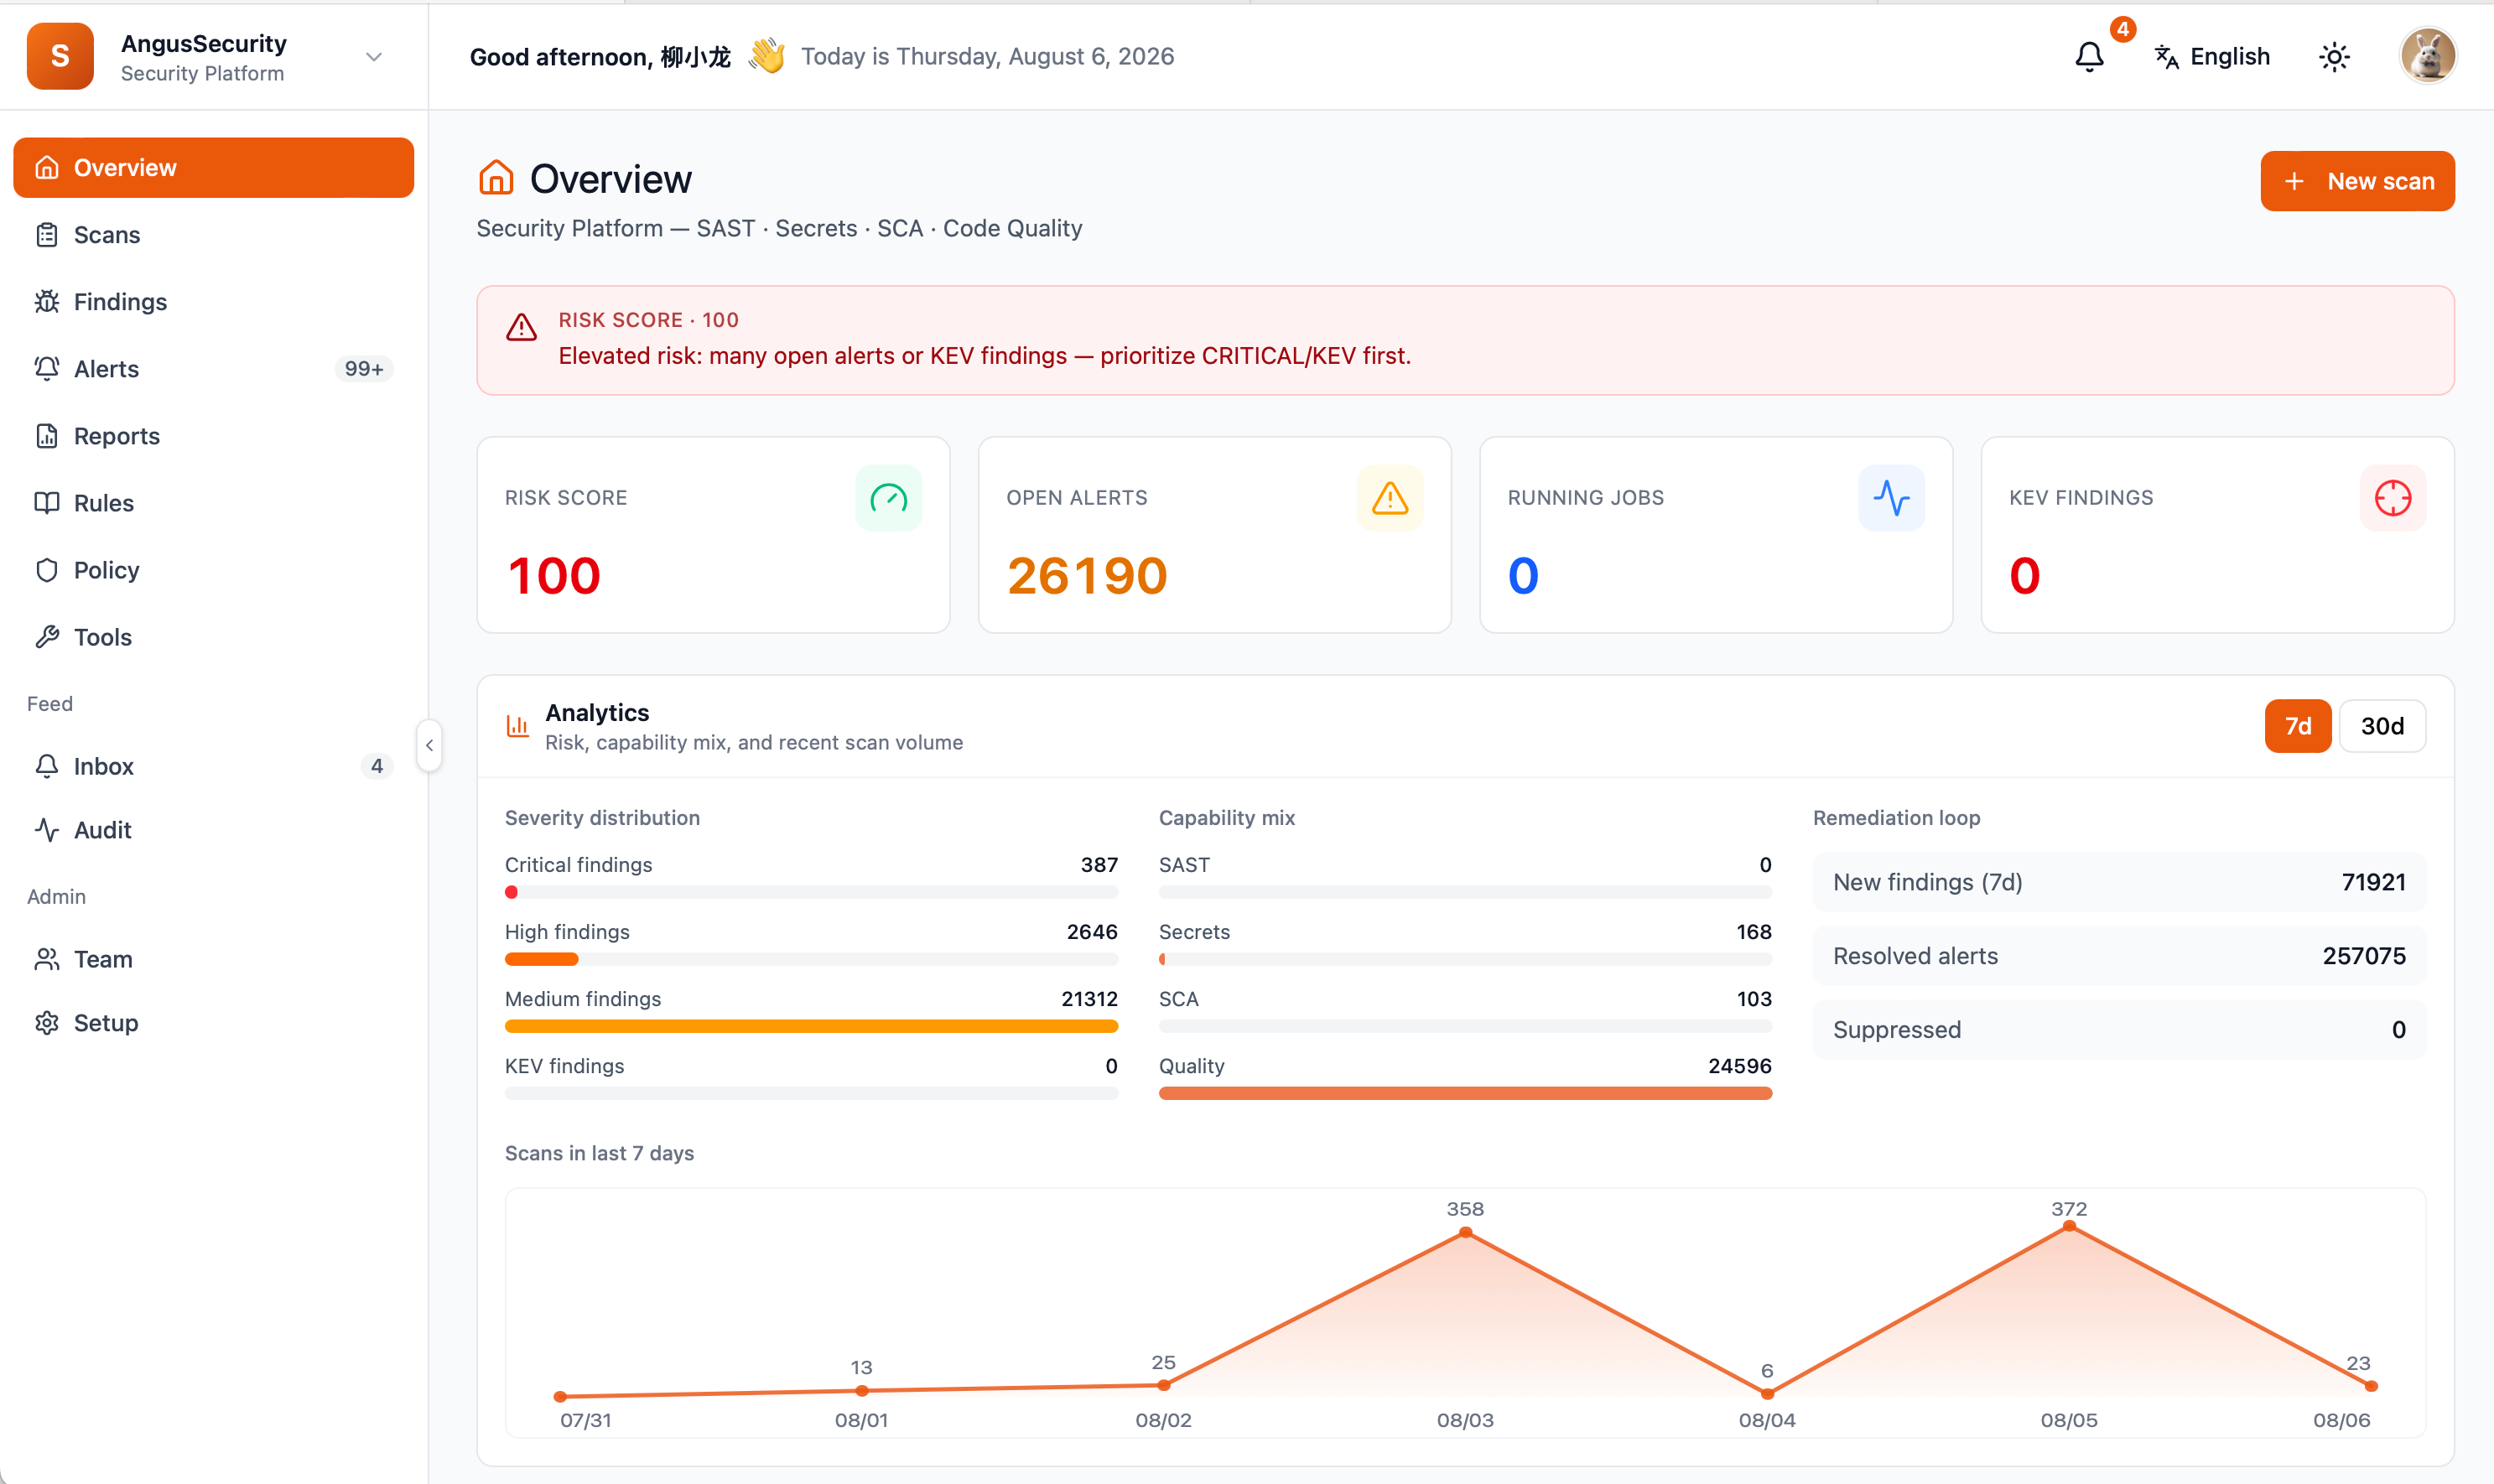
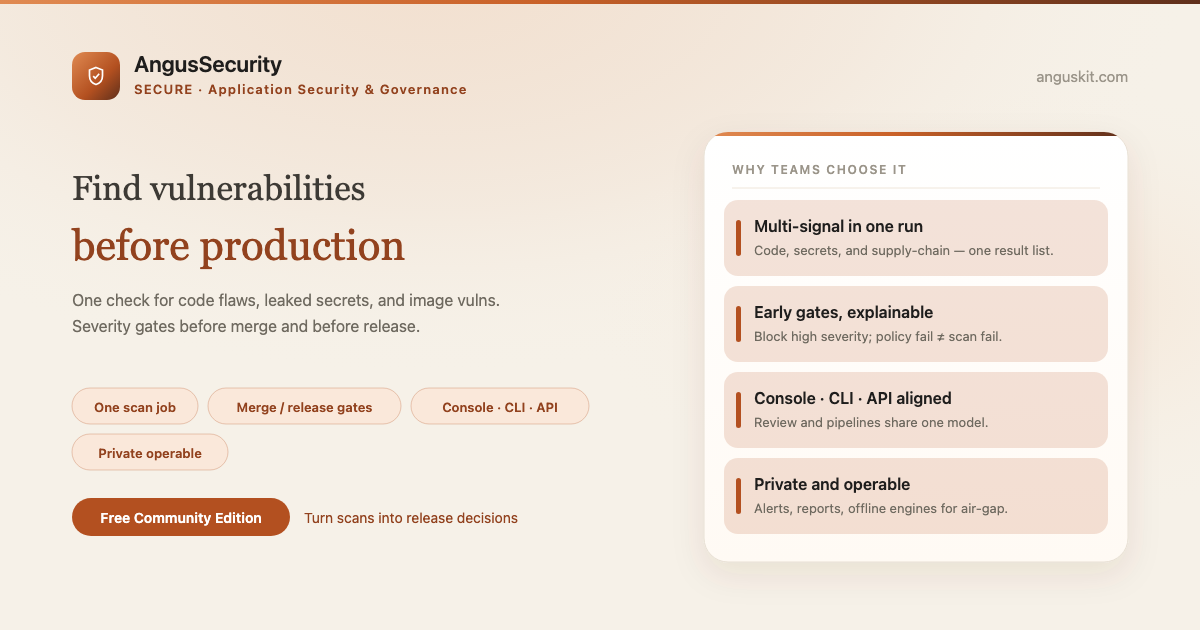
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Instalar mediante curl del repo oficial, unzip y ejecutar ./install.sh. Seleccionar modo 1 (Compose), acceso 2 (proxy Caddy incluido), TLS 4 (HTTP :80 sin certificado inicial) y base de datos MySQL 8 en Compose. Reservar 40 GB disco total. Validar instalación con angusctl.sh doctor antes del uso productivo. No usar localhost:8801; el proxy maneja los puertos internos.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.