
aliangboard
Panel open-source de gestión multi-cluster para Kubernetes con capacidades nativas de IA.
Ficha actualizada 26 sept 2026, 2:07 · upstream 26 sept 2026, 1:57 · release sin release detectada
Qué es aliangboard
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
AliangBoard es un panel open-source nativo para inteligencia artificial diseñado para la gestión completa de clústeres Kubernetes multi-nodo. Combina una interfaz frontend en Vue 3 + Vite con una API gateway transparente en Node.js que actúa como intermediario seguro entre el usuario, los agentes de IA y el servidor de API de Kubernetes. Su arquitectura permite operaciones complejas mediante lenguaje natural gracias a un servidor MCP integrado y un entorno de trabajo de agentes (Agent workbench), facilitando tareas como la lectura de logs, depuración de contenedores o gestión de recursos sin necesidad de escribir comandos kubectl manualmente.
La plataforma cubre el ciclo de vida completo de los recursos, sincronizando más de 30 tipos nativos y permitiendo edición YAML, exportación y aplicación mediante Server-Side Apply. Incluye capacidades avanzadas de depuración como terminales ejecutables con tmux en la consola del pod, inyección de contenedores efímeros para diagnóstico y visualización de métricas de CPU y memoria. Todo el sistema está diseñado para persistir datos críticos como credenciales y registros de auditoría en un volumen SQLite externo, garantizando que las operaciones automatizadas por IA siempre requieran validación humana antes de modificar la infraestructura.
- Operaciones de clúster mediante lenguaje natural con agentes LLM conectados vía MCP server.
- Gestión multi-cluster con cambio de contexto instantáneo y persistencia de sesiones.
- Auditoría completa de operaciones (quién, qué recurso, código HTTP) en un registro centralizado.
- Depuración profunda de pods con terminal persistente, port-forward y acceso a archivos del contenedor.
- Gestión de despliegues con rollback automático y aprobación humana para cambios críticos.
- Servidor MCP nativo que expone herramientas de Kubernetes a clientes externos como Claude Code.
- Modelo de seguridad por capas con aprobación humana obligatoria para todas las escrituras (Admin/Operator tiers).
- Soporte nativo para Node.js 25+ con módulo SQLite integrado sin dependencias externas.
- Interfaz frontend en Vue 3 + Vite con arquitectura limpia en JavaScript puro, sin TypeScript.
- Persistencia de datos en volumen externo para evitar pérdida de credenciales y logs al reiniciar.
- Base de datos SQLite single-replica que no soporta escalado horizontal del backend.
- Frontend desarrollado en JavaScript puro sin TypeScript, lo que puede limitar la tipificación estática.
- La demo pública compartida expone datos sensibles si se utilizan credenciales reales o recursos críticos.
- Requiere terminación de TLS en capa externa (Ingress/Proxy) para despliegues de producción seguros.
- El módulo SQLite experimental en versiones anteriores a Node.js 25 requiere flags específicos.
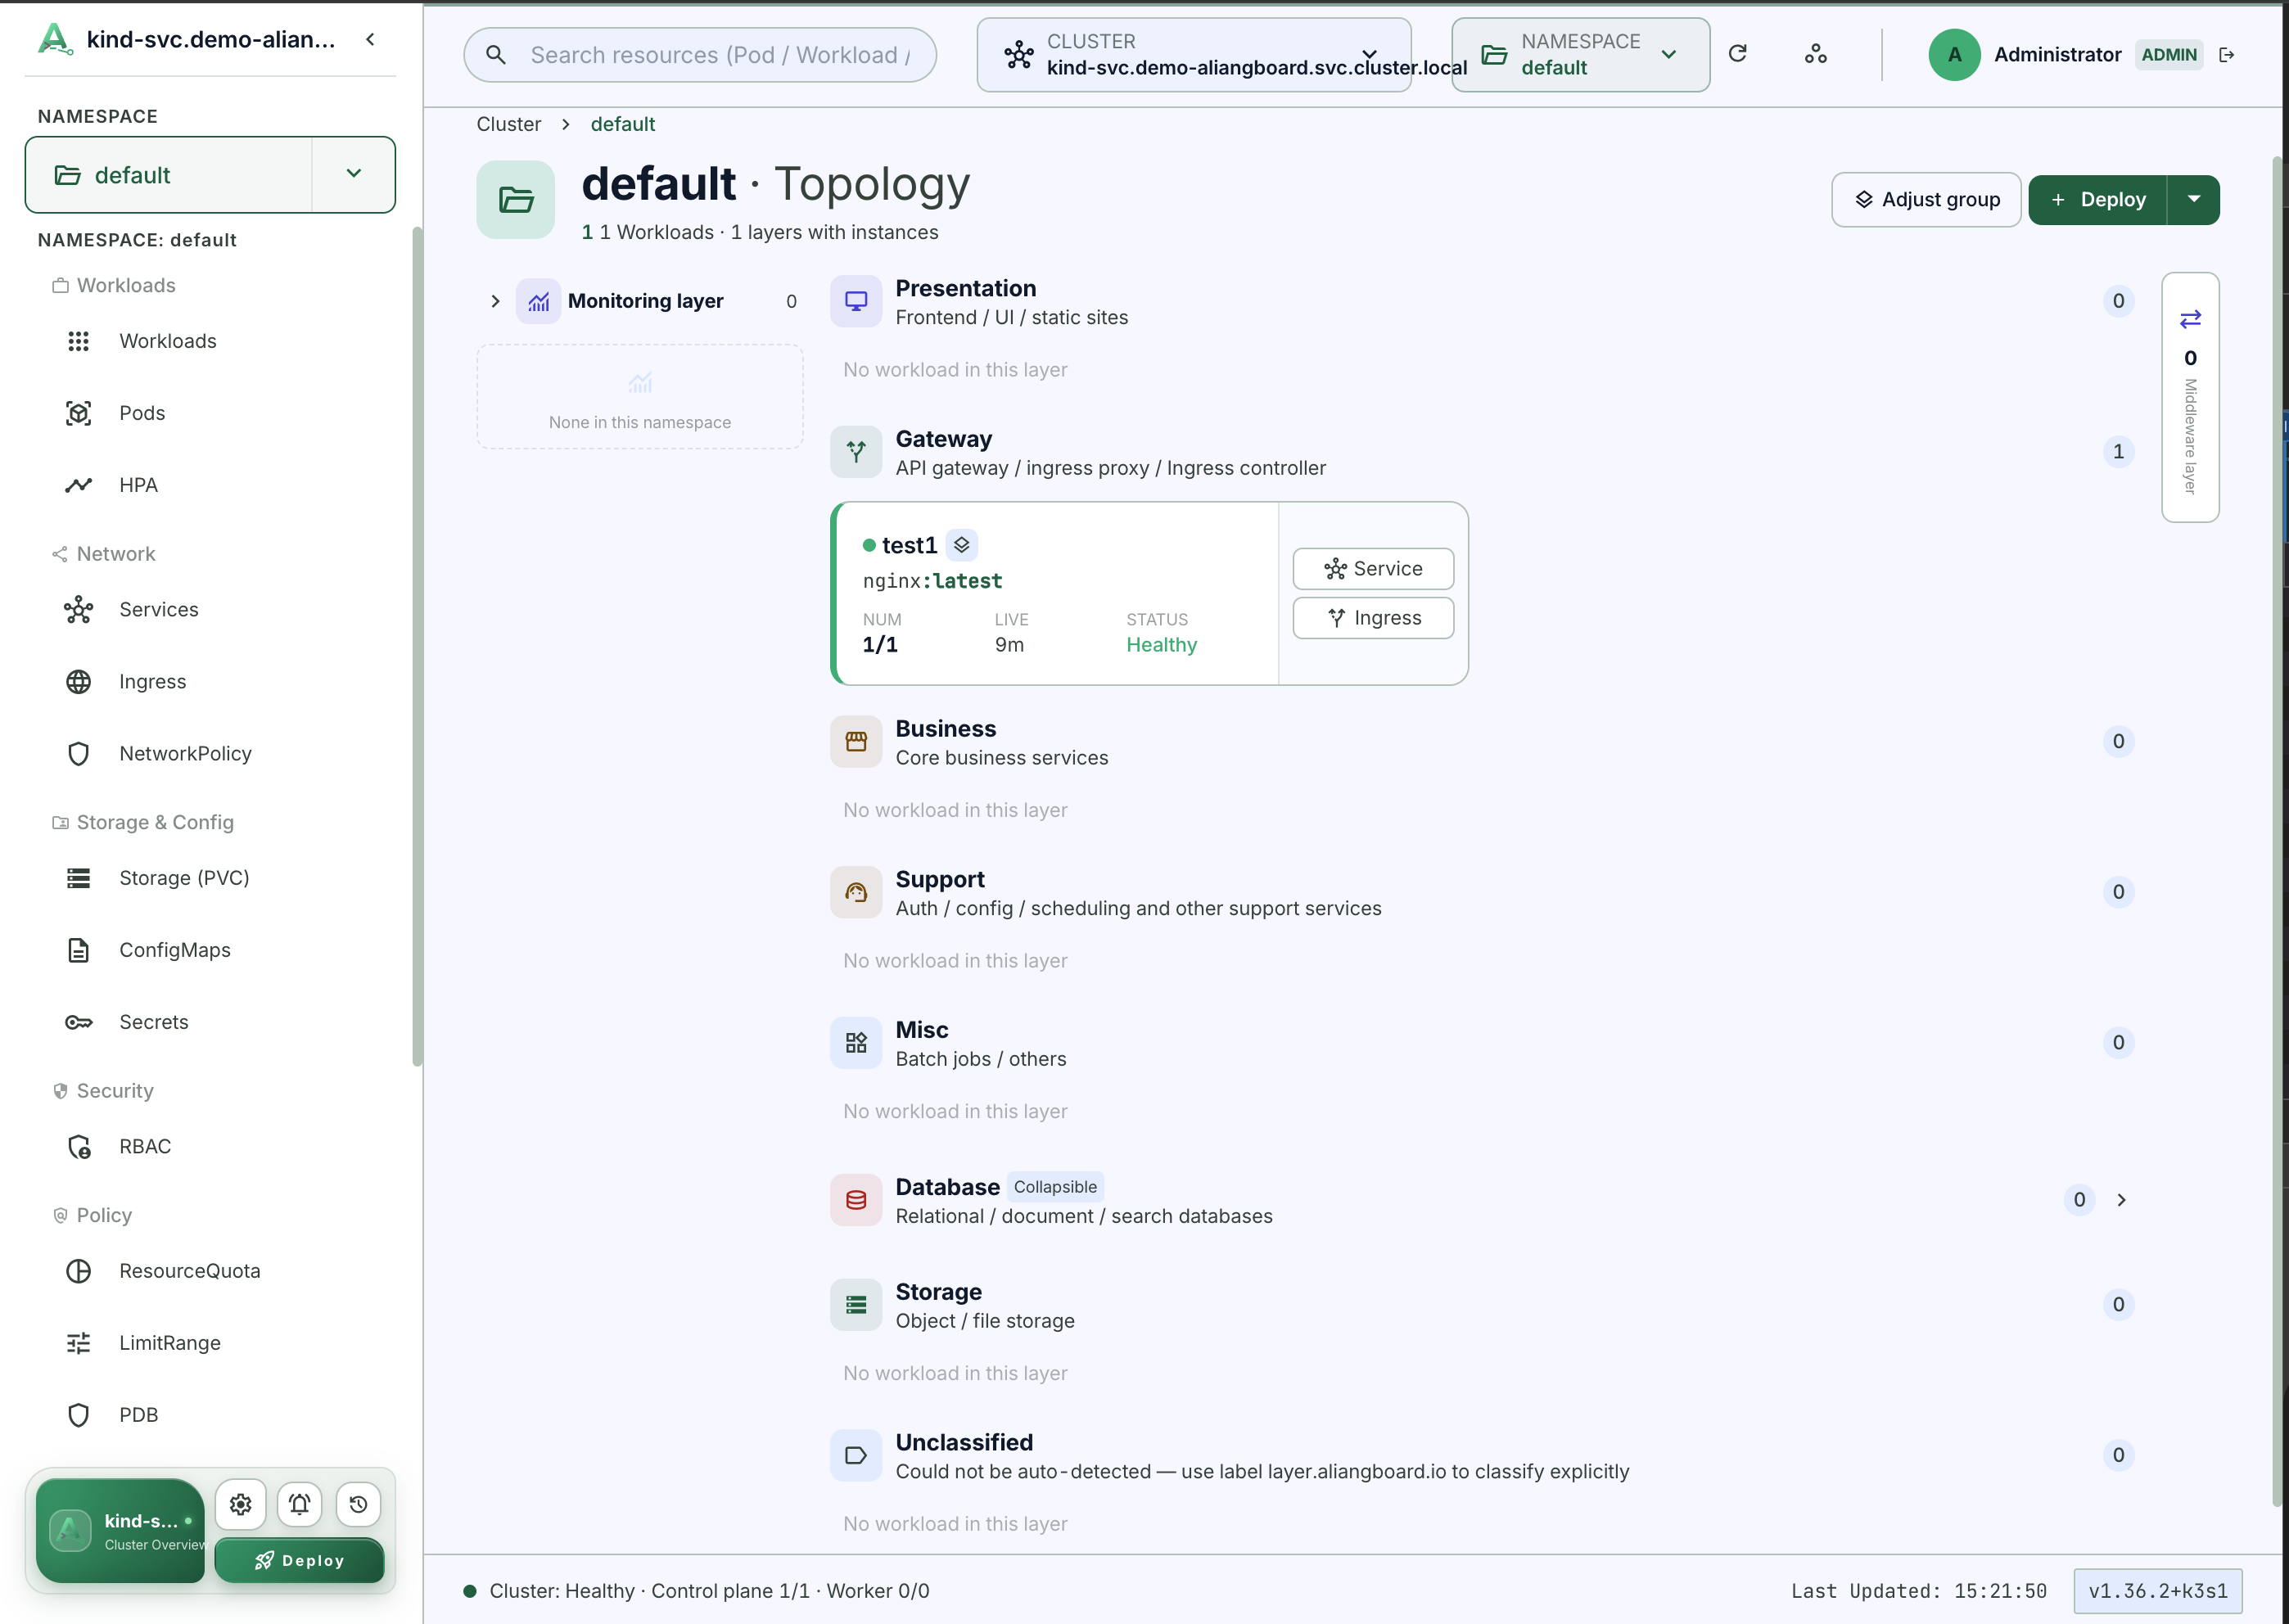
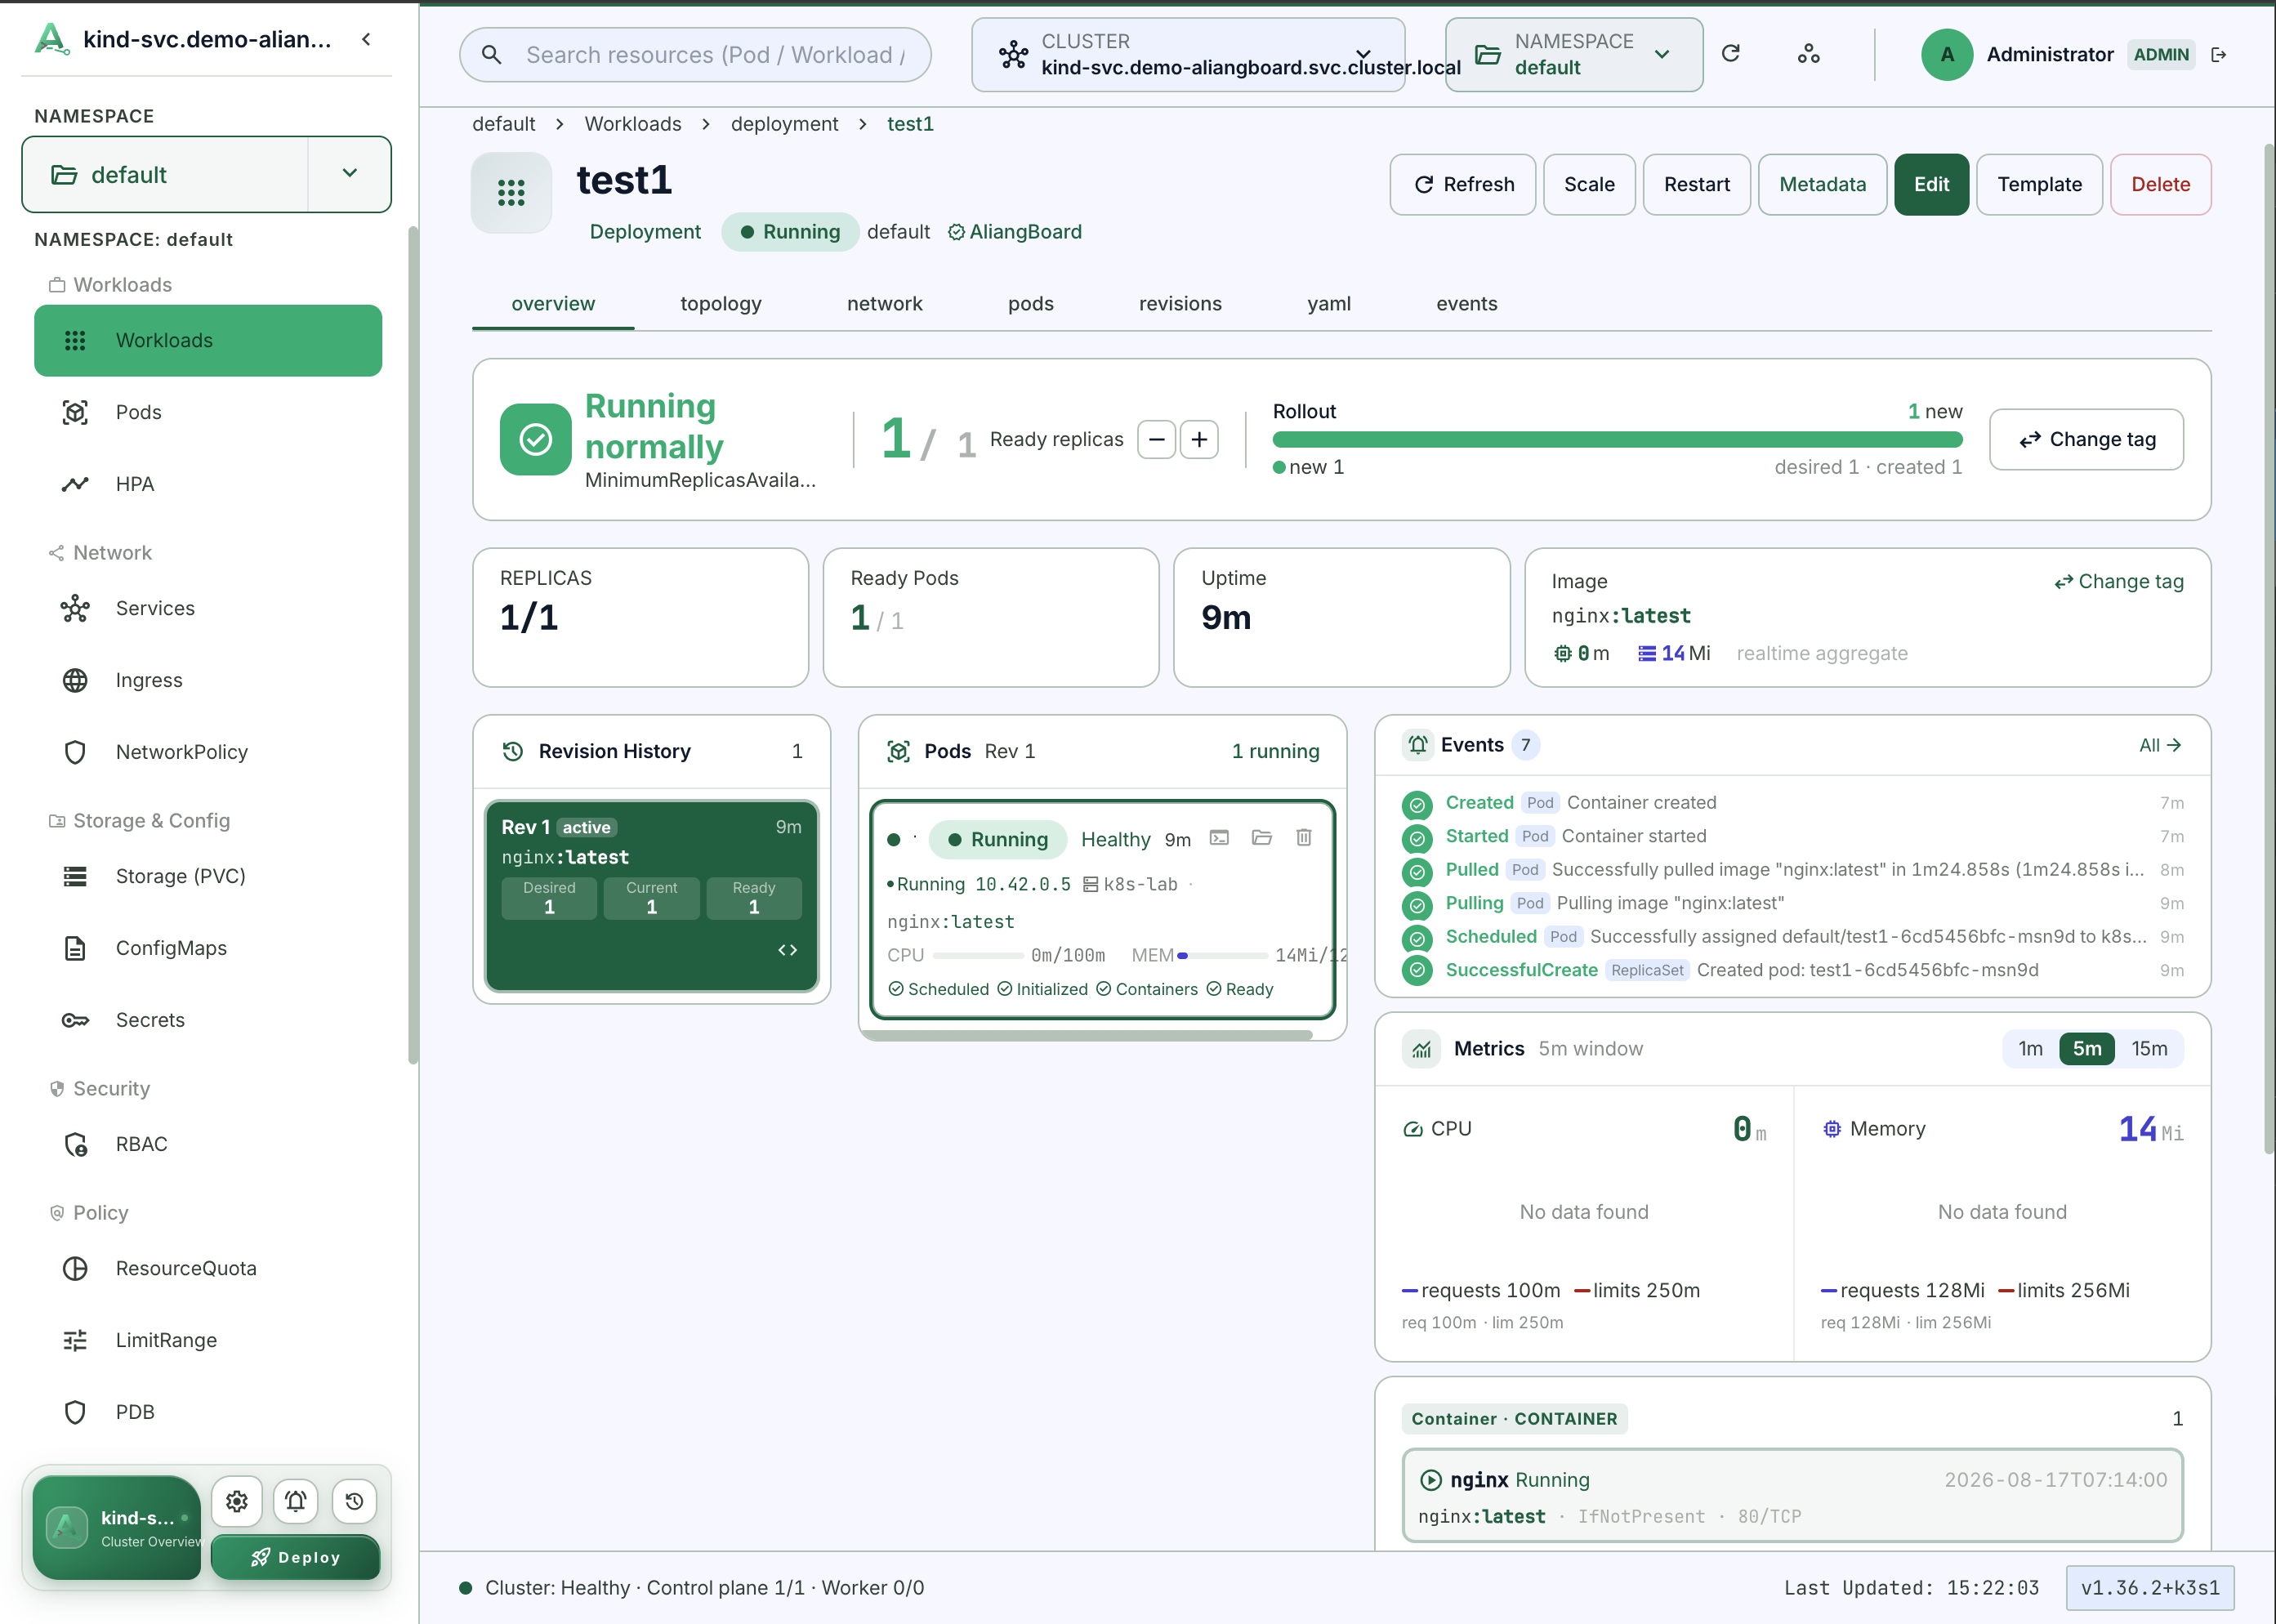
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Desplegar con terminación de TLS en Ingress o proxy inverso; no exponer directamente el NodePort en producción. Crear ServiceAccount dedicado con RBAC mínimo necesario, evitando tokens cluster-admin. Configurar K8S_ALLOWED_HOSTS y usar certificado CA confiable en lugar de K8S_INSECURE_SKIP_TLS_VERIFY. Persistir datos en volumen externo (PVC) para mantener credenciales y logs.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.