
agentic-chatops
Sistema de automatización de operaciones con IA que gestiona infraestructura crítica mediante agentes autónomos supervisados por humanos, utilizando n8n y modelos LLM para triaje de alertas y remediación segura.
Ficha actualizada 25 sept 2026, 13:27 · upstream 25 sept 2026, 13:17 · release sin release detectada
Qué es agentic-chatops
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
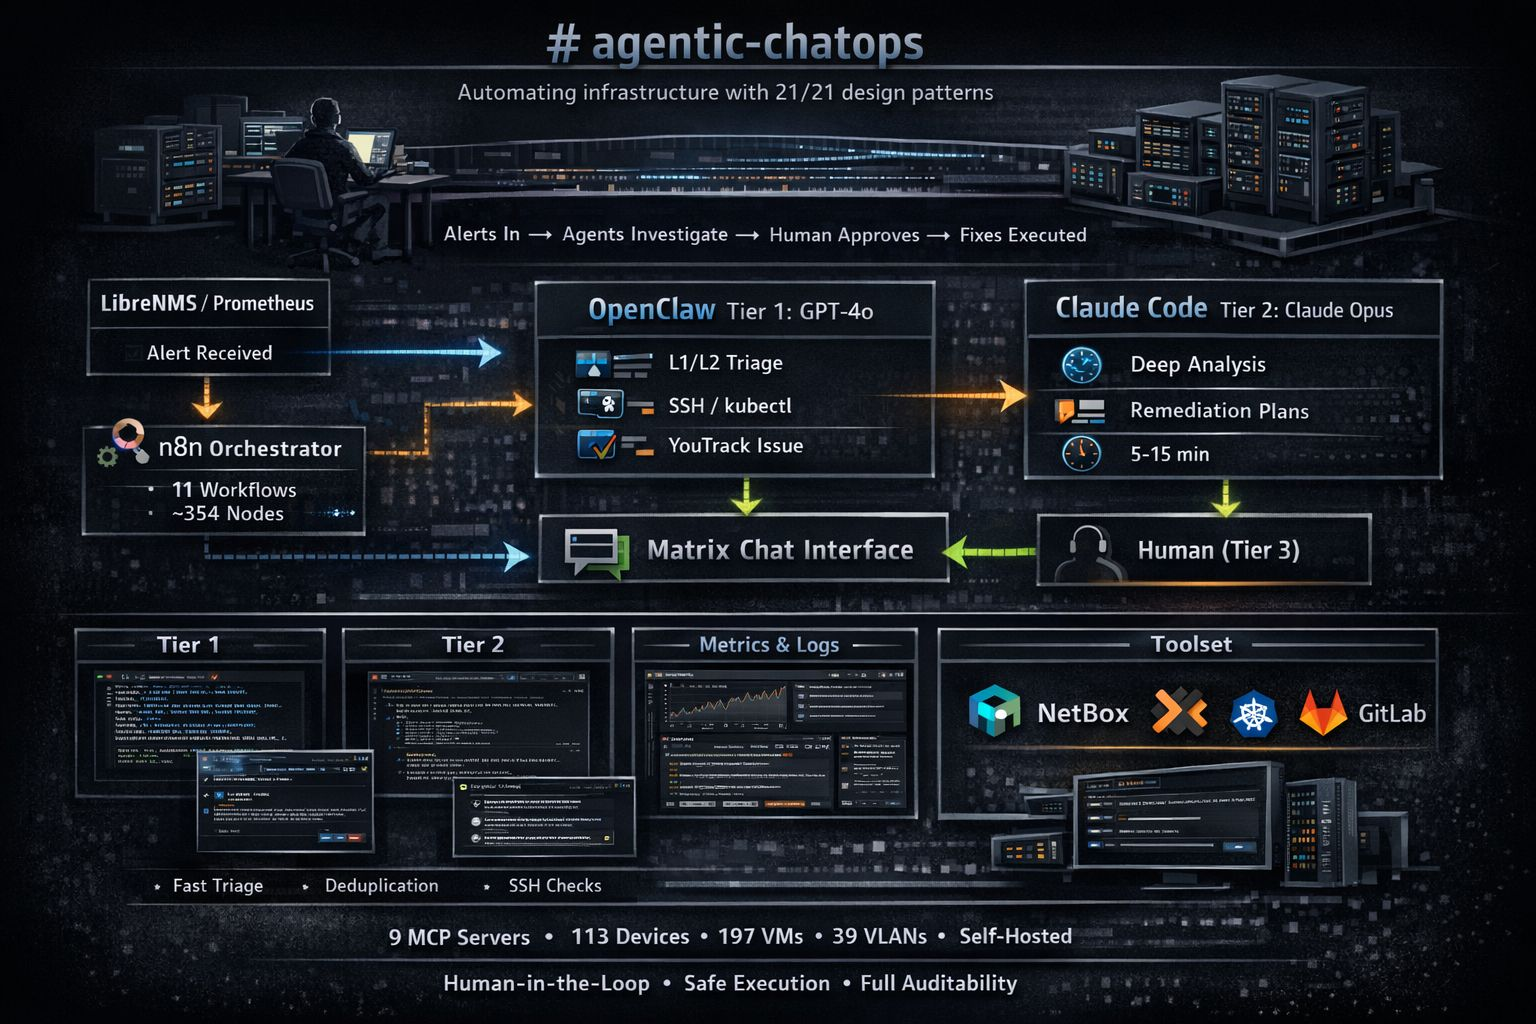
Este repositorio implementa una arquitectura de ChatOps de tres niveles (ChatOps, ChatSecOps, ChatDevOps) diseñada para permitir a un solo operador gestionar cientos de objetos de infraestructura distribuidos en múltiples sitios. El sistema integra n8n como orquestador central con modelos LLM (GPT-4o, Claude Code) para la toma de decisiones, interfaz Matrix y una arquitectura de agentes jerárquica que asegura que ningún cambio se aplique sin aprobación humana explícita o votación de consenso.
La solución destaca por su capacidad de auto-mejora continua mediante pruebas A/B de prompts evaluadas por un juez LLM local, y por el uso de un modelo causal del mundo (Infragraph) que predice consecuencias antes de cualquier acción de remediación. Incluye mecanismos robustos de supervisión como interruptores de muerte para componentes críticos y una capa de control-Plane auto-gobernada que monitorea la salud de sus propios subsistemas sin depender de alertas estándar que pueden fallar silenciosamente.
El sistema utiliza Cronicle para gestión de tareas con historial por job, evitando fallos silenciosos típicos de crontab plano. La arquitectura prioriza la seguridad mediante puertas de aprobación humana (circuit-breakers) y predicciones causales obligatorias antes de ejecutar cambios irreversibles en el entorno de producción.
- Triage automático de alertas de infraestructura para reducir tiempo de respuesta nocturno
- Investigación de causas raíz en incidentes de seguridad con análisis de dependencias causales
- Automatización segura de despliegues CI/CD con aprobación humana obligatoria en cambios críticos
- Gestión proactiva de reinicios programados para evitar falsos positivos en alertas de monitorización
- Monitoreo de la salud del propio sistema de orquestación y detección de componentes oscuros
- Arquitectura de agentes 3-tier con intervención humana obligatoria en cambios críticos
- Modelo causal Infragraph que predice cascadas antes de actuar para evitar incidentes secundarios
- Auto-mejora de prompts mediante pruebas A/B estadísticas rigurosas sin fine-tuning de modelos
- Capa de control-Plane auto-gobernada que detecta componentes oscuros automáticamente
- No utiliza contenedores Docker ni archivos Compose para el despliegue, requiriendo instalación manual
- Requiere hardware específico con mínimo 4 núcleos CPU y 8GB RAM disponibles
- Complejidad técnica elevada con múltiples dependencias externas como Proxmox API y NetBox
- No incluye despliegue one-click o scripts de bootstrap automatizado
- Dependencia de APIs externas que pueden afectar la disponibilidad del sistema
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Requiere entorno Linux con Python, Node.js y n8n instalados manualmente. Necesita acceso a APIs de infraestructura (Proxmox, LibreNMS, NetBox). Configurar variables de entorno para LLMs y Matrix. No usar Docker; gestionar servicios nativos o systemd. Asegurar 4 núcleos CPU y 8GB RAM mínimo.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.