
agentdock
Runtime seguro para agentes de IA que permite operar máquinas locales, servidores y contenedores mediante orquestación multi-dispositivo con protocolo MCP.
Ficha actualizada 28 sept 2026, 2:24 · upstream 28 sept 2026, 1:43 · release v0.9.1
Qué es agentdock
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
AgentDock es un runtime independiente diseñado específicamente para proporcionar acceso seguro, controlado y auditado a entornos reales de ejecución por parte de agentes de inteligencia artificial. A diferencia de las interfaces de chat tradicionales, se centra exclusivamente en la ejecución de operaciones en sistemas operativos, servidores remotos y contenedores, permitiendo que los agentes escriban código, modifiquen configuraciones, ejecuten comandos y desplieguen aplicaciones directamente donde corresponde el trabajo.
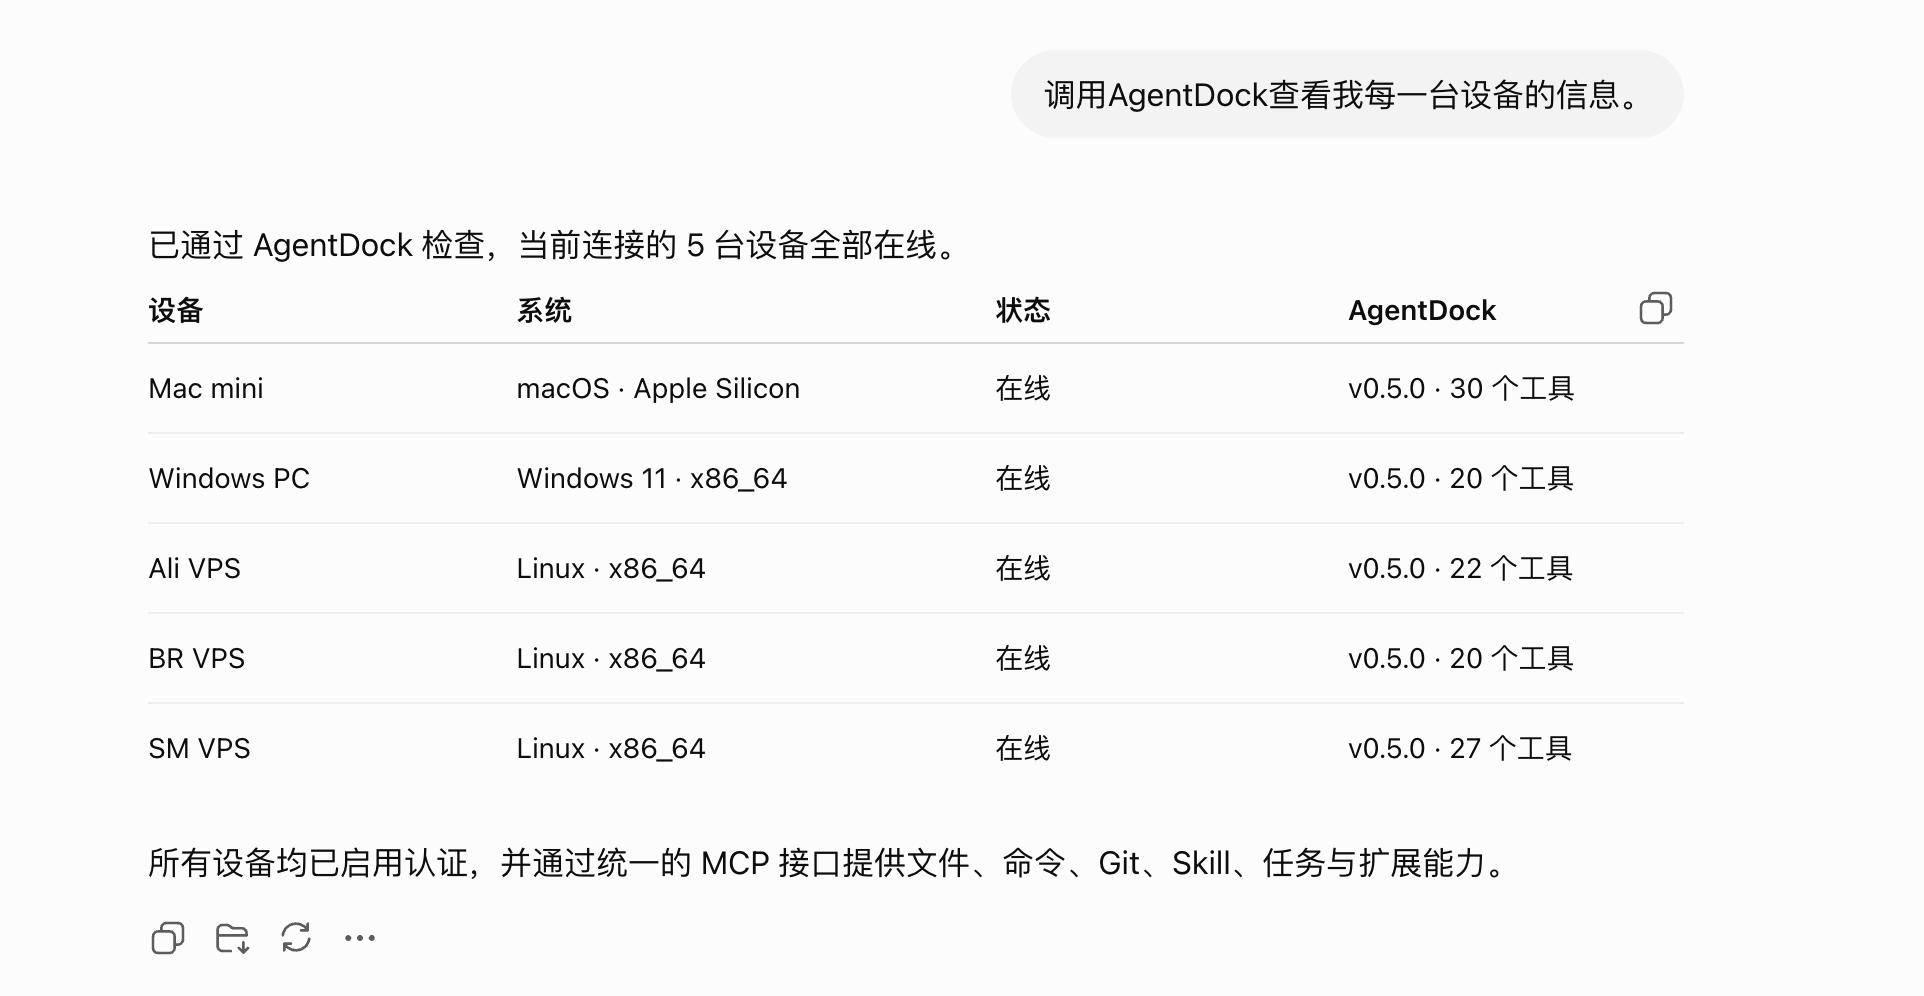
La arquitectura soporta múltiples instancias simultáneas conectadas a diferentes dispositivos (máquinas locales, hosts en LAN, VPS en la nube), coordinando flujos de trabajo multi-máquina desde una sola conversación. Esto elimina la necesidad de cambiar manualmente entre sesiones SSH o gestionar cuotas separadas para agentes de codificación dedicados. El sistema expone herramientas mediante el protocolo MCP con transporte HTTP streamable y stdio, integrándose con clientes como ChatGPT, Claude u otros que soporten esta especificación.
La seguridad es fundamental en su diseño, implementando límites explícitos de permisos, protección de directorios privados, redacción automática de valores sensibles en salidas y aislamiento entre instancias MCP. Soporta múltiples plataformas (macOS, Linux, Windows, WSL) con la misma interfaz de herramientas y ofrece capacidades avanzadas como automatización de navegadores, control de aplicaciones de escritorio nativas y persistencia de estado para tareas largas que pueden reanudarse tras interrupciones.
- Gestión remota de múltiples computadoras y servidores desde una conversación de IA sin cambiar sesiones SSH manualmente
- Ejecución segura de comandos en entornos reales con límites explícitos de permisos y redacción de valores sensibles
- Despliegue y administración de servicios Docker, VPS y configuraciones de reverse proxy controlados por agentes
- Automatización de navegadores y aplicaciones de escritorio para interactuar con páginas web autenticadas
- Persistencia de estado de tareas largas con recuperación tras interrupciones mediante checkpoints estadiados
- Extensión de capacidades mediante Skills oficiales y servidores MCP dinámicos registrados en el runtime
- Arquitectura multi-dispositivo que coordina trabajo entre máquinas locales, LAN y VPS en una sola conversación
- Protección de seguridad con límites explícitos de permisos, redacción de valores sensibles y aislamiento entre instancias MCP
- Soporte nativo para macOS, Linux, Windows y WSL con la misma interfaz de herramientas unificada
- Capacidad de recuperación de tareas mediante checkpoints estadiados y revisión basada en evidencia
- Integración opcional con NexusDock para memoria de proyectos a largo plazo y coordinación de estado multi-dispositivo
- Transporte HTTP streamable y stdio compatible con múltiples clientes MCP existentes
- No proporciona interfaz de chat ni realiza inferencia de modelos, delegando estas funciones a clientes externos
- Requiere configuración manual de autenticación (Bearer Token u OAuth) para acceso público sin exponer credenciales
- Dependencia de protocolos MCP que pueden requerir compatibilidad con versiones específicas del cliente
- Gestión de Skills y extensiones mediante repositorios separados que necesitan mantenimiento independiente
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Para despliegues públicos, habilitar siempre HTTPS con autenticación Bearer Token u OAuth. Nunca exponer servicios MCP no autenticados a internet público. Configurar puertos según implementación (por defecto 8765). Mantener actualizadas definiciones de protocolo en repositorios compartidos antes de cambios de interfaz. Revisar política de firma de código para validar binarios descargados.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.