
aevra
aevra es un gateway de ejecución local para el Protocolo de Contexto del Modelo (MCP) que permite a asistentes de IA ejecutar código, gestionar Git y controlar aplicaciones en tu máquina.
Ficha actualizada 23 sept 2026, 22:47 · upstream 23 sept 2026, 22:31 · release v1.1.2
Qué es aevra
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
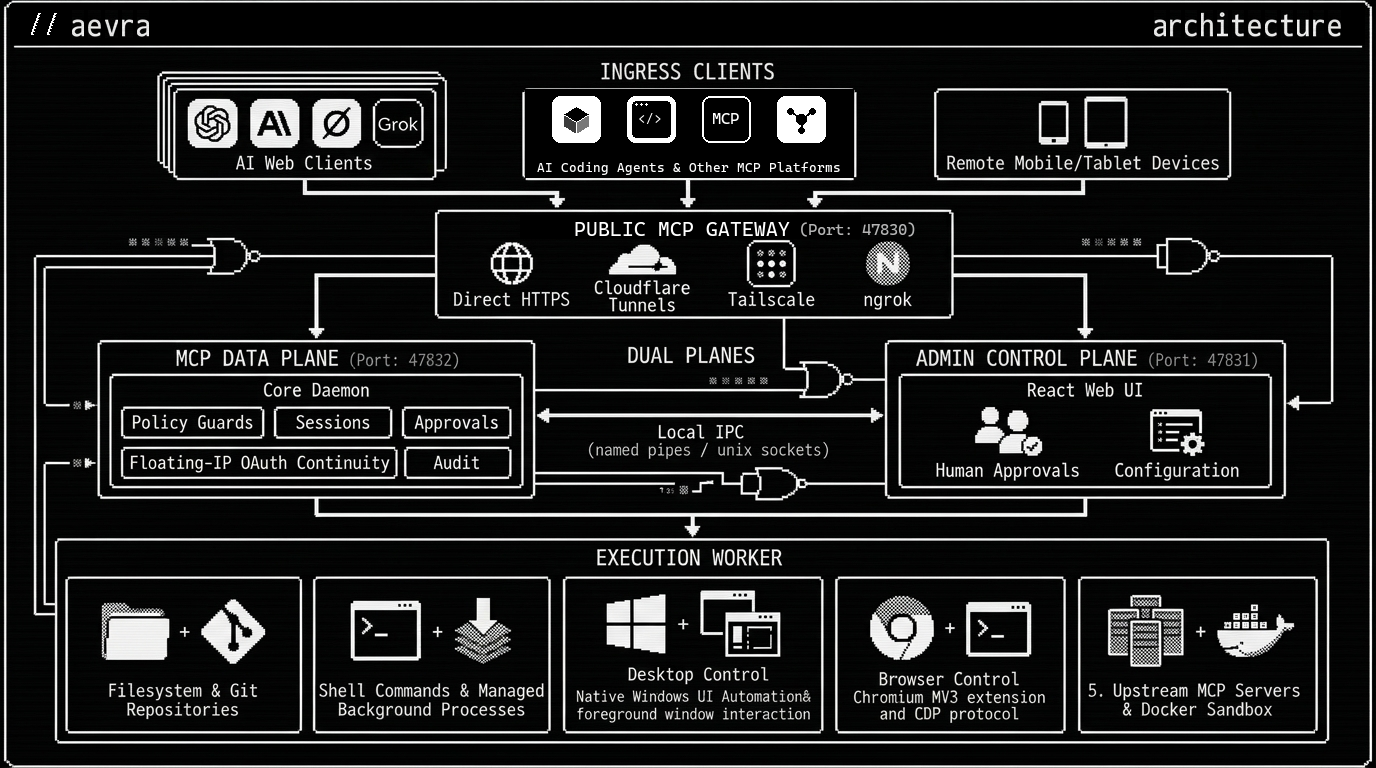
aevra actúa como un gateway centralizado para el Protocolo de Contexto del Modelo (MCP), permitiendo que agentes de inteligencia artificial como ChatGPT, Claude o Cursor operen directamente sobre tu entorno local. Funciona como host de ejecución y proxy agregador, ofreciendo 73 herramientas nativas para gestión de archivos, comandos, Git y procesos en segundo plano, además de replicar servidores MCP externos bajo nombres de espacio resistentes a colisiones.
La plataforma prioriza la seguridad mediante un núcleo que decide la autoridad y un trabajador que ejecuta solo lo autorizado. Implementa controles estrictos como perfiles de capacidad configurables (desde lectura hasta acceso completo), aprobaciones interactivas para operaciones sensibles, enmascaramiento de datos sensibles y registros de auditoría inalterables. Soporta control nativo de escritorio en Windows, macOS y Linux sin necesidad de emulación de entrada, y automatización segura de navegadores Chromium mediante extensión MV3 o protocolo CDP.
El sistema está diseñado para ejecutarse localmente con requisitos modestos (2 núcleos CPU, 2 GB RAM), soportando tanto conexiones locales como túneles públicos con continuidad de sesión. Incluye gestión nativa de servicios en cada plataforma y detección automática del entorno, facilitando la integración de múltiples agentes sin necesidad de contenedores Docker ni orquestación compleja, aunque requiere configuración manual de transporte seguro (HTTPS o HTTP loopback).
- Permitir a asistentes de IA editar archivos y ejecutar comandos en el sistema local con aprobación humana previa para acciones críticas.
- Automatizar flujos de trabajo de desarrollo integrando agentes como Cursor o Claude Code directamente en la máquina del usuario.
- Controlar navegadores web y aplicaciones de escritorio nativas mediante protocolos de accesibilidad sin usar emulación de ratón o teclado.
- Actuar como proxy seguro para servidores MCP externos, agregando sus herramientas bajo un namespace único y validado.
- Gestionar repositorios Git y realizar operaciones de archivo en masa (lectura/escritura) optimizando las llamadas al modelo mediante operaciones por lotes.
- Soporte nativo para control de escritorio en Windows (UIA), macOS (AX) y Linux (AT-SPI) sin emulación de entrada.
- Automatización segura de navegadores Chromium vía extensión MV3 o protocolo CDP con DLP integrado.
- Incluye 73 herramientas MCP nativas para gestión de archivos, comandos, Git y procesos en segundo plano.
- Implementa perfiles de capacidad granulares (Minimal, Read-Only, Safe Dev, Power Dev, Full Access) con aprobaciones paso a paso.
- Registros de auditoría inalterables y enmascaramiento automático de datos sensibles y secretos.
- Arquitectura sin contenedores que ejecuta servicios nativos en Windows, macOS y Linux con gestión de procesos local.
- No utiliza Docker ni archivos Compose, requiriendo instalación manual de dependencias del sistema operativo.
- Requiere al menos 2 núcleos CPU y 2 GB de RAM para una ejecución estable según especificaciones técnicas.
- El control de escritorio depende de los proveedores nativos de accesibilidad (UIA/AX/AT-SPI) que pueden variar por versión del SO.
- La automatización de navegadores está limitada principalmente a Chromium y extensiones MV3 o protocolo CDP.
- No soporta despliegue one-click, requiriendo configuración manual de transporte seguro (HTTPS o HTTP loopback).
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Instalar en Windows, macOS o Linux sin contenedores. Configurar transporte HTTPS o HTTP loopback con autenticación OAuth 2.0 PKCE. Asegurar puertos 47830 y 47831. Registrar como servicio de usuario (Scheduled Tasks, systemd --user, LaunchAgents). Validar perfiles de capacidad en la interfaz web antes de permitir acceso remoto.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.