
account-center
Portal autogestionado en Go para autenticación OIDC centralizada, catálogo de servicios internos con RBAC y base de conocimientos Markdown opcional. Requiere reverse proxy para TLS.
Ficha actualizada 23 sept 2026, 20:27 · upstream 23 sept 2026, 19:54 · release v1.7.0
Qué es account-center
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
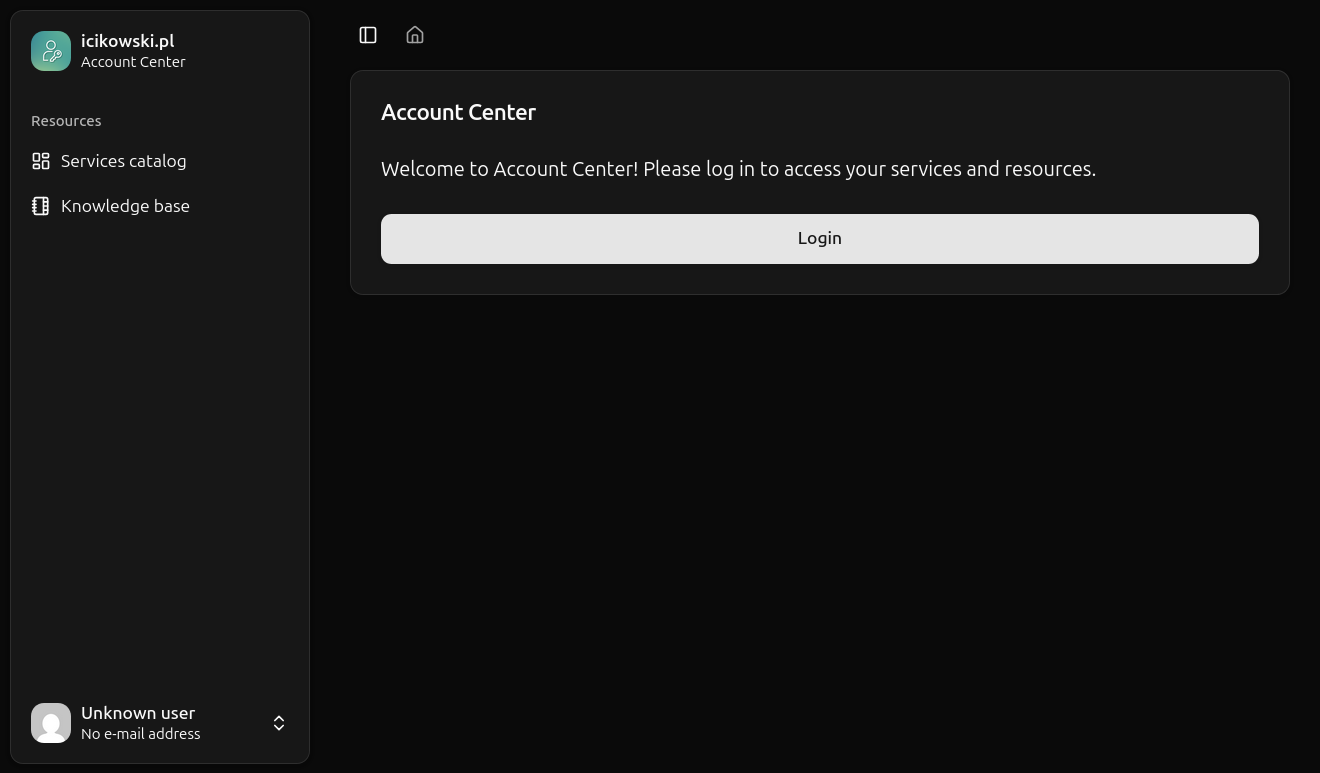
Account Center es una solución monolítica escrita en Go diseñada para entornos auto-alojados que necesitan un punto único de entrada para usuarios internos. Integra autenticación OIDC con soporte de refresh tokens, permitiendo redirigir a los usuarios hacia un portal centralizado tras el login. La aplicación gestiona sesiones en memoria o mediante Redis y ofrece visibilidad de servicios basada en grupos de usuarios definidos.
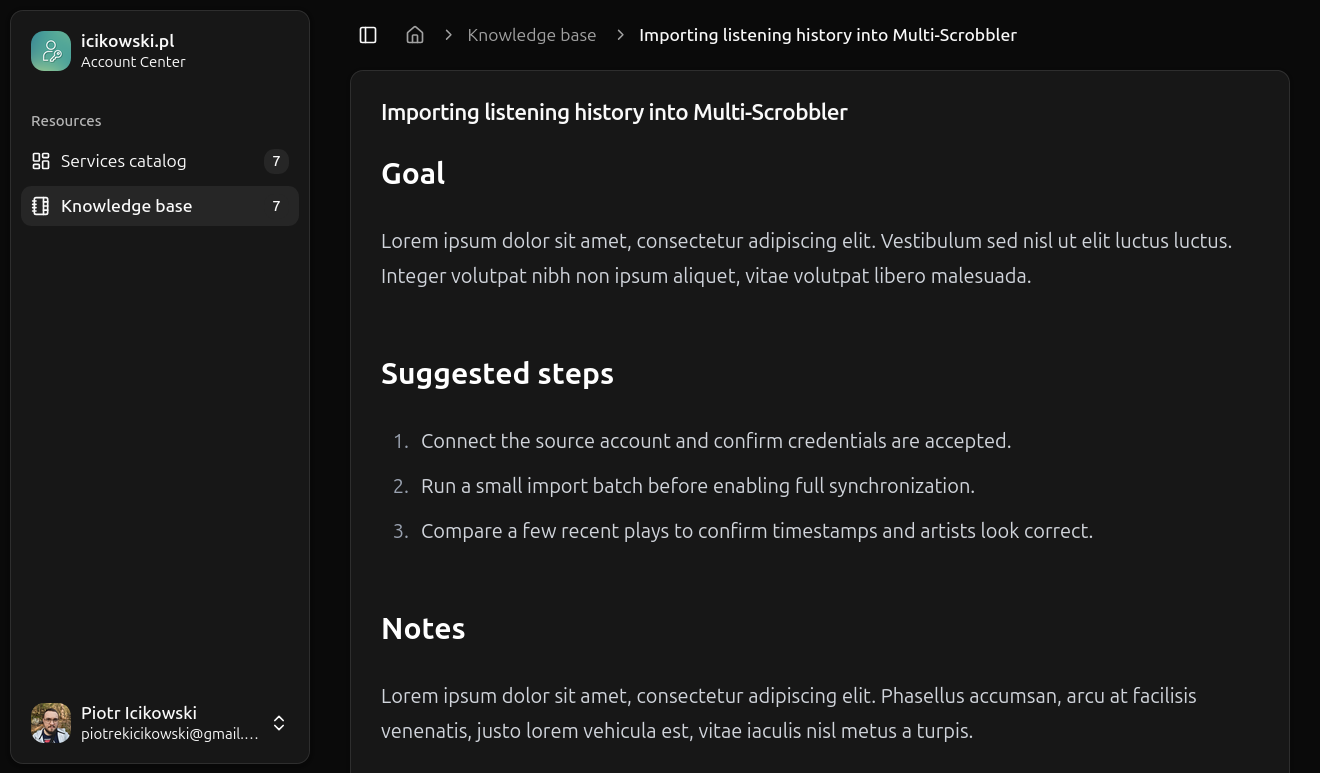
Además, proporciona una base de conocimientos opcional implementada con Markdown, que permite la carga dinámica de artículos y activos sin necesidad de reiniciar el servicio. El sistema soporta recarga en vivo del catálogo y la documentación, facilitando la actualización de contenido operativo sin interrupciones del servicio. La arquitectura está diseñada para ser ligera (1 CPU, 1GB RAM) y compatible con despliegues detrás de proxies inversos estándar.
- Portal único de autenticación centralizada para múltiples herramientas internas
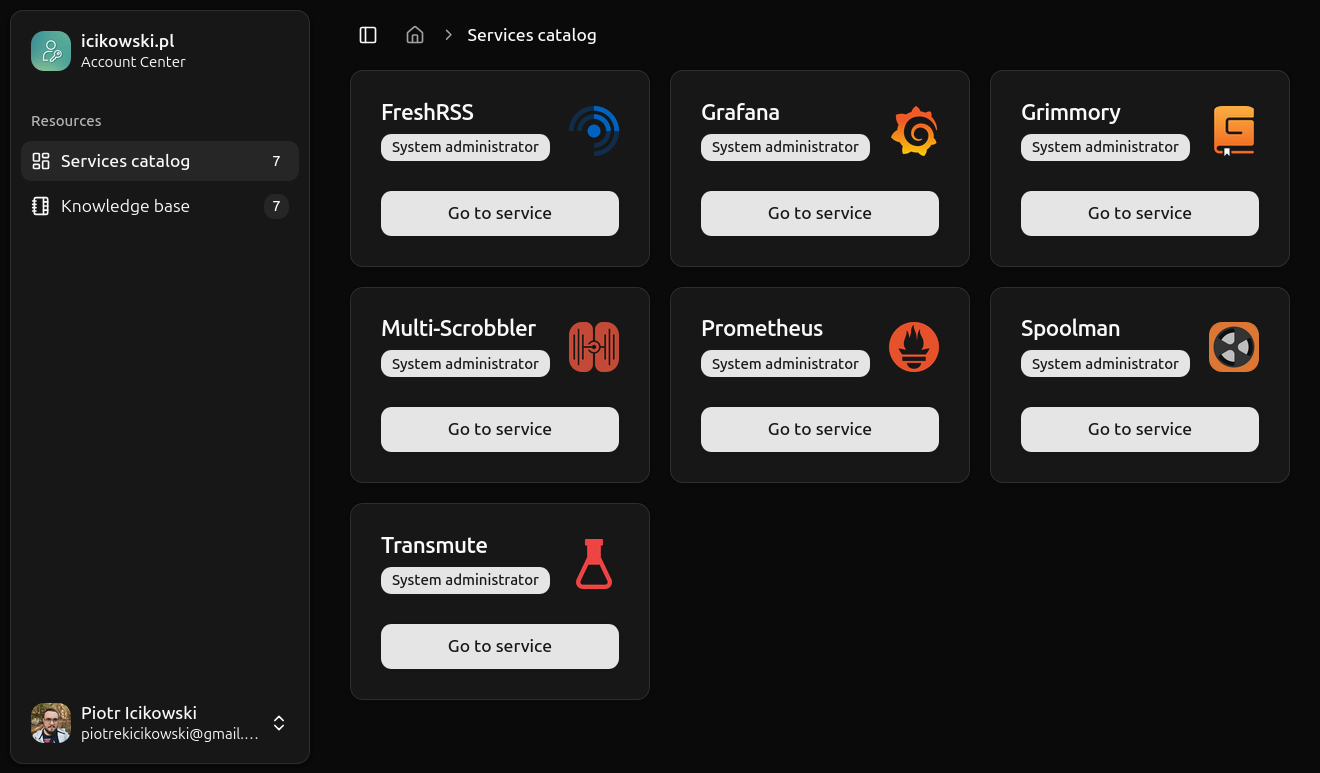
- Catálogo de servicios internos filtrado dinámicamente por roles de usuario
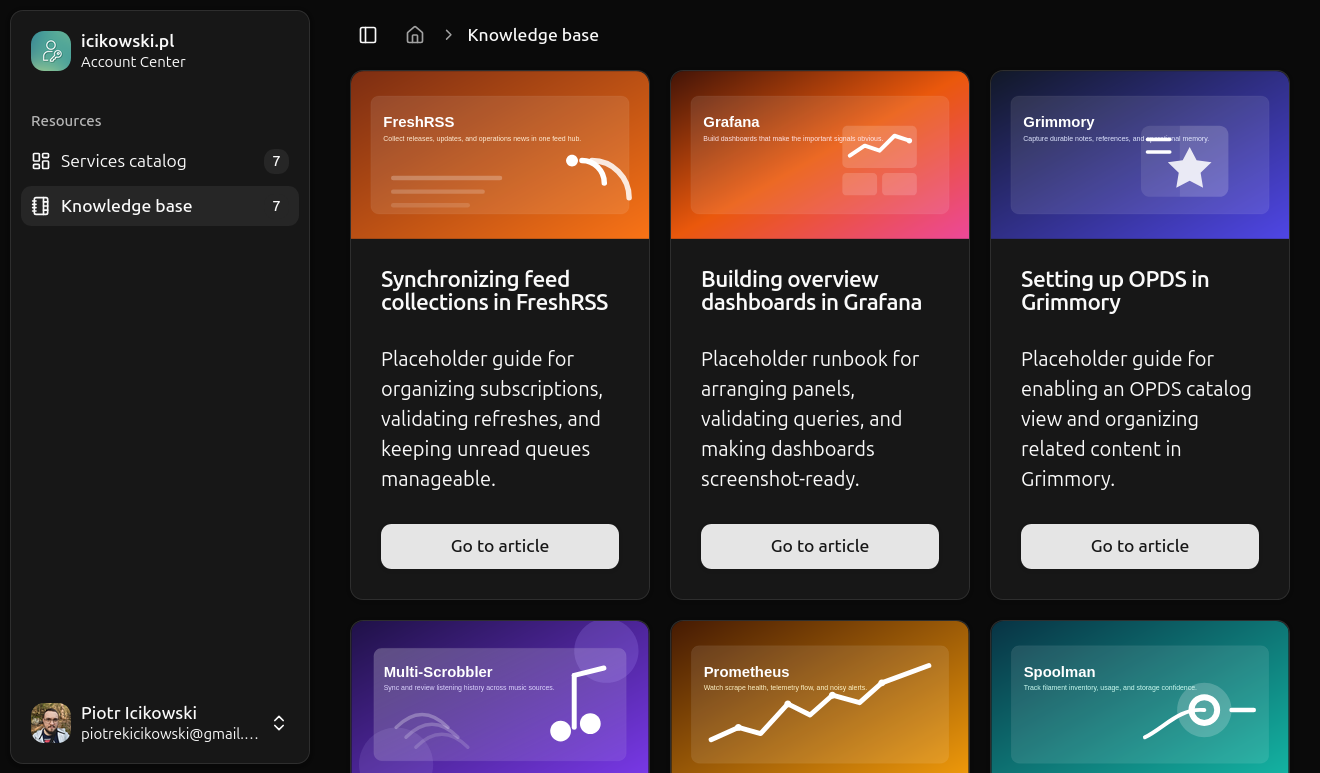
- Repositorio de documentación interna en formato Markdown accesible desde el portal
- Gestión de sesiones persistentes utilizando Redis como backend opcional
- Integración con proveedores OIDC existentes (ej. Authelia, Keycloak)
- Escrito en Go con compilación binaria nativa y bajo consumo de recursos
- Soporte para recarga en vivo de catálogos y contenido de la base de conocimientos
- Arquitectura HTTP ligera que delega terminación SSL a un reverse proxy externo
- Configuración flexible mediante variables de entorno AC_* sin necesidad de recompile
- No incluye Dockerfile nativo, requiriendo construcción manual o uso de imágenes oficiales
- Requiere configuración manual del proveedor OIDC y terminación TLS externa
- Proyecto personal sin SLA oficial ni garantía de soporte empresarial continuo
- Dependencia de Go 1.27+ que puede requerir actualización en entornos legacy
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Despliegue detrás de Nginx o Caddy para TLS. Configurar AC_OIDC_* variables según proveedor. Usar Redis para sesiones si se requiere persistencia. Imágenes disponibles en icikowski/account-center y ghcr.io/icikowski/account-center. Verificar rutas del catálogo y KB antes de iniciar.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.